Plus de 133 millions de dollars auraient été détournés au Crédit Mutuel Arkéa, maison mère de Fortuneo. La banque confirme une attaque. Voici ce que l'on sait.
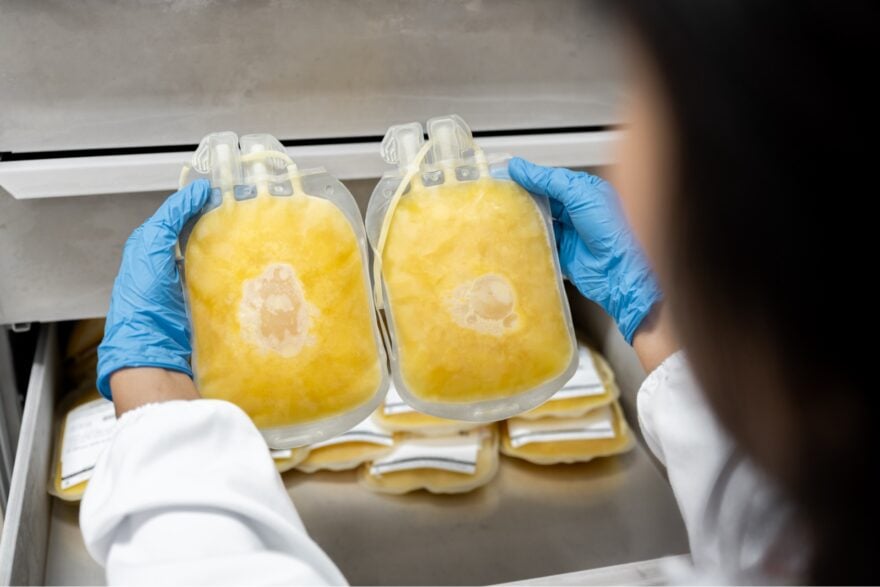
Un prestataire de l'EFS piraté, des congélateurs de plasma réglés à 110 °C au lieu de -30 °C. Ce que l'on sait de l'attaque qui touche le secteur de la santé.
Google vient de publier
un long rapport technique
dans lequel il explique comment il vient de démanteler XCPE, un botnet de plus de 1,3 million d'appareils Android, contenant surtout des box TV, qui sous louaient en douce la connexion de leurs propriétaires à des services de proxys résidentiels et servaient à faire de la fraude publicitaire. Le pire c'est que ce malware n'a pas été ajouté par un pirate mais était implanté directement dans le firmware, posé là par Videostrong, un fabricant chinois qui revendait ensuite l'accès aux box à des affiliés.
Google a donc attaqué en justice les domaines et les serveurs qui pilotaient le botnet, avec la police nationale japonaise et plusieurs entreprises de sécurité, dont Plume, Synthient et TrendAI, puis il a banni Videostrong, ainsi que ses futures filiales, de la fabrication d'appareils Android certifiés. Pour passer les tests de certification, le fabricant avait masqué son code malicieux et attendu ensuite le premier démarrage de l'appareil pour le charger discrétos. La faille a été corrigée par Google depuis...
Mais et les box déjà vendues, alors ?
Hé bien
le billet de TrendAI
est cash patate, la coupure a privé l'opérateur de ses commandes, mais l'implant reste sur chaque box / TV, et son nettoyage passe par le fabricant, par la plateforme ou par le remplacement de l'appareil. Le propriétaire n'a pas la main !! D'après Google, x.cpe tourne avec les droits système depuis la partition firmware et, si on le désinstalle, il se réinstalle tout seul au redémarrage depuis la partition /oem, donc autant dire que les propriétaires de ces appareils l'ont dans l'os.
Car sans pilote au manettes, ça ne veut pas dire que le malware est devenu inoffensif. En effet,
Plume a épluché le code
et les ordres circulent en MQTT sans chiffrement, donc n'importe qui capable de publier une commande peut la faire exécuter par la box. Et comme le contrôle de mise à jour passe en HTTP avec un fichier XML non signé, celui qui détourne le DNS du serveur peut alors prendre la main sur l'appareil easy... Quand au module LinkFog présent sur les TV, celui-ci relance ses tâches tout seul au redémarrage, sans attendre le serveur. Puis surtout, ce genre d'opérateur mafieux est tout a fait capable de reconstruire son infra ailleurs sous une autre bannière et de récupérer son botnet quasiment intact...
Mais alors comment savoir si votre TV ou Box Android est impactée ? Car aucune marque spécifique n'a été citée comme étant à éviter, puisque Google a trouvé le malware intégré dans de nombreux modèles et marques. Cela représente tout de même 206 modèles répartis dans plus de 170 pays. La
liste publiée par Synthient
et le rapport de Plume citent par exemple des MECOOL, dont la KM2 et la KM9 Pro, et la Strong Leap-S1, et le parc mêle des appareils AOSP et des appareils certifiés Google, donc la certification ne suffit plus du coup à garantir une box saine.
Côté parade, Plume recommande un reset d'usine complet, parce que des modules ont pu déposer d'autres portes dérobées, alors que Synthient conseille de se débarrasser définitivement de ces box, jugées à haut risque de contenir d'autres malwares. À mon avis, le reset seul ne suffira pas, vu que x.cpe est dans le firmware et pas dans les données, donc l'option déchetterie, c'est aussi ce que je recommanderai malheureusement.
Et côté Google, les mesures annoncées sont la mise en place d'un bannissement du fabricant et des contrôles renforcés pour que ça ne se reproduise pas. On verra si ça a un impact ou si les escrocs trouvent une nouvelle faille dans leur processus de certification.
Breeef, en attendant, Synthient conseille de débrancher les appareils suspects et de changer le mot de passe du Wi-Fi. Si votre box est sur la liste, c'est le minimum, mais vu ce que ça peut faire, moi je ne la rebrancherais pas à votre place...
L’Établissement français du sang confirme que des installations frigorifiques stockant du plasma ont été piratées. L’incident a été détecté à temps et aucun produit sanguin n’est affecté. Mais l’incident met à nouveau en lumière la vulnérabilité de ce type d’installation lorsqu’il est connecté à internet.
Barracuda a corrigé deux failles touchant ESG, WAF, Load Balancer ADC et d'autres produits. Sur l'ESG, leur combinaison peut offrir un accès root à distance.
Un correctif visible dans le code, mais pas encore sur vos postes : une brèche que l'IA sait désormais exploiter dans Firefox. Mozilla riposte. Voici comment.
Selon Google, Videostrong a piégé 1,3 million de box Android TV pour les exploiter comme proxys résidentiels via le botnet XCPE. Voici ce que l'on sait.