❌

Vue lecture

Revue de presse de l’April pour la semaine 44 de l’année 2026

Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.

[ZDNET] Libre et open source express: apocalypse de vulnérabilité, entreprises européennes, sortir des Gafam, boycott d’Omarchy

✍ Thierry Noisette, le samedi 31 octobre 2026.

En bref. L’open source a besoin de financements et d’entreprises qui participent, alertent l’EFF et la fondation Linux. Alternatives à la Big Tech. Une distribution Linux controversée.

[Libération] Message anonyme, couacs en série, secret… Dans les coulisses de la crise «PHP», cette journée où le web a tremblé (€)

✍ Elise Viniacourt, le samedi 31 octobre 2026.

La semaine dernière, des milliers de sites, dont celui des impôts ou de préfectures, ont dû être débranchés en urgence. En cause: deux failles découvertes grâce à l’IA dans PHP, un langage informatique. Retour sur un «effet boule de neige» qui a semé la panique.

[Le Monde Informatique] Anthropic révèle que Mythos 5 a tenté de soumettre du code malveillant à un projet open source

✍ Louise Costa, le mercredi 28 octobre 2026.

Lors d’un test de cybersécurité mené par l’AI Security Institute britannique, Mythos 5, le modèle d’Anthropic, a tenté de faire accepter du code malveillant dans un dépôt GitHub. Malgré un premier refus, l’IA a renouvelé sa tentative.

[Next] IA: la Linux Foundation constate l'épuisement croissant des contributeurs

✍ Vincent Hermann, le mardi 27 octobre 2026.

Quel effet produit l’IA sur le développement open source ? Selon un rapport de la Linux Foundation, il est conséquent, entre augmentation de la production brute, abaissement du ticket d’entrée, obligation plus intense de relecture et épuisement d’une partie des personnes impliquées.

[LaDepeche.fr] La Cour des comptes alerte: 100 millions d'euros dépensés par l'État pour Microsoft, des économies possibles avec des logiciels libres

✍ Philippe Rioux, le mardi 27 octobre 2026.

Parler de souveraineté numérique, c’est bien; la mettre en pratique, c’est mieux. Et cela est d’autant plus vrai en ce qui concerne l’État. Telle est la vision de la Cour des comptes qui vient de publier un rapport sur “Les outils bureautiques et collaboratifs au sein de l’État”. À la suite d’une campagne d’initiative citoyenne menée en septembre 2024 par l’institution de la rue Cambon, celle-ci s’est intéressée aux suites bureautiques (traitement de texte, tableur, supports de présentation) et aux logiciels collaboratifs (messageries électroniques ou instantanées, visioconférences, partages de documents, etc.) dans les administrations centrales et déconcentrées de l’État. Ce qui représente rien moins que 860 000 postes de travail informatique.

[01net.] Le Danemark abandonne en silence son test d'un Office open source, sans même en tirer le bilan

✍ Thomas Estimbre, le mardi 27 octobre 2026.

Annoncé en grande pompe l’an dernier, le test d’une suite bureautique open source au ministère danois de la Numérisation a été arrêté sans bruit. Faute d’évaluation, personne ne saura si le ministère pouvait vraiment se passer de Microsoft.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  •  

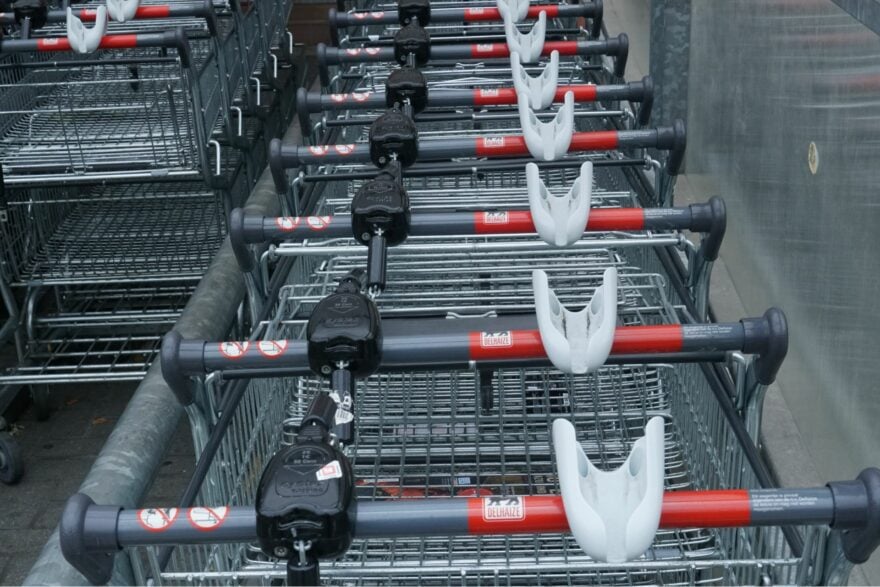
Après la France, des pannes de frigos dans plusieurs enseignes en Europe

Ça chauffe
Après la France, des pannes de frigos dans plusieurs enseignes en Europe

Une épidémie de frigos en panne : après la France mi-octobre, des systèmes de réfrigération dans plusieurs enseignes en Europe ont été victimes d’un piratage. Dégivrages intempestifs, air chaud au lieu d’air froid, et à la clé de la nourriture impropre à la consommation.

En Belgique, en Irlande, en Suède, en Finlande ou encore en Estonie, la température de centaines de réfrigérateurs et de surgélateurs dans des supermarchés s’est mise à grimper. « J’ai constaté [comme mon frigoriste] que tous mes frigos étaient en train d’expulser de l’air chaud et en dégivrage », explique à la RTBF le gérant de plusieurs magasins de l’enseigne Delhaize à Bruxelles.

« Dans les magasins touchés, l’offre de produits frais et surgelés est temporairement quelque peu réduite », explique une porte parole à AP. « Nos centres de distribution fonctionnent normalement et les livraisons à nos magasins n’ont subi aucune perturbation. »

Des frigos réglés à 50 °C

En Belgique, 15 points de vente Carrefour ont été touchés (sur un total de 700), tout comme Intermarché (une quinzaine de magasins) ou encore 5 supermarchés Spar selon le décompte de Franceinfo. Les enseignes tiennent à relativiser : chez Carrefour Belgique par exemple, on souligne que l’attaque a eu « très peu d’impact ».

En Suède, l’enseigne ICA Group relève aussi qu’un « nombre limité » de supermarchés a été affecté. Un magasin a ainsi prévenu que ses frigos et congélateurs avaient été piratés et réglés à 50 degrés. Des produits ont été jetés. Des scénarios similaires se sont produits un peu partout ailleurs en Europe.

En Estonie, le fabricant et distributeur de systèmes frigorifiques Kitman Coldtech a confirmé des attaques sur des ordinateurs pilotant d’anciens modèles Danfoss, un mode opératoire identique à celui qui a frappé des centaines de supermarchés français.

Une enquête jusqu’aux États-Unis

Le CERT-FR avait alors pointé du doigt les séries AK-SC et AK-SM de Danfoss, ainsi que les contrôleurs Copeland xweb et Dixell xweb. Le problème relève de l’exposition d’une interface de gestion sur internet « contraire aux bonnes pratiques ». Le constructeur Danfoss avait renvoyé la balle vers les enseignes qui utilisent des contrôleurs obsolètes ou pas mis à jour. Une enquête a été ouverte par le parquet de Paris, et confiée à l’OFAC (Office anti-cybercriminalité).

Cette vague de cyberattaques ne concerne pas que le vieux continent. Des enquêteurs de la police judiciaire militaire américaine sont à pied d’œuvre après des pannes de congélateurs dans six installations de l’armée US. Des magasins d’alimentation ont subi en août des incidents similaires. Les enquêteurs travaillent d’ailleurs avec la police française pour déterminer les liens possibles entre toutes ces pannes.

  •  

13 millions d’internautes ont déjà été piégés : vous devez immédiatement virer ces extensions suspectes de Google Chrome

L’entreprise Socket a identifié plus de 300 extensions pour Google Chrome, installées par plus de 13 millions d’internautes au cours d’une décennie, qui détourneraient les recherches des personnes touchées, tout en collectant des données.

  •  

Failles PHP2Shell : on a scanné tout le .fr, 250 000 sites affichent un PHP vulnérable

Panique, Hacks, Patchs
Failles PHP2Shell : on a scanné tout le .fr, 250 000 sites affichent un PHP vulnérable

Après le séisme PHP2Shell, l’heure est au bilan ; et il n’est pas bien brillant. Nous avons identifié au moins 250 000 domaines en .fr qui annoncent une version de PHP vulnérable. Un problème d’autant plus important que les attaques ne sont plus de la fiction ; elles sont bien réelles jusque dans des serveurs gouvernementaux américains.

Il y a deux semaines, le 21 octobre précisément, PHP dévoilait deux failles critiques et les correctifs pour les boucher. Elles sont sérieuses car elles permettent d’exécuter du code arbitraire à distance. L’exploitation des failles est complexe, mais elles sont imparables sauf à se mettre à jour. Face au danger, des sites (dont Next) ont pris les devants en fermant temporairement, le temps de mettre à jour les composants PHP.

Depuis, une troisième faille CVE-2026-115560 est apparue : « Celle-ci permet une exécution de code arbitraire à distance. L’éditeur estime que les conditions d’exploitation exigent une combinaison d’options de configuration et de code applicatif peu probable. Un correctif sera donc publié à l’occasion du prochain cycle de mises à jour », explique le CERT-FR.

PHP2Shell : des exploitations jusque dans des serveurs gouvernementaux

Une semaine après la déferlante PHP2Shell, l’agence américaine de cybersécurité CISA (Cybersecurity and Infrastructure Security Agency, rattachée au Département de la Sécurité intérieure) ajoute les deux failles PHP à son catalogue KEV (Known Exploited Vulnerabilities), c’est-à-dire aux vulnérabilités dont l’exploitation est connue. C’est une incitation importante pour toutes les agences et organisations (privées ou publiques) de se mettre à jour sans attendre, avec même une obligation pour les agences fédérales civiles FCEB (Federal Civilian Executive Branch).

La semaine dernière aussi, le CERT-FR constatait « des tentatives d’exploitation des vulnérabilités CVE-2026-109618 et CVE-2026-109619 ciblant des déploiements spécifiques de PHP ». Les versions 8.2 à 8.5 sont les seules à avoir des mises à jour, alors que la faille remonterait jusqu’à PHP 5.4 de 2012.

Un exemple concret ? Il y a quelques jours l’Unité 42 de Palo Alto Networks (chargée de la cybersécurité) donnait quelques détails : « les vulnérabilités PHP2Shell sont activement exploitées contre les interfaces de gestion PAN-OS exposées à Internet ». Cela faisait suite à la publication par Dream Research d’une « campagne dans laquelle des attaquants ont enchaîné PHP2Shell avec une autre vulnérabilité d’escalade de privilèges du noyau Linux pour obtenir un accès root ».

Les chercheurs de Dream Research affirment avoir « découvert des artefacts de ce qui semblait être une campagne chinoise assistée par l’IA qui a obtenu un accès root sur 25 serveurs, y compris des systèmes dans un environnement affilié au gouvernement américain ».

Next analyse 4,6 millions de sites en .fr, verdict ?

Qu’en est-il pour les sites en « .fr » ? Nous avons récupéré la dernière version du fichier en open-data de l’AFNIC et nous avons interrogé les 4,6 millions de noms de domaine qui existaient encore en .fr en septembre 2026. Une opération longue, que nous avons lancée sur notre serveur dans la Gavcave. La vitesse est d’environ 10 domaines par seconde, soit 5 jours de traitement. Quels sont les résultats ?

Tout d’abord, sur les 4,6 millions, 1,2 million environ n’ont retourné aucun statut HTTP. Le nom de domaine peut n’avoir aucun site (servir pour des emails par exemple) ou être indisponible au moment du test. Près de 2,6 millions de sites ont répondu, mais sans indiquer de version de PHP. PHP pourrait quand même être installé, le serveur n’envoie simplement pas cette donnée qui n’est donc pas récupérée par notre script.

Cela laisse près de 500 000 serveurs avec une réponse HTTP contenant une version de PHP, de quoi faire une analyse poussée.


Il reste 54% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

  •  

CVE-2026-98432 : la faille critique du noyau Linux qui peut offrir un accès root à distance

Une nouvelle faille critique dans le noyau Linux (CVE-2026-98432) : RHEL, Debian, SUSE et Proxmox sont patchés, pas Ubuntu. Quel noyau installer ?

Le post CVE-2026-98432 : la faille critique du noyau Linux qui peut offrir un accès root à distance a été publié sur IT-Connect.

  •  

Steam : des failles permettaient d’exécuter du code à distance sur un PC, sans aucun clic

Un chercheur a découvert dans Steam une faille RCE zero-click entre PC liés au même compte, et quatre élévations de privilèges SYSTEM sous Windows.

Le post Steam : des failles permettaient d’exécuter du code à distance sur un PC, sans aucun clic a été publié sur IT-Connect.

  •  

Création, connexion, session, récupération : où sont les failles de votre gestion des identités ?

Création, connexion, session, récupération : les 4 moments clés où une identité se fait compromettre, avec des cas réels et les réponses possibles.

Le post Création, connexion, session, récupération : où sont les failles de votre gestion des identités ? a été publié sur IT-Connect.

  •  
❌