Mise à jour 20 h – Le Crédit Mutuel Arkéa a publié de nouveaux détails sur la cyberattaque dont l’établissement a été victime. D’abord, l’entreprise dément que les pirates soient passés par Fortuneo : « Les attaquants sont passés par la plateforme d’un de nos prestataires et ont ainsi atteint le Crédit Mutuel Arkéa directement. » Nous avons donc changé le titre de cet article en conséquence.
La banque précise le mode opératoire de l’attaque. Les attaquants ont utilisé un compte propre de Crédit Mutuel Arkéa pour « réaliser des transactions vers d’autres acteurs bancaires, qui leur ont ensuite potentiellement permis de convertir cet argent en crypto monnaie via des plateformes spécialisées ». Aucun compte client des fédérations ou des filiales du groupe n’est concerné. Il ne s’agit pas d’une erreur humaine, mais d’« une attaque sophistiquée venant de l’extérieur ».
L’établissement réitère que l’incident n’a entraîné aucune conséquence sur les avoirs de la clientèle, simplement « une exécution différée de certaines opérations de virement » (ça va mieux en le disant). Quant au chiffre de 133 millions de dollars (118 millions d’euros) qui circule, le Crédit Mutuel Arkéa ne peut rien confirmer, mais « valide l’ordre de grandeur ».
Mise à jour 16h30 — Le préjudice se monterait à 133 millions de dollars, selon le chercheur en sécurité ZachXBT cité par The Block. L’enquêteur donne des détails : l’attaque aurait débuté le 1er novembre, les pirates ne seraient pas associés au groupe Lazarus de Corée du Nord.
Article d’origine, 15h07 – Le Crédit Mutuel Arkéa a été victime d’une cyberattaque, a confirmé l’établissement ce mercredi 4 novembre. Un incident « maîtrisé » qui a touché la filiale Fortuneo et qui n’a aucune conséquence sur les avoirs des clients, assure la banque.
La cyberattaque a permis de réaliser des opérations frauduleuses, selon le Crédit Mutuel Arkéa qui regroupe le Crédit Mutuel de Bretagne et le Crédit Mutuel du Sud-Ouest (PDF). Selon Le Figaro, ce sont les fonds propres de la banque en ligne Fortuneo qui ont été ciblés par des pirates. Les montants concernés sont encore en cours d’évaluation, mais l’établissement assure qu’« en tout état de cause pas de nature à remettre en cause la solidité et la santé financière du groupe. »
Illustration : Flock
L’incident a nécessité une suspension temporaire de certaines transactions pour sécuriser les opérations et prévenir tout mouvement frauduleux, détaille l’entreprise. Il est « clos et maîtrisé », et les opérations sont en cours de reprise progressive depuis la matinée de ce mercredi. Le groupe et ses filiales ont réalisé les vérifications nécessaires et pris des mesures de « sécurisation renforcées ».
Le Crédit Mutuel Arkéa se veut rassurant : cette cyberattaque n’entraîne « aucune conséquence sur [les] avoirs » des clients, simplement une « exécution différée de certaines opérations de virement ». Conformément aux procédures standards, la banque a notifié les instances de supervision.
L’entreprise met en garde contre des tentatives d’hameçonnage et appelle ses clients à la plus grande vigilance : ils ne doivent jamais communiquer leurs informations personnelles et bancaires. Elle recommande de contacter un conseiller pour confirmer l’authenticité d’un message.
Plus de 133 millions de dollars auraient été détournés au Crédit Mutuel Arkéa, maison mère de Fortuneo. La banque confirme une attaque. Voici ce que l'on sait.
Un prestataire de l'EFS piraté, des congélateurs de plasma réglés à 110 °C au lieu de -30 °C. Ce que l'on sait de l'attaque qui touche le secteur de la santé.
Google vient de publier
un long rapport technique
dans lequel il explique comment il vient de démanteler XCPE, un botnet de plus de 1,3 million d'appareils Android, contenant surtout des box TV, qui sous louaient en douce la connexion de leurs propriétaires à des services de proxys résidentiels et servaient à faire de la fraude publicitaire. Le pire c'est que ce malware n'a pas été ajouté par un pirate mais était implanté directement dans le firmware, posé là par Videostrong, un fabricant chinois qui revendait ensuite l'accès aux box à des affiliés.
Google a donc attaqué en justice les domaines et les serveurs qui pilotaient le botnet, avec la police nationale japonaise et plusieurs entreprises de sécurité, dont Plume, Synthient et TrendAI, puis il a banni Videostrong, ainsi que ses futures filiales, de la fabrication d'appareils Android certifiés. Pour passer les tests de certification, le fabricant avait masqué son code malicieux et attendu ensuite le premier démarrage de l'appareil pour le charger discrétos. La faille a été corrigée par Google depuis...
Mais et les box déjà vendues, alors ?
Hé bien
le billet de TrendAI
est cash patate, la coupure a privé l'opérateur de ses commandes, mais l'implant reste sur chaque box / TV, et son nettoyage passe par le fabricant, par la plateforme ou par le remplacement de l'appareil. Le propriétaire n'a pas la main !! D'après Google, x.cpe tourne avec les droits système depuis la partition firmware et, si on le désinstalle, il se réinstalle tout seul au redémarrage depuis la partition /oem, donc autant dire que les propriétaires de ces appareils l'ont dans l'os.
Car sans pilote au manettes, ça ne veut pas dire que le malware est devenu inoffensif. En effet,
Plume a épluché le code
et les ordres circulent en MQTT sans chiffrement, donc n'importe qui capable de publier une commande peut la faire exécuter par la box. Et comme le contrôle de mise à jour passe en HTTP avec un fichier XML non signé, celui qui détourne le DNS du serveur peut alors prendre la main sur l'appareil easy... Quand au module LinkFog présent sur les TV, celui-ci relance ses tâches tout seul au redémarrage, sans attendre le serveur. Puis surtout, ce genre d'opérateur mafieux est tout a fait capable de reconstruire son infra ailleurs sous une autre bannière et de récupérer son botnet quasiment intact...
Mais alors comment savoir si votre TV ou Box Android est impactée ? Car aucune marque spécifique n'a été citée comme étant à éviter, puisque Google a trouvé le malware intégré dans de nombreux modèles et marques. Cela représente tout de même 206 modèles répartis dans plus de 170 pays. La
liste publiée par Synthient
et le rapport de Plume citent par exemple des MECOOL, dont la KM2 et la KM9 Pro, et la Strong Leap-S1, et le parc mêle des appareils AOSP et des appareils certifiés Google, donc la certification ne suffit plus du coup à garantir une box saine.
Côté parade, Plume recommande un reset d'usine complet, parce que des modules ont pu déposer d'autres portes dérobées, alors que Synthient conseille de se débarrasser définitivement de ces box, jugées à haut risque de contenir d'autres malwares. À mon avis, le reset seul ne suffira pas, vu que x.cpe est dans le firmware et pas dans les données, donc l'option déchetterie, c'est aussi ce que je recommanderai malheureusement.
Et côté Google, les mesures annoncées sont la mise en place d'un bannissement du fabricant et des contrôles renforcés pour que ça ne se reproduise pas. On verra si ça a un impact ou si les escrocs trouvent une nouvelle faille dans leur processus de certification.
Breeef, en attendant, Synthient conseille de débrancher les appareils suspects et de changer le mot de passe du Wi-Fi. Si votre box est sur la liste, c'est le minimum, mais vu ce que ça peut faire, moi je ne la rebrancherais pas à votre place...
L’Établissement français du sang confirme que des installations frigorifiques stockant du plasma ont été piratées. L’incident a été détecté à temps et aucun produit sanguin n’est affecté. Mais l’incident met à nouveau en lumière la vulnérabilité de ce type d’installation lorsqu’il est connecté à internet.
Une nouvelle faille critique a été découverte dans le noyau Linux. Avec un score CVSS de 9,8 sur 10, sa dangerosité frôle la note maximale, permettant une exploitation à distance. Selon la distribution utilisée, le correctif peut être disponible ou non.
Les distributions Linux reçoivent peu à peu de nouveaux noyaux contenant un correctif pour la faille estampillée CVE-2026-98432. La situation est très variable selon les systèmes, Red Hat ayant publié de nouveaux noyaux par exemple, alors que chez Canonical, les correctifs pour Ubuntu restent pour l’instant cantonnés au dépôt de test, sans date de publication générale. D’autres encore ont réglé le problème au cours des deux dernières semaines.
La faille est connue publiquement depuis le 15 octobre. Elle est présente dans le noyau Linux depuis sa version 4.4, qui remonte à une dizaine d’années.
Deux cœurs pour une même mémoire
Pour comprendre comment fonctionne la faille, rappelons d’abord quelques bases. Lorsqu’un serveur accepte une connexion TCP, il échange d’abord trois messages avec le client : le client demande l’ouverture (SYN), le serveur accepte (SYN-ACK), puis le client confirme (ACK). Pendant cet échange, le serveur garde en mémoire certaines informations envoyées par le client, les options IP.
Tant que l’échange n’est pas terminé, le noyau Linux range ces informations dans une fiche provisoire (demande en attente). À la réception du dernier message (ACK), il crée la fiche définitive de la connexion. Au lieu de recopier les options IP dans cette nouvelle fiche, il se contente d’y noter leur emplacement en mémoire. Les deux fiches désignent alors la même zone mémoire, et la fiche provisoire peut encore être utilisée.
On peut voir venir le problème. Il survient quand deux cœurs du processeur travaillent en même temps, soit un scénario très commun sur n’importe quel serveur aujourd’hui. Si le client renvoie sa demande de connexion, un cœur peut être en train de lire ces informations pour y répondre, tandis que l’autre vient de les effacer en fermant la connexion. Le premier lit alors une mémoire qui ne lui appartient plus et qui peut tout à fait avoir été réaffectée à un autre processus. Ce mécanisme peut être exploité, la faille étant donc de type use-after-free (utilisation de mémoire après libération).
S’il veut déclencher ce conflit et donc exploiter la faille, le pirate n’a pas besoin de compte. Il lui « suffit » d’envoyer des demandes de connexions contenant certaines options IPv4 peu utilisées (comme Record Route ou Timestamp) vers n’importe quel port TCP ouvert. Les connexions IPv6 ne sont pas concernées.
De fait, le correctif à appliquer est simple : il impose au noyau d’attendre que plus personne ne lise les informations en mémoire avant de les effacer.
La gravité de la faille ne fait pas consensus
Officiellement, le score CVSS est bien de 9,8. Et pour cause : l’exploitation se fait avec un simple accès réseau, ne semble pas complexe, ne réclame aucun privilège particulier ni interaction côté victime, et l’impact potentiel sur la confidentialité, l’intégrité et la disponibilité est élevé. La faille peut en effet servir aussi bien à déclencher un plantage qu’à voler des informations.
Red Hat, dans sa fiche sur la vulnérabilité, considérait initialement cette faille comme « modérée », avec un score de 5,9. L’éditeur s’est pourtant ravisé, s’alignant sur la note de 9,8 et la considérant donc comme critique. Mais tous ne l’ont pas fait.
Chez AWS (pour sa distribution Amazon Linux) par exemple, on considère que la faille a un score de 8,1, ce qui la place dans la catégorie « importante ». Amazon considère que ce « problème entraîne principalement un plantage du système menant à un déni de service (DoS) ou une possible corruption de la mémoire ».
Canonical, dans son bulletin du 2 novembre sur la faille, reprenait directement la note de 9,8.
Qui est à l’abri ?
Comme indiqué, la situation dépend largement du système utilisé. Côté Ubuntu par exemple, si vous utilisez une mouture 26.10 à jour, aucun problème : le correctif est présent dans le noyau 7.3.0 - 10.10. En revanche, pour toutes les autres versions, il faut attendre ou installer un correctif pas tout à fait finalisé. Ubuntu 26.04, 24.04 et 22.04 peuvent ainsi puiser dans le dépôt -proposed pour des révisions des noyaux (respectivement les branches 7.0, 6.8 et 5.15). Pour les versions plus anciennes, le correctif est en préparation.
Sur Amazon Linux, le correctif a été distribué entre les 24 et 30 octobre, selon les versions. Pour Red Hat, on l’a vu, les correctifs sont également disponibles. D’autres distributions ont réagi plus tôt, notamment Debian, SUSE ou encore Oracle Linux, qui ont toutes reçu des correctifs durant la seconde moitié d’octobre.
La situation suffit en tout cas à justifier une mise à jour rapide. On parle tout de même d’un défaut accessible sans authentification sur tout port TCP IPv4 en écoute, présent depuis dix ans, avec au minimum un risque de déni de service et de fuite mémoire.
L’exécution de code à distance n’a été en revanche démontrée que par un seul acteur : Anthropic. Dans un billet du 27 octobre, l’entreprise a en effet indiqué qu’elle avait utilisé un modèle de recherche interne pour créer une chaine d’exploitation aboutissant aux droits root, dans des conditions particulières. Il ne semble pas pour l’instant que la vulnérabilité soit réellement exploitée, mais certains chercheurs évoquent désormais une activité a priori malveillante pour chercher les serveurs exposés.
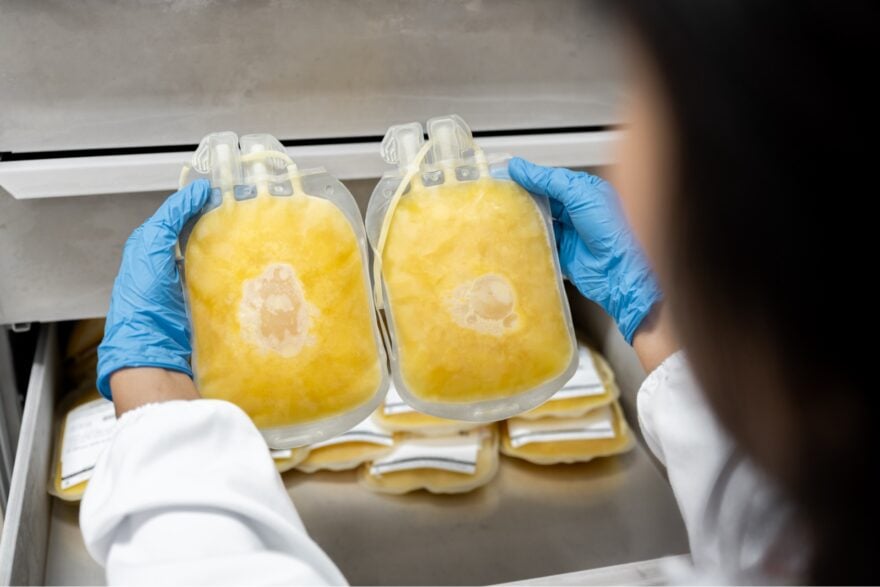
Après les frigos de plusieurs enseignes de supermarché en France puis en Europe, c’est maintenant les chambres froides de l’Établissement français du sang (EFS) qui ont été visées par un piratage.
Selon le Canard enchaîné, le prestataire de l’établissement public, Coolworld, a été ciblé par une cyberattaque dans la nuit de dimanche 1er novembre au lundi 2.
Coolworld est censé assurer la maintenance des chambres froides de l’établissement qui gère les centres de collecte de sang, plasma et plaquettes en France.
Mais, selon nos consœurs du palmipède, certaines chambres froides ont été programmées pour passer des - 30 °C prévus pour conserver des échantillons de donneurs à 110 °C.
Illustration : Flock
Interrogé par le Canard enchaîné, le ministère de la Santé rassure sur les conséquences du piratage : « Il y a zéro conséquence opératoire, car la situation a été repérée ».
Du côté de l’ESF, on explique qu’ « un technicien de permanence a constaté dans la nuit de dimanche à lundi une remontée en température dans les chambres froides », des échantillons d’un dispositif de veille sanitaire concernant la transfusion sanguine seraient concernés mais aussi du plasma congelé destiné à la transfusion.
Dans un communiqué, l’EFS précise que les installations de supervision et de pilotage de chambres froides déployées sur trois sites de l’EFS ont été touchées. Les systèmes de surveillance et d’alarme de l’EFS ont cela dit « permis d’identifier rapidement ces anomalies et de prendre les mesures nécessaires afin qu’aucun échantillon ou produit sanguin ne soit altéré » :
« Aucun impact sanitaire n’a été identifié et aucune perte de produits sanguins n’est à déclarer. Les produits conservés dans les équipements concernés, des poches de plasma destinées à la transfusion et des poches de plasma destinées au fractionnement pour la fabrication de médicaments, ont été transférés ou sécurisés. »
Barracuda a corrigé deux failles touchant ESG, WAF, Load Balancer ADC et d'autres produits. Sur l'ESG, leur combinaison peut offrir un accès root à distance.
Un correctif visible dans le code, mais pas encore sur vos postes : une brèche que l'IA sait désormais exploiter dans Firefox. Mozilla riposte. Voici comment.
Selon Google, Videostrong a piégé 1,3 million de box Android TV pour les exploiter comme proxys résidentiels via le botnet XCPE. Voici ce que l'on sait.
L’administration Trump a licencié un tiers des employés de l’agence fédérale chargée de la cybersécurité, et systématiquement démantelé l’expertise accumulée notamment en matière de sécurité électorale. La CISA ne communique même pas sur les midterms, et sa nouvelle stratégie censée « sécuriser l’Amérique pour les 250 prochaines années » ne tient que sur 3 pages.
Créée en 2018, la Cybersecurity and Infrastructure Security Agency (CISA), le bras cyber du Department of Homeland Security (DHS), était « un partenaire fédéral de premier plan pour les États en matière d’efforts de sécurité électorale après les élections de 2016 », raconte le New York Times. L’agence « [partageait] les meilleures pratiques en matière de cybersécurité et des renseignements sur les intentions étrangères autour des élections ».
Sauf que Donald Trump ne supporte pas que la CISA ose contredire ses affirmations selon lesquelles l’élection présidentielle de 2020 a été truquée et qu’il l’avait emportée, comme nous l’avions déjà raconté. La CISA avait notamment cosigné un communiqué expliquant que « les élections du 3 novembre ont été les plus sûres de l’histoire des États-Unis » et qu’« il n’existe aucune preuve qu’un système de vote ait effacé ou perdu des votes, modifié des votes ou ait été compromis de quelque manière que ce soit ».
La CISA avait alors lancé une campagne de lutte contre les rumeurs et la désinformation, « Rumor control ». Elle débunkait les rumeurs liées aux élections, dont les « fake news » complotistes colportées par Donald Trump et ses soutiens MAGA qui, en retour, l’accusaient de « censure ».
Quelques jours plus tard, Chris Krebs, son directeur, précisait sur Twitter que « 59 experts en sécurité électorale sont tous d’accord pour dire que « dans tous les cas dont nous avons connaissance, ces affirmations (de fraude) n’ont pas été étayées ou sont techniquement incohérentes » ».
En réponse, Donald Trump annonçait sur le même réseau social que le patron de la CISA était viré, au motif que sa récente déclaration « sur la sécurité de l’élection de 2020 était très inexacte, en ce sens qu’il y avait des irrégularités et des fraudes massives », accusations qu’il n’a depuis jamais étayées. Krebs avait alors reçu le soutien de Mark Hamill, célèbre pour avoir incarné Luke Skywalker, puis ironisé sur le fait d’avoir été « viré par un tweet ».
La CISA a perdu environ un tiers de ses 3 400 employés
Depuis le second mandat de M. Trump, l’agence est restée en grande partie sans gouvernail, et sans chef confirmé par le Sénat. Dans le cadre de la reprise en main de toutes les agences américaines par le DOGE d’Elon Musk et Donald Trump, la CISA avait dû mettre sur pause tout son travail sur la sécurité électorale, en février 2025.
L’agence a également mis en congé des employés « initialement identifiés comme étant associés aux activités de sécurité des élections et au programme MDM [Mésinformation, désinformation et malinformation, ndlr] ». Et ce, au motif qu’ « il est nécessaire de redéfinir les activités de l’agence en matière de sécurité électorale afin de garantir que la CISA se concentre exclusivement sur l’exécution de sa mission de sécurité physique et cyber », et « mettre fin à la censure fédérale ».
D’anciens responsables expliquent au New York Times que ces licenciements avaient eu un « effet dissuasif » sur la centaine de personnes de la division. D’autant que les réductions de personnel et coupes budgétaires ont frappé l’agence bien plus profondément que d’autres : la CISA a perdu « environ un tiers de ses effectifs », qui s’élevaient à 3 400 personnes en janvier 2025.
L’agence a ainsi cessé de proposer aux juridictions étatiques et locales d’évaluer le niveau de cybersécurité de leurs systèmes électoraux. Les autres agences fédérales ont elles aussi réduit leur travail de sécurité électorale, notamment le FBI et le Bureau du directeur du renseignement national. Au point que le flux d’avertissements transmis par les services de renseignement aux responsables locaux par la CISA « a ralenti jusqu’à devenir un filet d’eau, selon les experts électoraux » consultés par nos confrères.
La désinformation n’est plus un problème pour les élections
Dans un communiqué, un porte-parole de la CISA leur a rétorqué qu’elle était « entièrement équipée et préparée pour faire face à toutes les cybermenaces de sécurité nationale auxquelles notre nation est confrontée » et a décrit l’agence comme « plus forte que jamais » malgré les réductions de personnel :
« Comme la CISA l’a régulièrement fait lors des élections précédentes, l’agence a activé un groupe de coordination des incidents avant et le jour du scrutin pour soutenir les responsables électoraux et maintenir une image opérationnelle unifiée. »
Or, la page d’accueil de cisa.gov ne mentionne même pas que les élections de mi-mandat ont lieu jusqu’à ce 3 novembre. Et contrairement aux précédentes élections, la CISA n’a pas non plus mis en place de « war room » afin de centraliser les informations et problèmes potentiels, et communiquer plus facilement avec les responsables locaux et nationaux, les journalistes et le grand public.
En 2020, pendant le premier mandat de Trump, l’agence avait publié son plan de sécurité électorale en février. Cette année, il ne l’a fait que fin septembre. En outre, le document de 11 pages ne recèle que « peu d’informations nouvelles ou utiles », expliquent des experts électoraux. Sous-titré « SECURING THE NEXT 250 » (en hommage au 250e anniversaire des États-Unis), il ne comporte bien évidemment pas non plus le terme « désinformation ».
La stratégie censée «sécuriser les USA pour les 250 prochaines années » tient sur 3 pages
Le risque ne figure pas non plus dans le message d’intérêt public partagé mi-octobre par le FBI et la CIA, qui se borne à avancer que « des cybercriminels pourraient tenter de perturber les élections de mi-mandat américaines de 2026 en recourant à des techniques de hameçonnage (phishing) et de hameçonnage par SMS (smishing) afin de dérober les données des utilisateurs, notamment leurs identifiants de connexion et des informations sensibles ».
Il souligne qu’ « autrefois, les e-mails de hameçonnage se reconnaissaient à leurs fautes d’orthographe, à un vocabulaire illogique et à des erreurs grammaticales ». Ce qui n’est plus le cas, du fait de « l’essor de la super-intelligence (SI) [intelligence artificielle]», qui « offre aux acteurs malveillants de nouvelles possibilités de mener des campagnes d’hameçonnage par e-mail de plus grande envergure, plus efficaces et plus performantes » :
« La SI permet aux cybercriminels de créer des messages qui semblent authentiques […] Un nombre croissant d’adversaires et de criminels ont recours à la technologie de la SI pour créer des enregistrements vidéo et audio « deepfake » très convaincants […] pour se forger de nouvelles identités, usurper l’identité de personnes réelles, reproduire de manière réaliste des scènes de la vie quotidienne et des échanges, et renforcer leurs stratagèmes d’hameçonnage. »
Nick Andersen, directeur par intérim de la CISA depuis février 2026, n’a même pas mentionné le mot « élection » lors d’un récent podcast où il évoquait la nouvelle stratégie « CISA 2030 », publiée fin octobre. Le terme ne figure pas non plus dans les 12 pages du document, contrairement au « Président Trump », qui y est mentionné quatre fois.
Si l’on y retire les 2 pages de couverture, les 2 pages d’avant-propos, 2 pages blanches, la page de sommaire, son introduction et son résumé, ladite stratégie, censée « sécuriser l’Amérique pour les 250 prochaines années », ne tient en réalité que sur 3 pages.
Une concision d’autant plus étonnante que, dans son introduction, le document précise que, « aujourd’hui, alors que les États-Unis entrent dans une nouvelle ère d’innovation technologique et de croissance économique, la CISA se trouve à la croisée des chemins dans sa mission de cybersécurité et d’infrastructures critiques » :
« L’infrastructure critique américaine – et les propriétaires et exploitants qui l’entretiennent – est l’épine dorsale de la force économique américaine, de la domination technologique et manufacturière et de la défense nationale. »
Ce qu'il nous faut, c'est un lapin de Troie sur roulettes
Google affirme avoir identifié une porte dérobée baptisée XCPE, qui changeait 1,3 million de box TV Android infectées en un botnet capable de lancer des actions malveillantes à grande échelle. L’éditeur accuse le fabricant des box en question, Videostrong Technology, d’avoir intentionnellement piégé ses appareils en usine à des fins lucratives.
Google, la police japonaise et plusieurs éditeurs spécialisés en cybersécurité ont annoncé lundi avoir démantelé un réseau de machines infectées (botnet) composé d’environ 1,3 million de box TV Android produites par le constructeur chinois Videostrong. Celui-ci faisait jusqu’ici partie des fabricants accrédités pour la production de boîtiers Android TV, avec un double statut OEM / ODM et des box vendues notamment sous la marque Mecool.
« Nous estimons avec un degré de certitude élevé que la porte dérobée et le botnet ont été intentionnellement développés, déployés et exploités à des fins lucratives par Videostrong Technology Co », affirme le centre de sécurité de Google dans un billet publié lundi 2 novembre qui revient sur les coulisses techniques de cette infection à grande échelle.
Un botnet pensé pour le profit
Le point de départ identifié par Google et ses partenaires consiste en une backdoor baptisée x.cpe, préchargée dans la partition firmware et dissimulée de façon à passer au travers des contrôles qualité d’Android. « Videostrong a utilisé des techniques d’obfuscation pour exploiter une faille dans nos tests et charger du code malveillant après le premier démarrage de l’appareil », décrit Google. Cachée dans la partition /oem de façon à ce qu’elle soit réinstallée automatiquement en cas de réinitialisation, cette porte dérobée permet d’établir un pont entre la box piégée et une infrastructure de commande et contrôle (C2).
Les différents niveaux de cette dernière référençaient les appareils distribués dans 200 pays, et permettaient ensuite de distribuer les charges malveillantes justifiant l’existence du botnet. Google et ses partenaires listent une dizaine de modules correspondant à autant de scénarios d’exploitation, par exemple pour fournir de la bande passante à des attaques coordonnées, pour utiliser les box comme proxies résidentiels, ou pour simuler la consultation de publicités afin de générer automatiquement des revenus.
« Le réseau x.cpe a été conçu dans un but lucratif continu. En accordant un accès détourné à des affiliés spécialisés dans les logiciels malveillants, les opérateurs ont conspiré pour monétiser ces appareils longtemps après leur achat », conclut Google, dont les analyses soulignent que le réseau x.cpe ne se limitait pas à des box TV Android. « Nous avons observé un certain nombre d’autres appareils IoT sous Android infectés, notamment des appareils de télésanté, des machines de karaoké et des dispositifs d’affichage numérique ».
Une infrastructure en constante évolution
L’éditeur affirme avoir banni Videostrong et ses filiales des programmes de certification Android et mis en œuvre les mesures légales nécessaires pour faire fermer l’infrastructure de contrôle du botnet. Il promet par ailleurs que des améliorations seront apportées aux processus de contrôle de l’intégrité du firmware sur les appareils certifiés Android.
En attendant, Google admet que le botnet créé par l’intermédiaire des box Android piégées par Videostrong a pu opérer pendant des années, avec une infrastructure qui n’a cessé de gagner en complexité pour améliorer sa résilience.
L’entreprise remarque ainsi qu’à partir de fin 2024, Videostrong et ses clients ont commencé à faire appel à un loader externe, com.abc.nexus, pour réserver x.cpe aux communications avec l’infrastructure C2 et ainsi limiter la visibilité de la porte dérobée. En août 2026, la méthode évolue à nouveau, avec cette fois des malwares qui se dissimulent derrière des noms d’applications système Android et disposent de nouveaux canaux de communication en propre, là encore pour que le contrôle à distance soit possible sans exploiter la backdoor installée en usine.
L’analyse de la distribution de x.cpe montre une présence sensible au Brésil, en Asie du Sud-Est, au Mexique, mais aussi en Australie, aux États-Unis, au Canada, en Russie, au Royaume-Uni, en Allemagne et en Espagne.
Distribution de la backdoor x.cpe – crédit Google
Google ne donne pas directement de conseil aux détenteurs d’une box possiblement infectée, et pour cause : le démantèlement de l’infrastructure C2 ne corrige pas la porte dérobée, et conseiller un reset d’usine ne serait pas suffisant puisque le code concerné est logé dans le firmware. Le plus sûr est donc de débrancher l’appareil, ou à défaut de l’isoler sur un réseau local privé d’accès à Internet. Le moteur de recherche recommande tout de même de privilégier l’achat d’appareils produits par des partenaires accrédités, au rang desquels figurait encore récemment Videostrong.
Delhaize, Carrefour, ICA, Coop : des pirates ont activé à distance le dégivrage des frigos de supermarchés en Belgique et en Suède. Voici ce que l'on sait.
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
En bref. L’open source a besoin de financements et d’entreprises qui participent, alertent l’EFF et la fondation Linux. Alternatives à la Big Tech. Une distribution Linux controversée.
La semaine dernière, des milliers de sites, dont celui des impôts ou de préfectures, ont dû être débranchés en urgence. En cause: deux failles découvertes grâce à l’IA dans PHP, un langage informatique. Retour sur un «effet boule de neige» qui a semé la panique.
Lors d’un test de cybersécurité mené par l’AI Security Institute britannique, Mythos 5, le modèle d’Anthropic, a tenté de faire accepter du code malveillant dans un dépôt GitHub. Malgré un premier refus, l’IA a renouvelé sa tentative.
Quel effet produit l’IA sur le développement open source ? Selon un rapport de la Linux Foundation, il est conséquent, entre augmentation de la production brute, abaissement du ticket d’entrée, obligation plus intense de relecture et épuisement d’une partie des personnes impliquées.
Parler de souveraineté numérique, c’est bien; la mettre en pratique, c’est mieux. Et cela est d’autant plus vrai en ce qui concerne l’État. Telle est la vision de la Cour des comptes qui vient de publier un rapport sur “Les outils bureautiques et collaboratifs au sein de l’État”. À la suite d’une campagne d’initiative citoyenne menée en septembre 2024 par l’institution de la rue Cambon, celle-ci s’est intéressée aux suites bureautiques (traitement de texte, tableur, supports de présentation) et aux logiciels collaboratifs (messageries électroniques ou instantanées, visioconférences, partages de documents, etc.) dans les administrations centrales et déconcentrées de l’État. Ce qui représente rien moins que 860 000 postes de travail informatique.
Annoncé en grande pompe l’an dernier, le test d’une suite bureautique open source au ministère danois de la Numérisation a été arrêté sans bruit. Faute d’évaluation, personne ne saura si le ministère pouvait vraiment se passer de Microsoft.
Une épidémie de frigos en panne : après la France mi-octobre, des systèmes de réfrigération dans plusieurs enseignes en Europe ont été victimes d’un piratage. Dégivrages intempestifs, air chaud au lieu d’air froid, et à la clé de la nourriture impropre à la consommation.
En Belgique, en Irlande, en Suède, en Finlande ou encore en Estonie, la température de centaines de réfrigérateurs et de surgélateurs dans des supermarchés s’est mise à grimper. « J’ai constaté [comme mon frigoriste] que tous mes frigos étaient en train d’expulser de l’air chaud et en dégivrage », explique à la RTBF le gérant de plusieurs magasins de l’enseigne Delhaize à Bruxelles.
« Dans les magasins touchés, l’offre de produits frais et surgelés est temporairement quelque peu réduite », explique une porte parole à AP. « Nos centres de distribution fonctionnent normalement et les livraisons à nos magasins n’ont subi aucune perturbation. »
Des frigos réglés à 50 °C
En Belgique, 15 points de vente Carrefour ont été touchés (sur un total de 700), tout comme Intermarché (une quinzaine de magasins) ou encore 5 supermarchés Spar selon le décompte de Franceinfo. Les enseignes tiennent à relativiser : chez Carrefour Belgique par exemple, on souligne que l’attaque a eu « très peu d’impact ».
En Suède, l’enseigne ICA Group relève aussi qu’un « nombre limité » de supermarchés a été affecté. Un magasin a ainsi prévenu que ses frigos et congélateurs avaient été piratés et réglés à 50 degrés. Des produits ont été jetés. Des scénarios similaires se sont produits un peu partout ailleurs en Europe.
En Estonie, le fabricant et distributeur de systèmes frigorifiques Kitman Coldtech a confirmé des attaques sur des ordinateurs pilotant d’anciens modèles Danfoss, un mode opératoire identique à celui qui a frappé des centaines de supermarchés français.
Le CERT-FR avait alors pointé du doigt les séries AK-SC et AK-SM de Danfoss, ainsi que les contrôleurs Copeland xweb et Dixell xweb. Le problème relève de l’exposition d’une interface de gestion sur internet « contraire aux bonnes pratiques ». Le constructeur Danfoss avait renvoyé la balle vers les enseignes qui utilisent des contrôleurs obsolètes ou pas mis à jour. Une enquête a été ouverte par le parquet de Paris, et confiée à l’OFAC (Office anti-cybercriminalité).
Cette vague de cyberattaques ne concerne pas que le vieux continent. Des enquêteurs de la police judiciaire militaire américaine sont à pied d’œuvre après des pannes de congélateurs dans six installations de l’armée US. Des magasins d’alimentation ont subi en août des incidents similaires. Les enquêteurs travaillent d’ailleurs avec la police française pour déterminer les liens possibles entre toutes ces pannes.