Il faut désormais avoir un smartphone sous Android 11 pour utiliser Android Auto, alors que l'interface pour véhicules de Google prenait auparavant en charge Android 10 et Android 9. Bien qu'il s'agisse de deux versions anciennes du système d'exploitation, celles-ci sont encore utilisées en 2026.
Google vient de publier
un long rapport technique
dans lequel il explique comment il vient de démanteler XCPE, un botnet de plus de 1,3 million d'appareils Android, contenant surtout des box TV, qui sous louaient en douce la connexion de leurs propriétaires à des services de proxys résidentiels et servaient à faire de la fraude publicitaire. Le pire c'est que ce malware n'a pas été ajouté par un pirate mais était implanté directement dans le firmware, posé là par Videostrong, un fabricant chinois qui revendait ensuite l'accès aux box à des affiliés.
Google a donc attaqué en justice les domaines et les serveurs qui pilotaient le botnet, avec la police nationale japonaise et plusieurs entreprises de sécurité, dont Plume, Synthient et TrendAI, puis il a banni Videostrong, ainsi que ses futures filiales, de la fabrication d'appareils Android certifiés. Pour passer les tests de certification, le fabricant avait masqué son code malicieux et attendu ensuite le premier démarrage de l'appareil pour le charger discrétos. La faille a été corrigée par Google depuis...
Mais et les box déjà vendues, alors ?
Hé bien
le billet de TrendAI
est cash patate, la coupure a privé l'opérateur de ses commandes, mais l'implant reste sur chaque box / TV, et son nettoyage passe par le fabricant, par la plateforme ou par le remplacement de l'appareil. Le propriétaire n'a pas la main !! D'après Google, x.cpe tourne avec les droits système depuis la partition firmware et, si on le désinstalle, il se réinstalle tout seul au redémarrage depuis la partition /oem, donc autant dire que les propriétaires de ces appareils l'ont dans l'os.
Car sans pilote au manettes, ça ne veut pas dire que le malware est devenu inoffensif. En effet,
Plume a épluché le code
et les ordres circulent en MQTT sans chiffrement, donc n'importe qui capable de publier une commande peut la faire exécuter par la box. Et comme le contrôle de mise à jour passe en HTTP avec un fichier XML non signé, celui qui détourne le DNS du serveur peut alors prendre la main sur l'appareil easy... Quand au module LinkFog présent sur les TV, celui-ci relance ses tâches tout seul au redémarrage, sans attendre le serveur. Puis surtout, ce genre d'opérateur mafieux est tout a fait capable de reconstruire son infra ailleurs sous une autre bannière et de récupérer son botnet quasiment intact...
Mais alors comment savoir si votre TV ou Box Android est impactée ? Car aucune marque spécifique n'a été citée comme étant à éviter, puisque Google a trouvé le malware intégré dans de nombreux modèles et marques. Cela représente tout de même 206 modèles répartis dans plus de 170 pays. La
liste publiée par Synthient
et le rapport de Plume citent par exemple des MECOOL, dont la KM2 et la KM9 Pro, et la Strong Leap-S1, et le parc mêle des appareils AOSP et des appareils certifiés Google, donc la certification ne suffit plus du coup à garantir une box saine.
Côté parade, Plume recommande un reset d'usine complet, parce que des modules ont pu déposer d'autres portes dérobées, alors que Synthient conseille de se débarrasser définitivement de ces box, jugées à haut risque de contenir d'autres malwares. À mon avis, le reset seul ne suffira pas, vu que x.cpe est dans le firmware et pas dans les données, donc l'option déchetterie, c'est aussi ce que je recommanderai malheureusement.
Et côté Google, les mesures annoncées sont la mise en place d'un bannissement du fabricant et des contrôles renforcés pour que ça ne se reproduise pas. On verra si ça a un impact ou si les escrocs trouvent une nouvelle faille dans leur processus de certification.
Breeef, en attendant, Synthient conseille de débrancher les appareils suspects et de changer le mot de passe du Wi-Fi. Si votre box est sur la liste, c'est le minimum, mais vu ce que ça peut faire, moi je ne la rebrancherais pas à votre place...
Selon Google, Videostrong a piégé 1,3 million de box Android TV pour les exploiter comme proxys résidentiels via le botnet XCPE. Voici ce que l'on sait.
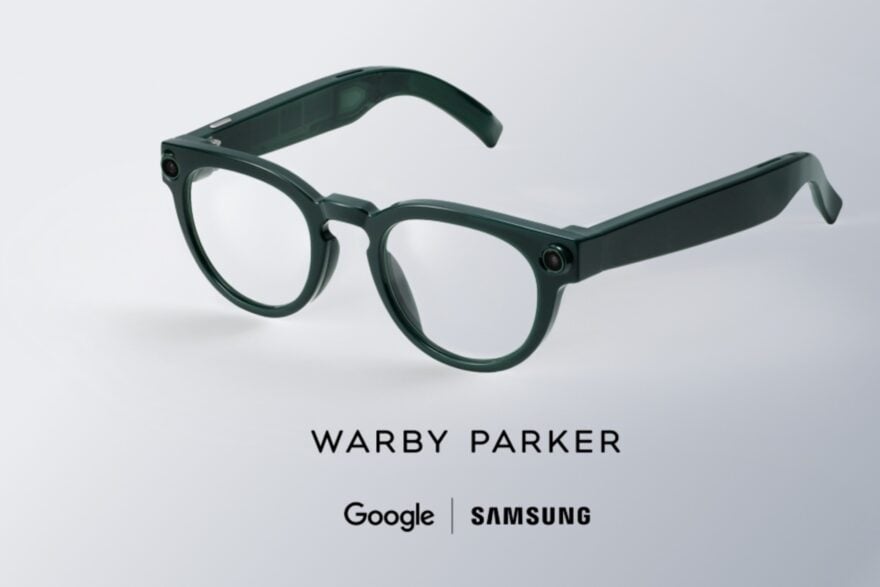
Samsung et Google travaillent sur des lunettes connectées pour concurrencer les Ray-Ban Meta. Et le produit serait enfin lancé à la mi-décembre, d’après un média coréen.
Keepsweeper
, c'est la célèbre grille toute grise du Démineur de Windows, qui sous ses cases numérotées ne cache pas des mines mais tout un royaume à faire évoluer en temps réel. Ce jeu est signé Michael Flarup, un designer danois à qui on doit aussi les App Icon Books, qui m'a écrit après être passé sur
mon article consacré à UnDUNE II
.
Le principe de Keepsweeper ne dépaysera pas les emplois fictifs sous Windows que vous êtes, puisque chaque chiffre compte ce qui se cache dans les 8 cases alentour, diagonales comprises. Seulement ici, c'est la couleur qui indique ce qui se passe... Si c'est doré, c'est un trésor, si c'est bleu, c'est un repaire d'ennemis qui peut abriter des gobelins ou un troll, et si c'est rouge, alors là, aïe aïe aïe, c'est un repaire de DRAGONS !!! Et bien sûr, le chiffre baisse quand vous détruisez ce qu'il comptabilise ou que vous vous emparez de son trésor.
Par contre, ce n'est pas à vous de retournez les cases. En bon roi, vous désignez celles à creuser et ce sont vos ouvriers qui s'en occuperont. Les soldats quand à eux, défendront les alentours, et quand un repaire apparaîtra, vous pourrez les envoyer le détruire en 1 clic. La seule règle à vraiment respecter c'est de protéger absolument votre Donjon "quoiqu'il en coûte" comme dirait notre pervers narcissique national, car le perdre mettrait alors immédiatement fin à la partie.
Les chiffres bleus, dorés et rouges autour du Donjon, pendant qu'un ouvrier creuse la case encadrée
Et ce que vous déterrez servira ensuite à bâtir des fermes, des maisons et des défenses, avec des bâtiments qui pourront se "soutenir" les uns les autres. Par exemple les moulins soutiennent les fermes, les forges équipent les soldats et les chapelles permettent de garder l'armée debout. C'est fou de se dire que tout ce gameplay tient dans une stupide fenêtre de Démineur avec ses boutons en relief qui sentent bon le Windows 95.
Côté contenu, il y a pour le moment 4 quêtes, dont une chasse au dragon, des expéditions aléatoires dans les Terres sauvages, et un Siège où il faut tenir face à des vagues d'ennemis toujours plus nombreux. Ensuite, les Sceaux royaux gagnés en route débloqueront des bâtiments, des améliorations et des récompenses permanentes qui vous serviront pour les parties suivantes.
Sachez également que vous pouvez jouer en solo bien sûr (et donc mettre en pause pour cogiter quand ça devient chaud) mais aussi jouer en ligne de deux à quatre joueur, et même fabriquer ses propres cartes dans l'éditeur.
Sur iPhone et iPad l'app est gratuit pour les 2 premiers niveau de chaque quête et après faudra débourser un peu moins de 6 euros pour acheter le jeu (c'est un achat unique, y'a pas d'abonnement à la con). Et bonne nouvelle, la version web quand à elle est entièrement gratuite ! Le jeu existe aussi sur Android, une version Steam est annoncée pour bientôt !
Merci à Michael pour le partage, et bonne chasse au dragon à tous !