❌

Vue lecture

Actualité Cybersécurité de la semaine du 12/10/2026

Erreur 403 | #97 - Cyberattaque contre les frigos de supermarchés et un Patch Tuesday toujours hors norme

Frigos de 700 supermarchés sabotés via des contrôleurs Danfoss, zero-days Ivanti Connect Secure exploitées, registre CPR danois piraté via « 123456 », fuite Vacaf revendiquée, Patch Tuesday hors norme avec une zero-day exploitée, etc.

Comments

  •  

PandoraBox : la borne de décontamination USB

PandoraBox est une borne libre de décontamination de clés USB, une « station blanche » : on insère une clé, la borne analyse chaque fichier avec plusieurs moteurs de détection, affiche les fichiers dangereux sur son écran tactile, puis les supprime quand l'utilisateur touche l'écran. La nouvelle version est une réécriture complète. Elle ne dépend plus du projet Pandora du CIRCL et elle est distribuée sous forme d'image système durcie, construite à partir de Debian 13. Le code est sous licence GPL-3.0 et le boîtier imprimable en 3D sous licence CERN-OHL-S v2.

Pourquoi une borne de décontamination

Les clés USB restent une porte d'entrée courante dans des systèmes d'information par ailleurs bien protégés. Les personnes changent d'organisation, utilisent des ordinateurs qui ne sont pas surveillés et vont sur des réseaux isolés. La borne de décontamination vérifie les objets avant qu’ils arrivent au poste de travail.

PandoraBox propose une solution ouverte, que tout le monde peut vérifier, pour remplacer les bornes du commerce. PandoraBox s’adresse aux lieux qui demandent plus de sécurité, comme les hôpitaux, les usines ou les bureaux de l’État. Elle tourne sur un petit ordinateur reconditionné avec un écran tactile, et fonctionne sans réseau.

Plus de détail sur cette nouvelle version dans la seconde partie de la dépêche.

Sommaire

Une version entièrement réécrite.

La première version de PandoraBox s'appuyait sur Pandora du CIRCL pour analyser les fichiers. La nouvelle version repart d'une base propre et ne garde que ce qui fonctionnait : la machine à états, la détection USB avec pyudev, la quarantaine et l'interface curses du mode administrateur.

Les principaux changements :

  • les appels à pypandora sont remplacés par une chaîne de moteurs de détection intégrée ;
  • le moteur Comodo, qui n'est plus maintenu sous Linux, disparaît ;
  • le diaporama d'images (fim) laisse la place à une vraie interface graphique tactile ;
  • les clés sont montées en lecture seule par la borne elle-même, avec des options de montage durcies ;
  • les journaux passent au JSON structuré ;
  • la borne n'est plus un logiciel à installer sur un système existant, mais une image système complète.

Plusieurs moteurs de détection

Chaque fichier passe par plusieurs moteurs complémentaires :

  • MalwareBazaar propose des empreintes SHA-256 de logiciels malveillants connus.
  • Le service CIRCL Hashlookup aide à repérer les fichiers connus grâce à un filtre de Bloom.
  • ClamAV : antivirus, y compris dans les archives
  • YARA-X : YARA Forge
  • Heuristiques : programmes déguisés en documents (double extension, type réel différent de l'extension), PDF avec JavaScript ou actions de lancement

La borne a un mode « fail closed » : si la borne ne peut pas analyser tout le fichier, comme pour une archive protégée par mot de passe, un fichier trop gros ou une erreur dans un moteur, la borne ne dit jamais que le fichier est sûr. Chaque partition de la clé est analysée, et une partition illisible (chiffrée, système de fichiers inconnu) rend la clé « non vérifiée ».

Rien n'est supprimé sans l'utilisateur : les fichiers dangereux sont listés à l'écran, copiés dans la quarantaine de la borne, puis retirés de la clé seulement après un appui sur l'écran. Chaque analyse donne un rapport JSON.

Une image système durcie

La clé USB pose un risque car la clé USB est vue comme un objet dangereux. Les moteurs d'analyse risquent d'être piratés. L'image est construite avec mkosi à partir des paquets Debian 13, et ne contient que ce qui sert à analyser :

  • chaîne de démarrage vérifiée : Secure Boot avec la clé de l'image enrôlée à la place de celles de Microsoft, image noyau unifiée (UKI) signée, système de fichiers racine EROFS en lecture seule protégé par dm-verity, noyau en mode lockdown ;
  • périphériques USB filtrés : USBGuard n'autorise que le stockage de masse, ce qui bloque les clés qui se font passer pour un clavier (BadUSB), et les pilotes réseau USB, Wi-Fi et Bluetooth sont retirés de l'image ;
  • aucune session : pas de compte, pas de programme login, pas de menu de démarrage ;
  • un bac à sable par moteur : chaque moteur tourne dans son propre processus, avec bubblewrap, un utilisateur dédié sans privilèges, un filtre seccomp et aucun accès réseau. Un moteur compromis par un fichier piégé ne peut pas falsifier le résultat d'un autre ;
  • pare-feu et réglages du noyau inspirés des recommandations de l'ANSSI pour les systèmes GNU/Linux. Lynis donne un indice de durcissement de 73, sans avertissement.

L'interface graphique est dessinée avec Pillow directement dans le framebuffer, sans serveur d'affichage ni navigateur.

Mises à jour signées et maintenance sans session

La borne fonctionne hors ligne par défaut. Tout ce qui la modifie arrive signé :

  • Les signatures : le logiciel vérifie un jeu de signatures signé Ed25519 à chaque démarrage. Il s'installe depuis une clé USB de mise à jour, qui n'est jamais analysée, ou en ligne avec le profil online de l'image. Sans jeu valide, la borne n'analyse rien. Un jeu plus ancien est refusé ;
  • Le système accepte les mises à jour A/B avec systemd-sysupdate, par clé USB ou en ligne. La nouvelle version est écrite dans l'emplacement libre, et après 3 démarrages ratés, systemd-boot revient à la version précédente ;
  • journaux : une clé de maintenance signée récupère les journaux de la borne (journal systemd, noyau, USBGuard, matériel) sans ouvrir de session et sans rien modifier.

Une borne en ligne peut aussi envoyer ses journaux à un SIEM (Wazuh, Elastic, Graylog, Splunk) en syslog RFC 5424 ou en JSON, sur TLS. En ligne, seuls le service de mise à jour, l'export SIEM et NTP peuvent sortir à travers le pare-feu. La borne elle-même n'a toujours pas accès au réseau.

Matériel et interface

La borne de référence est un Lenovo ThinkCentre M720q Tiny reconditionné (Core i5-9400T, 6 cœurs), avec un écran tactile Waveshare de 7 pouces (1024x600). L'image fonctionne sur tout ordinateur x86_64 UEFI, avec 2 Go de mémoire au minimum. Le boîtier de bureau s'imprime en 3D en une seule pièce.

L'interface est pensée pour le tactile, sans bouton : attente d'une clé, progression de l'analyse, liste des fichiers dangereux, appui n'importe où sur l'écran pour nettoyer, puis résultat. Chaque organisation peut y mettre son logo, ses couleurs, ses textes et sa langue (français et anglais fournis).

L'image est testée de bout en bout dans une machine virtuelle QEMU/KVM. Le test démarre l'image avec Secure Boot, insère des clés USB émulées (vfat, exFAT, NTFS, ext4), vérifie le verdict de chaque moteur, le nettoyage, les mises à jour et le retour à la version précédente.

État du projet

Le projet est en développement actif. L'analyse marche bien. L'image durcie fonctionne comme attendu. L'interface tactile répond comme il faut. Les mises à jour passent sans souci. L'export SIEM est validé. Le matériel de référence a permis de tout vérifier.

Une limite importante reste à lever : l'image et les jeux de signatures ne sont signés pour l'instant qu'avec des clés de développement, générées sur la machine qui construit l'image. Les clés de publication du projet et leur stockage ne sont pas encore définis.

Les prochaines étapes de la feuille de route :

  • analyse des macros Office avec oletools et des exécutables avec capa ;
  • désarmement et reconstruction de contenu (CDR) avec Dangerzone ;
  • serveur central facultatif : inventaire des bornes, rapports, état des signatures ;
  • modèle de menace documenté, fuzzing des points d'entrée et audit de sécurité externe ;
  • correspondance avec les exigences NIS2 et ISO 27001 (mesure 7.10 « Supports de stockage »).

Essayer et contribuer

Il suffit de Docker pour construire l'image et la tester dans une machine virtuelle :

git clone https://github.com/sourcentis/pandora-box.git
cd pandora-box
image/build.sh                            # construit l'image
image/build-test.sh && image/vm.sh test   # la teste dans une machine virtuelle

Les contributions sont les bienvenues : retours d'expérience sur d'autres matériels, règles de détection, traductions de l'interface, revue de sécurité. Les vulnérabilités se signalent selon la politique de sécurité.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  •  

Journées Nationales de la Réparation - « Libre à vous ! » du 6 octobre 2026 - Podcasts et références

287ème émission Libre à vous ! de l’April. Podcast et programme :

  • sujet principal : Journées Nationales de la Réparation : les logiciels libres ont un rôle à jouer !, avec Tiphaine Breton, bénévole de l’association Les Petits Pois Sont Verts, et Koffi Hukportie, président de l’association Générations Solidaires Val d’Oise (GSVO)
  • la chronique Pépites libres de Jean-Christophe Becquet sur le thème « *.data.gouv.fr : 10 ans de données ouvertes »
  • la chronique La Pituite de Luk sur le thème « Le réseau de confiance de mes rêves »

Rendez‑vous en direct chaque mardi de 15 h 30 à 17 h sur 93,1 FM en Île‑de‑France. L’émission est diffusée simultanément sur le site Web de la radio Cause Commune.

Vous pouvez laisser un message sur le répondeur de la radio, pour réagir à l’un des sujets de l’émission ou poser une question. Le 287éro du répondeur : +33 9 72 51 55 46.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  •  

Tiny11 Builder - Votre ISO de Windows 11 allégée en quelques clics

Tiny11 Builder, l'outil qui fabrique des ISO de Windows 11 sans les applis préinstallées et que je vous avais présenté , dispose maintenant d'une vraie appli de bureau. Elle est en pré-version et vous épargne surtout de devoir lancer vous-même à la main la fameuse tripoté de scripts PowerShell (qui restent quand même dans le dépôt Github).

Je l'ai donc testée dans une machine virtuelle Windows 11 ARM histoire de vous faire un petit retour sur cette nouvelle version.

D'abord au lancement, l'appli réclame les droits administrateur, puis elle vous fait choisir un mode (Le mode Tiny11 allège Windows, le mode Core coupe aussi les mises à jour et Defender, et le mode Custom vous laisse choisir). L'appli sait également télécharger l'ISO officielle de Microsoft à votre place, dans l'architecture et la langue de la machine, ce qui donne chez moi un Windows 11 ARM 26H2 en version Pro en français.

Le téléchargement de l'ISO ARM64 en français, directement depuis l'appli

Le mode Tiny11, celui que j'ai pris, retire donc les applis fournies avec Windows ainsi que les binaires d'Edge, de WebView2 et d'OneDrive, mais il conserve Windows Update, Defender et l'environnement de récupération actif. À l'écran, ça se résume donc à 38 "groupes de suppression" et aucune action avancée.

Le mode Tiny11

Il ne reste ensuite qu'à cliquer sur Build, avec le mode Turbo activé et au bout de 40 à 50 minutes (je suis sur une VM donc c'est lent), vous aurez une belle ISO allégée. Par exemple, chez moi, l'ISO produite fait 5,38 Go, contre environ 7,95 Go au départ (l'image source contenait les 3 éditions de Windows et en sortie, je n'en ai plus qu'une).

Fin de construction, 49,5 minutes plus tard, pour une ISO de 5,38 Gio

Ensuite, il y a le mode Core qui désactive Windows Update et Defender et supprime la récupération, sans retour possible. L'auteur conseille de réserver ça aux machines virtuelles de test. Le mode Tiny11, lui, garde les mises à jour, mais une mise à jour de fonctionnalités peut donc réinstaller des applis et des réglages que vous auriez viré avant.

Autrement dit, soit vous gardez les mises à jour et l'allègement peut parfois sauter, soit vous gardez l'allègement en vous passant de ces mises à jours.

Ensuite, reste le mode Custom, où vous cochez tout vous-même, avec le risque de casser Windows.

Ne comptez pas trop non plus sur l'outil pour contourner quoi que ce soit puisque les réglages du compte local et les vérifications matérielles ne sont pas garantis sur les nouvelles versions, et que rien ne contourne la licence ni l'activation, donc il vous faudra toujours une clé ou lire cet article .

Voilà, c'est donc à récupérer sur GitHub pour ceux qui veulent s'amuser à se faire des ISO custom de Windows (que vous testerez au préalable dans une VM évidemment, histoire de vérifier que tout fonctionne bien car je le rappelle, Tiny11 Builder est encore une pré-version.)

Source : The Register

  •  

Tempo, saison 2026‑2027 : couleurs et prévisions en accès libre, sans jeton

(NdM : Tempo est une offre commerciale d'EDF, cette dépêche traite des API et flux de données ouverts permettant de connaître et prédire les coûts du kWh.)

En avril 2025, une dépêche faisait le point sur les sources accessibles sans jeton pour connaître la couleur Tempo du jour, après la fermeture des anciennes URL d'EDF. La saison des jours rouges reprend le 1er novembre : voici une mise à jour, avec une nouveauté, des prévisions au delà de demain en JSON et en données ouvertes. Transparence d'abord : je fais partie de l'équipe de Calendrier Tempo EDF, l'une des sources présentées plus bas.

    Rappel du contexte

    L'option Tempo d'EDF compte 300 jours bleus, 43 blancs et 22 rouges par saison. Les jours rouges tombent entre le 1er novembre et le 31 mars, jamais un samedi ni un dimanche, et le kWh y coûte nettement plus cher. La couleur du lendemain est fixée par RTE et annoncée la veille. Pour piloter un chauffage ou une machine à laver depuis une box domotique, il faut donc une source lisible par une machine.

    La couleur officielle (aujourd'hui et demain)

    • RTE : la source officielle. Son API passe par un compte et un jeton sur le portail data de RTE. Les couleurs passées sont aussi publiées en données ouvertes : Tempo Like Supply Contract sur data.gouv.fr.
    • api-couleur-tempo.fr : déjà citée en 2025, toujours là. JSON simple, sans clé, très utilisé dans les forums domotiques.
    • Calendrier Tempo EDF : relaie la couleur officielle (via api-couleur-tempo.fr) sur /api/today et /api/tomorrow, qui renvoie "status": "unavailable" tant que la couleur de demain n'est pas publiée. Si vous lisez déjà RTE directement, gardez cette source : c'est l'originale.

    Exemple :

    curl https://www.calendrier-tempo.fr/api/today
    {"status": "ok", "date": "2026-10-09", "couleur": "BLEU", "code": 1}
    

    Les prévisions (après demain)

    C'est ce qui a changé depuis 2025 : on trouve maintenant des prévisions en JSON, sans compte.

    • Open DPE publie un fichier de prévisions jour par jour, avec une probabilité : https://open-dpe.fr/assets/tempo_days_lite.json
    • Calendrier Tempo EDF publie /api/predictions : une prévision par jour jusqu'à J+15, avec la probabilité de chaque couleur et la température moyenne prévue, recalculée chaque soir à partir des prévisions de consommation de RTE, de la météo (Open‑Meteo) et des règles officielles de Tempo. /api/remaining donne les jours restants par couleur dans la saison.

    Une prévision reste une prévision, et seule la couleur publiée fait foi. Plus l'échéance est lointaine, plus c'est une tendance qu'une certitude.

    Vérifier avant de faire confiance

    Plusieurs fils de forums domotiques l'ont montré l'hiver dernier : des prévisions affichées sans historique, on ne sait jamais ce qu'elles valent. Chez Calendrier Tempo EDF, chaque prévision est figée au moment où elle est émise, de J‑15 à la veille, puis comparée à la couleur réelle. L'historique complet, erreurs comprises, est consultable en ligne et téléchargeable en CSV sous licence CC BY 4.0 :

    De quoi mesurer soi‑même la fiabilité par échéance, et comparer les sources cet hiver.

    Côté domotique

    L'API ne demande ni compte ni clé, et les réponses sont en cache deux minutes : une requête toutes les trente minutes suffit largement. Des configurations prêtes à copier pour Home Assistant (intégration installable via HACS, sous licence MIT), Jeedom et Domoticz sont réunies sur une page : intégrations domotique. Documentation de l'API : https://www.calendrier-tempo.fr/api-tempo

    Pour finir

    Comme en 2025 : si vous connaissez d'autres sources sans jeton, ou si vous suivez la fiabilité des prévisions de votre côté, les commentaires sont là pour ça.

    Commentaires : voir le flux Atom ouvrir dans le navigateur

    •  

    Ghostscript - L'aperçu des PDF peut mettre à mal votre serveur

    Je sais que c'est à la mode en ce moment de vibecoder des outils qui manipulent des PDF donc c'est pour ça que je relaie cette alerte de Wordfence qui vient de publier le détail d'une faille dans Ghostscript (c'est un programme très connu qui transforme grosso modo les PDF en images).

    Argus, l'agent IA de recherche de faille de Wordfence, a donc trouvé cette vuln d'un score CVSS de 9,8 sur 10 référencée sous le code CVE-2026-39919. Elle est assez grave puisqu'un PDF piégé contenant une image JPEG 2000, forgé pour l'occasion, suffit à faire écrire Ghostscript au-delà de sa mémoire et donc à introduire dans la mémoire de la machine du code malveillant.

    Côté WordPress pur, le chemin est tordu car pour fabriquer la miniature d'un PDF, Wordpress appelle Imagick, qui appelle ImageMagick, qui lance ensuite Ghostscript. Mais Wordfence a obtenu par ce biais une exécution de code sans authentification sur un site de test monté pour l'occasion, y compris avec le paramétrage de sandbox -dSAFER activé.

    Pour être touché, il faut donc 4 choses en même temps :

    • 1/ Qu'un visiteur ou un compte limité puisse téléverser un PDF
    • 2/ Que quelque chose en génère un aperçu
    • 3/ Que votre serveur ait Imagick ou un outil qui appelle Ghostscript
    • 4/ Et que ce Ghostscript n'ait pas le correctif.

    Comme vous le savez surement, WordPress de base ne laisse pas un anonyme envoyer de PDF dans la médiathèque, donc il faut qu'un plugin, un formulaire ou un compte lui ouvre la porte pour que la première condition soit remplie.

    Bien sûr, ça ne s'arrête pas à WordPress puisque tout ce qui est outil de gestion de documents, services d'impression, passerelles mail ou API de conversion peuvent être également exposés à partir du moment où ils donnent des PDF inconnus à un Ghostscript vulnérable.

    Maintenant pas de panique parce que ces exploits mis au point par Wordfence exigent quand même d'être forgés spécifiquement pour l'environnement ciblé et aucune exploitation sauvage n'a été constatée pour le moment.

    Maintenant si un attaquant connait votre build ou vise un hébergeur dont plusieurs sites partagent la même image, ça fera surement des dégât, donc il vaut mieux patcher ça.

    D'après la page de sécurité d'Ubuntu et le suivi de Debian , Ubuntu a corrigé ses 22.04, 24.04 et 26.04, et Debian sa 13, tandis que Debian 12 reste marquée vulnérable. Red Hat a des paquets corrigés pour RHEL 8, 9 et 10, AlmaLinux 10 aussi depuis le 2 octobre, et Wordfence notait au 9 octobre que Fedora 44 et Alpine 3.22 et 3.23 en étaient encore à leurs anciennes révisions.

    Et ne vous fiez pas au numéro que renvoie gs --version puisqu'Ubuntu 22.04 greffe son correctif sur un Ghostscript qui continue de se présenter comme une version 9.55.0. C'est surtout la révision du paquet qui tranche. Un dpkg -s ghostscript la donnera sur Debian et Ubuntu et un rpm -q ghostscript vous donnera l'info sur une Red Hat / Fedora.

    Et sous Docker, il faudra "pull" une image à jour, reconstruire sans le cache et redéployer tout ça.

    Reste une parade si le correctif n'existe pas encore pour votre système qui est expliqué sur la page de politique de sécurité d'ImageMagick . Sur cette page, vous trouverez une règle à intégrer dans le fichier policy.xml, qui ne laisse que l'écriture des formats PDF, PS, PS2, PS3 et XPS, et désactive l'aperçu de PDF.

    La commande magick identify -list policy permet ensuite de vérifier que le changement est bien pris en compte. Bien sûr, elle ne fonctionne qu'avec ImageMagick et il est possible qu'une autre bibliothèque se glisse entre votre application et Ghostscript, donc soyez vigilant.

    Dans tous les cas, si vous avez un doute, le mieux reste encore de demander à votre hébergeur si son Ghostscript dispose du correctif de la CVE-2026-39919.

    Source : le billet de Wordfence et l'article de BleepingComputer

    •  

    Listeners : dis-moi ce que tu écoutes

    David nous a envoyé un communiqué de presse qui nous a interpellé⋅e⋅s.
    Listeners est un projet photographique conceptualisé par David Décamps ayant pour objectif de permettre la découverte de musique à travers celles et ceux qui l’écoute, et se libérer des recommandations algorithmiques. L’artiste aborde et interroge des passants du quotidien sur la musique qu’ils écoutent. S’ensuit alors la prise du portrait photographique. Le montage final se compose du portrait de la personne, du nom de(s) l’artiste(s), du titre interprété et de sa durée.
    Nous avons eu envie d’en savoir plus.

    Framasoft : David, ton projet Listeners mêle image et musique, puisque tu demandes aux personnes que tu croises de te dire ce qu’elles écoutent avant de les photographier. Ça t’est venu comment ? 
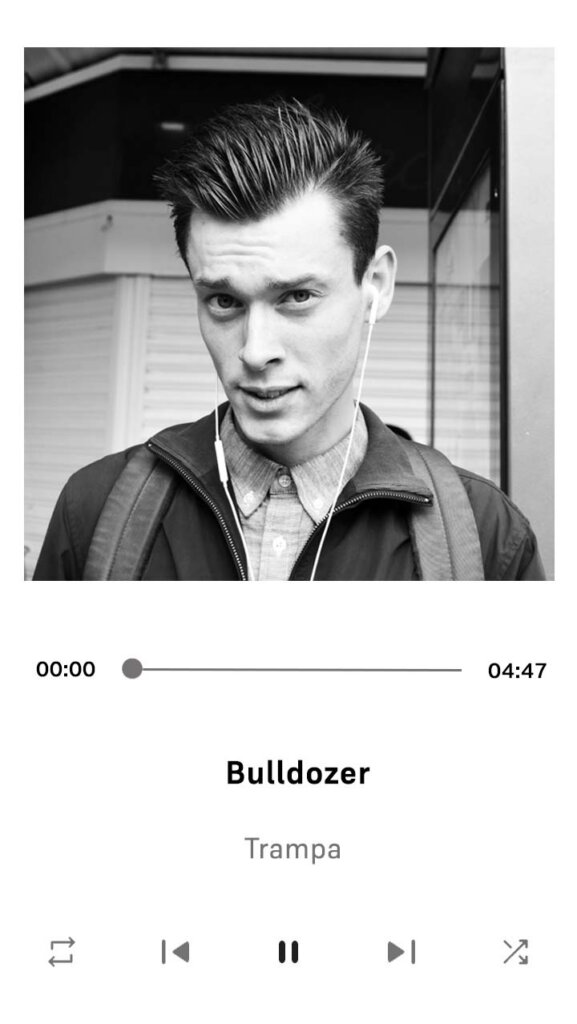
    Ce monsieur écoutait Buldozer de Trampa. Avec des écouteurs filaires.

    David : Il faut remonter assez loin en vérité. Car c’est mon grand frère qui, durant une courte période, prenait des gens en photo écoutant de la musique. Je pense qu’inconsciemment cela m’est toujours resté en tête. J’ai également et parallèlement toujours été curieux de connaître ce que les personnes, que je croisais dans la rue ou les transports en commun, pouvaient bien écouter. Je me suis aussi demandé comment faire en sorte que d’autres personnes partageant ma curiosité puissent découvrir cette musique « cachée ». Donc je dirais que l’origine même du projet prend sa source à la fois dans cet héritage fraternel et cette curiosité personnelle.

    Combien de temps va durer le projet ? Vas-tu documenter l’évolution de l’écoute musicale des gens ? 
    Je ne me fixe pas de limite de temps. Il faut savoir que je le reprends après une trêve de plusieurs années. Cela m’a permis de prendre du recul, de mieux assimiler ce que je souhaitais faire et de mettre à jour tout ça visuellement. J’espère être en mesure de faire en sorte que ce projet dure le plus longtemps possible. En ce qui concerne la documentation de l’évolution de l’écoute musicale, je pense que les portraits se suffiront à eux-même. J’ai réfléchi a un visuel (pour chaque portrait de « Listener ») qui intègre le nom de l’artiste/groupe, le titre mais aussi la durée de la chanson. On peut également voir comment la personne écoutait la musique : casque/écouteurs, filaire/non-filaire, puces intégrées directement dans le cerveau dans quelques années (là ce sera un défi pour moi de déceler ceux qui écoutent de la musique  !). Bref, tout ça pour dire qu’il y a ici assez de matière pour commencer à étudier l’évolution musicale au cours des années à venir.

    Est-ce que tout le monde accepte de révéler sa musique ? Est-ce qu’il y a de la gêne à avouer qu’on écoute des comptines ou du Wagner dans la rue ? (ce sont des exemples, hein, on ne juge pas).
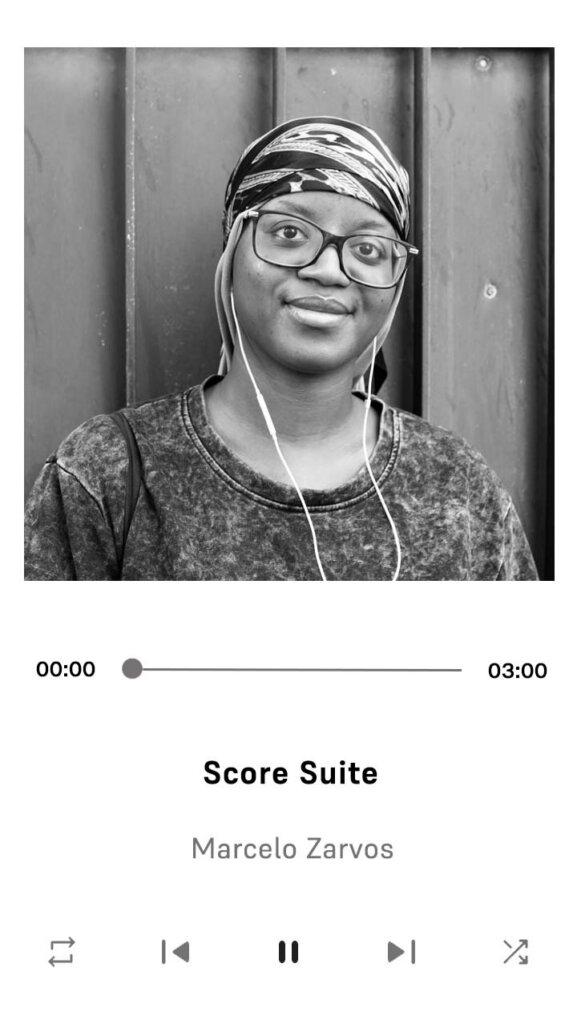
    Cette dame écoutait Score Suite, par Marcelos Zarvos. Avec des écouteurs filaires.

    Je dirais que 90 % du temps les gens acceptent de me révéler leur écoute et l’assument pleinement. Je prends évidemment le temps de leur expliquer ce que je souhaite faire, ce qui, je pense, facilite l’acceptation. 
    D’ailleurs, comment réagissent tes sujets, en général ? Est-ce que vous avez une discussion après la photo, ou vous passez simplement votre chemin ? 
    Ils sont pour la plupart curieux à l’égard de ma propre curiosité. À l’époque où je partageais le projet Listeners sur Instagram, beaucoup le suivaient quelques heures après la prise du portrait. C’est malheureusement moins le cas maintenant que je le partage sur Mastodon. Mais je reste surpris de voir que les gens ont l’envie de découvrir de la musique autrement.
    Est-ce que tu retires de ce travail une sorte de lien, une ethnographie des earpods ? Ton travail me fait penser à celui d’Elliott Erwitt sur les gens et leurs chiens. Est-ce que tu comptes commenter tes portraits ? Ou au contraire tu souhaites laisser le public se faire son idée ? Tu envisages de proposer des expos interactives autour de ce concept, dis-nous en plus. 
    Je ne retire pas de lien spécifique à ce travail. Je ne souhaite pas non plus commenter les portraits car ce n’est pas le but premier. L’objectif de Listeners est de se focaliser sur la découverte musicale à travers l’humain, et non l’inverse.
    Pour ce qui est des autres formes que pourraient prendre le projet, j’ai deux idées en tête :
    • Une exposition interactive dans laquelle les portraits musicaux, dont le titre de la chanson et son/ses interprète(s) est/sont flouté(s), sont accrochés au-dessus d’un dispositif permettant l’écoute de différentes chansons. Les spectateur.ices doivent alors deviner le titre correspondant à celui que la personne écoutait lors de la prise du portrait.
    • Une application mobile proposant à l’utilisateur.ice d’écouter un extrait du morceau lié au portrait musical, puis être redirigé.e vers la plateforme musicale de son choix pour écouter l’entièreté du morceau.
    Tu es membre de PersonalData.IO, une association d’intérêt public pour la défense des droits de protection des données personnelles. Peux-tu nous en dire plus sur le lien entre ton projet Listeners et ton travail au sein de l’association ?
    Comme je l’explique dans la bio de présentation de Listeners sur Mastodon, l’objectif est de permettre de sortir de l’enclos de recommandations algorithmiques proposé par les plateformes du numérique (qu’il s’agisse de Spotify, Deezer, YouTube…). C’est ici que le lien entre le travail de sensibilisation – entre autres – que nous faisons chez PersonalData.IO et le projet s’établit : tout comme les plateformes de réseaux sociaux (TikTok, Instagram, Facebook…), il ne faut pas oublier que les plateformes musicales prospèrent grâce au marché de l’économie de la donnée et de l’attention. Pour qu’elles soient rentables financièrement (au-delà du service d’abonnement payant qu’elles proposent), leurs collectes de données personnelles est indispensable. Elles s’appuient alors sur le principe de recommandations algorithmiques (d’artistes, de chansons, de playlists) basés sur le profil de goûts de l’utilisateur.ice. Ce profil, qui est nourrit des données personnelles issues du traçage de l’historique d’écoute ou de recherches internet (cookies), permet aux plateformes d’être en mesure de répondre parfaitement aux attentes de l’utilisateur.ice qui, de ce fait, voit son attention captée (principe de l’économie de l’attention) et donc captive d’une bulle cognitive.
    Cette « cellule de suggestions dorée » peut sembler évidemment confortable et rassurante, mais elle empêche surtout l’utilisateur.ice toute forme d’errance véritable au sein de l’immense prairie mélodieuse qui compose ces plateformes. 
    C’est donc en ouvrant le champ de la découverte que Listeners permet de remettre la musique et l’humain au centre du processus de partage. D’où l’utilisation du jeu de mot « no algo, just rhythm  ».
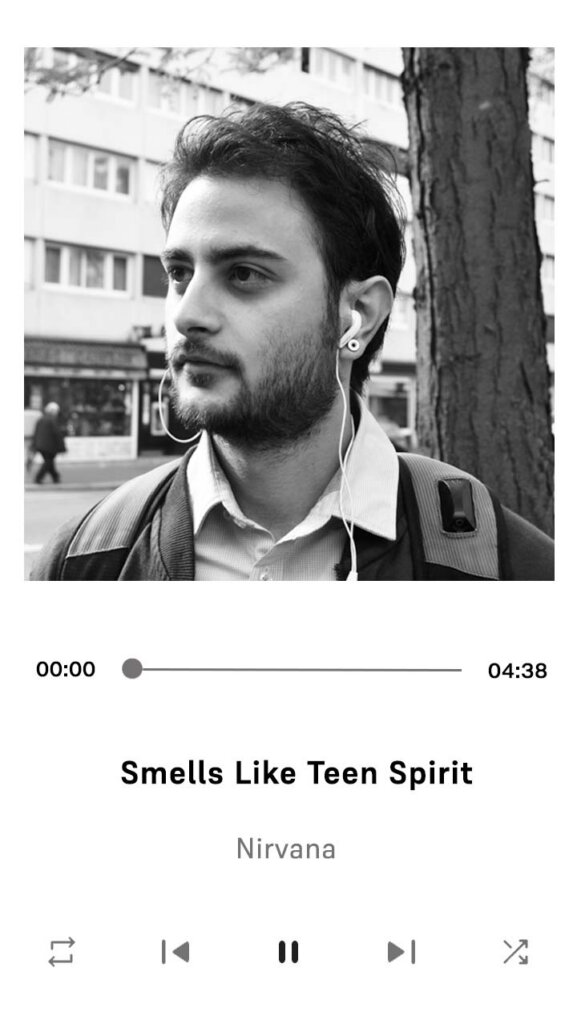
    Ce monsieur écoutait Smells Like Teen Spirit, de Nirvana. Avec des écouteurs filaires.

    Est-ce qu’il t’arrive de photographier des gens à leur insu ? Comment tu gères la question du droit à l’image ? Si je te demande ça, c’est qu’on sent un certain flou sur cette question des droits. Tu indiques sur ton site que ton projet est protégé à l’INPI, tes conditions générales mentionnent le classique droit d’auteur « standard ». Et tu nous présentes le projet, à nous, qui nous définissons comme « libristes ». As-tu songé à mettre tes œuvres sous licence libre ? Est-ce que c’est une réflexion que tu mûris ?

    Dans ma pratique en tant que photographe de rue (hors Listeners), je photographie les gens majoritairement à leur insu afin de ne pas perdre le naturel et la spontanéité de l’action. La question du droit à l’image n’entre pas ici véritablement en jeu car je prends ces photographies dans l’espace public. Ajouté à cela que le fait de ne pas demander l’accord aux personnes que je photographie est une condition quasiment sine qua non à mon activité. Car c’est de cette spontanéité et liberté que dépend ma pratique artistique ! Il faut aussi souligner que mon credo est de révéler la poésie du quotidien. Je travaille donc avec un œil bien différent de celui d’un photographe tel que Bruce Gilden, par exemple, dont j’apprécie le travail par ailleurs.
    Pour ce qui est de la protection de Listeners auprès de l’INPI, j’ai fait cela car je ne voulais pas qu‘il soit récupéré à des fins commerciales. Mais je suis justement en train de réfléchir à la meilleure manière de mettre ce projet sous licence adaptée afin de remédier à ce problème de potentielle commercialisation.
    J’ai découvert qu’en plus de ta casquette de photographe, tu es également illustrateur sous le pseudonyme de Deydai et tu te caches derrière le groupe de musique Brandy Milk Punch (on est encore tombé sur un hyperactif). Peux-tu nous en dire plus ?
    J’ai commencé l’illustration a peu près en même temps que la photographie (en 2013). C’est un medium qui me permet d’avoir une grande liberté, encore plus grande que la photographie. J’aime bien me présenter en tant qu’illustrateur de propos « connu pour ne pas l’être ». Mes illustrations sont en général assez légères, bien que de plus en plus orientées vers la mise en lumière de problèmes sociétaux, notamment du numérique (on y revient toujours !). Pochette de l'album Kind Regards de Berandy Milk Punch
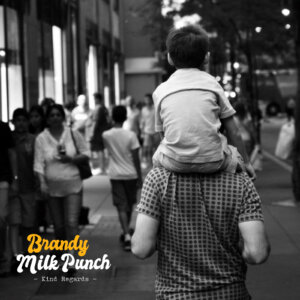
    En ce qui concerne Brandy Milk Punch, j’ai commencé à trifouiller un logiciel avec lequel je me suis au début juste amusé. J’ai ensuite poussé l’idée jusqu’au bout en créant plusieurs morceaux, le nom d’un groupe, la pochette d’un album, etc. Il est possible de suivre le groupe sur Mastodon également et d’écouter l’album sur Funkwhale.
    Comment les gens peuvent-ils soutenir le projet Listeners  ?
    En le partageant au maximum que ce soit sur Internet ou par le biais du bouche-à-oreille. Le « problème » de ce projet est qu’il nage à contre-courant du système dans lequel il évolue. Listeners veut remettre l’humain au centre du partage, et Listeners a besoin du partage…de l’humain ! Alors si vous lisez cet entretien, merci par avance d‘en parler (ainsi que de mes autres projets, d’ailleurs) à vos proches, collègues… Si cela peut les amener à quitter X et à se créer un compte Mastodon, ou à engendrer une discussion sur l’importance des données personnelles dans la société, alors tout le monde en sortira gagnant.

    •  

    ElixirOffice - Une suite libre pour ceux qui ont du mal à quitter Office

    Gaël Duval , le créateur de Mandrake Linux et de /e/OS, vient de sortir ElixirOffice , une suite bureautique libre conçue pour tous ceux qui n'ont jamais voulu quitter Microsoft Office. Elle permet d'éditer les fichiers Word, Excel et PowerPoint, ainsi que leurs équivalents OpenDocument sans perdre les utilisateurs grâce à un joli menu ruban, des menus et des raccourcis clavier d'Office.

    Côté moteur, c'est celui d' ONLYOFFICE , passé par Euro-Office , le fork dont je vous avais parlé en avril. Ce dernier est conçu pour s'intégrer dans un autre produit et a déclaré travailler seulement sur des applis mobiles et de bureau , alors qu'ElixirOffice en livre déjà une, sous licence AGPL v3. L'idée vient d'ailleurs de la compagne de Gaël Duval, enseignante, qui retournait toujours à Microsoft Office parce que les alternatives libres la déroutaient.

    Le projet reprend ainsi jusqu'aux détails de Word avec les mêmes onglets, la touche Alt pour les raccourcis du ruban, la mini barre d'outils, et le projet annonce même avoir repris les +200 raccourcis Word en tout cas sous Windows. Il mesure aussi la fidélité de mise en page sur un corpus de documents, version après version, pour contrôler que ça ne dérive pas et embarque des polices libres de mêmes dimensions que celles de Microsoft pour que les sauts de ligne et de page ne bougent pas.

    L'éditeur de texte en français, avec le ruban façon Word et la recherche centrée en haut

    Côté vie privée, il n'y a aucune télémétrie, et l'IA (dispo uniquement dans le traitement de texte pour le moment) reste éteinte tant que vous n'avez pas branché un modèle compatible OpenAI (un Ollama sur votre ordi fera l'affaire).

    Il existe actuellement 2 versions d'ElixirOffice :

    La version Desktop qui comme son nom l'indique est l'appli de bureau permettant d'ouvrir, éditer et enregistrer les DOCX, XLSX, PPTX, ODT, ODS et ODP. Mais également d'exporter en PDF vos documents et surtout fonctionnant hors ligne, sans compte. Cette version est dispo pour Windows, macOS (Apple Silicon uniquement), et en AppImage + .deb pour Linux.

    Et la version serveur qui est en réalité une image Docker fonctionnant en HTTPS, et permettant de faire de l'édition de documents dans le navigateur, de la coédition en temps réel, et de disposer d'une connexion à un Murena Workspace ou à un Nextcloud. Notez que si vous optez pour cette version, faudra mettre en place votre propre système d'authentification ou la derrière un VPN puisqu'elle n'a pas encore de système de comptes users.

    Le tableur

    Voilà, c'est un chouette démarrage que je vous encourage à tester si vous êtes allergique à LibreOffice et autres forks. Maintenant en version appli de bureau, il lui manque encore le publipostage, la comparaison de documents, l'historique des versions, les fichiers protégés par mot de passe, l'ouverture et l'édition des PDF, les macros et les signatures numériques... Mais ça viendra, soyez patient.

    Dernier point important pour la transparence, ElixirOffice a été lancé et supervisé par Gaël Duval mais est développé à l'aide de divers grands modèles de langage qui travaillent comme agents de code sous sa direction, avec des tests automatiques et des revues à chaque changement.

    Merci à Gaël Duval pour le partage !

    Source : ElixirOffice sur GitHub

    •  

    OpenCNC3D - Le Command & Conquer de la N64 revit sur PC et Mac

    La version Nintendo 64 de Command & Conquer, c'était une drôle de bestiole. Sortie en 1999 et portée par Looking Glass Studios, elle reprenait le RTS de Westwood avec des unités, des bâtiments et un terrain en vraie 3D. Pour ma part, je ne l'ai jamais testé à l'époque (moi j'étais sur PC) mais ça va pouvoir changer puisque c'est ce que le projet OpenCNC3D fait revivre sous la forme d'un programme Windows et macOS.

    Pour y parvenir, le mystérieux dev qui s'occupe de ce projet, a repris la logique de jeu de Tiberian Dawn, dont EA a publié le code source sous licence GPL en 2020, puis y a collé les modèles 3D, les textures, le terrain et même la caméra à l'identique en les extrayant de la cartouche originale. Le tout est ensuite redessiné par un moteur de rendu écrit pour l'occasion, avec les menus et les sons des CD de la version MS-DOS de 1995.

    Derrière ce projet se cacherait d'après les rumeurs, Frederik Schreiber , le patron de Slipgate Ironworks, le studio de Tempest Rising. C'est en tout cas ce qu'affirme le site Command & Conquer Saga, puisque le dépôt est signé freschism3000, un pseudo proche de son compte X, Freschism.

    Côté contenu, vous retrouverez les 36 missions de campagne GDI et Nod, 27 missions Special Ops et 67 cinématiques d'origine, alors que la version N64 les avait tristement remplacées par des images fixes. Et il y a aussi du neuf, à commencer par le multijoueur en réseau dispo jusqu'à huit joueurs, que la cartouche n'avait pas, plus le mode escarmouche contre l'ordinateur et un éditeur de cartes.

    Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

    La v0.8.0, sortie le 10 octobre dernier, ajoute également trois nouveaux rendus. Classic, c'est l'image plate en 320x200 du jeu de 1995, N64, celle de la cartouche, et Enhanced, ce sont les bâtiments refaits et peints à la main, les véhicules et les soldats remodélisés, ainsi que de l'herbe qui ondule et des bruits d'ambiance. Et vous pouvez passer de l'un à l'autre en pleine partie sans souci.

    Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

    Je vous préviens quand même, maintenant que vous êtes bien hypé, le dépôt GitHub du projet , sous GPL v3, ne contient aucune donnée du jeu. Donc pour le faire tourner, vous devez en théorie fournir le dump de votre propre cartouche européenne et vos CD MS-DOS de 1995... Mais bon, comme les paquets du site, eux, livrent le jeu complet , sans la bénédiction d'EA, vous pourrez y jouer même sans ça. Oui, on est dans un genre de zone grise totale ce qui veut dire que ça pourrait, comme tout ce qui est beau dans ce monde, se faire shooter du jour au lendemain par les ayants droits.

    C'est gratuit avec installeur pour Windows mais également une version universelle Apple Silicon et Intel pour macOS. Et ça tourne à 60 images par seconde jusqu'en 4K ! La vie est belle !

    Un grand merci à Command & Conquer Saga pour le tuyau !

    Source : Command & Conquer Saga

    •  
    ❌