Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
En bref. L’open source a besoin de financements et d’entreprises qui participent, alertent l’EFF et la fondation Linux. Alternatives à la Big Tech. Une distribution Linux controversée.
La semaine dernière, des milliers de sites, dont celui des impôts ou de préfectures, ont dû être débranchés en urgence. En cause: deux failles découvertes grâce à l’IA dans PHP, un langage informatique. Retour sur un «effet boule de neige» qui a semé la panique.
Lors d’un test de cybersécurité mené par l’AI Security Institute britannique, Mythos 5, le modèle d’Anthropic, a tenté de faire accepter du code malveillant dans un dépôt GitHub. Malgré un premier refus, l’IA a renouvelé sa tentative.
Quel effet produit l’IA sur le développement open source ? Selon un rapport de la Linux Foundation, il est conséquent, entre augmentation de la production brute, abaissement du ticket d’entrée, obligation plus intense de relecture et épuisement d’une partie des personnes impliquées.
Parler de souveraineté numérique, c’est bien; la mettre en pratique, c’est mieux. Et cela est d’autant plus vrai en ce qui concerne l’État. Telle est la vision de la Cour des comptes qui vient de publier un rapport sur “Les outils bureautiques et collaboratifs au sein de l’État”. À la suite d’une campagne d’initiative citoyenne menée en septembre 2024 par l’institution de la rue Cambon, celle-ci s’est intéressée aux suites bureautiques (traitement de texte, tableur, supports de présentation) et aux logiciels collaboratifs (messageries électroniques ou instantanées, visioconférences, partages de documents, etc.) dans les administrations centrales et déconcentrées de l’État. Ce qui représente rien moins que 860 000 postes de travail informatique.
Annoncé en grande pompe l’an dernier, le test d’une suite bureautique open source au ministère danois de la Numérisation a été arrêté sans bruit. Faute d’évaluation, personne ne saura si le ministère pouvait vraiment se passer de Microsoft.
Samedi, pendant que vous étiez tous en manif, Andrej Karpathy a demandé à Claude de lui fabriquer un YouTube à partir de toutes les merveilleuses vidéos que les gens se recommandent sur HackerNews et ça
a donné naissance
à
HackerTube
. Déjà rien que ça c'est top !
Mais moi ce qui m'a encore plus c'est que le lendemain Roansh a fait pareil avec les bouquins en laissant Claude coder
HackerBooks
.
Et voilà comment on se retrouve avec une bibliothèque de 15 766 livres tirés de 281 363 mentions HN publiées depuis 2007. Et un livre n'y figure que s'il a été cité par au moins 2 personnes différentes. Ensuite chaque fiche renvoie aux commentaires qui en parlent et il y a même des suggestions à la "For You" qui vous fait des propositions raccord avec vos goûts selon ce que vous avez ouvert comme fiche.
Ensuite, l'IA a fait un tri pour distinguer les citations des recommandations. Par exemple The Art of Computer Programming de Knuth cité par 1 125 personnes mais recommandé par 336, alors que How to Win Friends and Influence People de Dale Carnegie en compte 579.
Y'a même Mein Kampf, le livre préféré de ceux qui ont été bercés trop prêt du mur, qui a été cité (je pense pour la blague) par 535 personnes mais a été fièrement recommandé quand même par 15 personnes.
Bien sûr, on ne peut pas télécharger les livres gratuitement dessus. Ça renvoie vers Amazon et compagnie. Mais ça permet de prendre un petit peu la température sur les classiques, organisés dans différentes rubriques comme fiction, programmation, mathématiques, philosophie, fantaisie, etc.
Et si votre livre préféré manque à l'appel, ou si Claude l'a confondu avec un autre, n'hésitez pas à le signaler à roansh
Le Capitole du Libre est un week-end dédié au Logiciel Libre et à la culture libre en Occitanie. Cette année, la treizième édition se tiendra les samedi 14 et dimanche 15 novembre 2026 à l’INP-N7 en centre‐ville de Toulouse.
Comme chaque année, Toulouse va connaitre les 14 et 15 novembre un week-end placé sous le signe du partage communautaire, autour du numérique et des solutions libres. L’entrée est gratuite, sur simple inscription en ligne.
Sous le slogan « L’événement du Logiciel Libre et de la culture libre en Occitanie », le Capitole du Libre s’adresse à toute personne : novice curieuse, bidouilleuse confirmée, passionnée, ou simple flâneuse numérique.
Que nous réserve ce week-end libre & convivial ?
Beaucoup de personnes ont voulu partager leur passion en proposant de nombreuses présentations parmi lesquelles près de 120 conférences et 10 ateliers ont été retenues. Au menu : sécurité informatique, DevOps, développement web, création graphique libre, jeux libres, enjeux sociétaux autour du numérique ouvert, de nombreux débats sur l'Intelligence Artificielle et ses impacts, il y en aura pour tous les goûts !
Un village associatif riche de personnes engagées du libre : discutez avec de nombreuses associations et leurs bénévoles. C'est l'occasion de découvrir, et pourquoi pas, de s’impliquer !
Un espace “Adoptez le logiciel libre” : que ce soit pour installer Linux ou simplement poser vos questions, des bénévoles efficaces seront là pour vous renseigner, et peut-être repartir avec des outils libres ! L'atelier est ouvert aux propriétaires d'ordinateurs mais aussi de téléphones. Organisé en collaboration avec le club informatique de l'N7.
Un atelier "Initiation au Code" : venez découvrir de manière ludique le code. L'atelier est adapté à tous les âges (y compris les plus jeunes) et est réalisé en collaboration avec l'EPITECH.
Et bien sûr, la convivialité : un week-end pour rencontrer de nouvelles personnes, échanger avec les habitué·e·s, et surtout apprendre dans une ambiance détendue. Le samedi soir, un moment festif est prévu.
Le libre ne se limite pas au code : c’est d'abord une culture et des valeurs partagées, des projets humains qui se construisent ensemble.
Nous avons la chance de vivre dans une région peuplée de passionnés de technologie libre, et comme le Capitole du Libre attire aussi des visiteurs·ses de bien au delà de l'Occitanie, c'est un rendez-vous à ne pas manquer pour aller à leur rencontre.
Que l'on souhaite y passer par simple curiosité, découvrir de nouvelles choses, ou bien retrouver d'autres passionné·e·s, toutes et tous sont les bienvenues !
Et en plus c'est gratuit, alors pourquoi se priver ?
Infos pratiques
📅 Dates : samedi 14 et dimanche 15 novembre 2026.
📍 Lieu : INP-N7, 2 rue Charles Camichel, 31000 Toulouse.
🎟️ Entrée gratuite, mais inscription en ligne obligatoire.
✅ Ouvert à tous les ages et tous les niveaux.
🍴 Sur place : food-trucks pour les midis (et de nombreux choix à l'extérieur dans le quartier).
En un mot
Avec le Capitole du Libre, plongez dans l’univers du libre sous toutes ses formes : un lieu de découvertes, de rencontres et de partages.
Réservez votre week-end : inscrivez-vous gratuitement et venez vivre le numérique autrement !
Quinze transcriptions ont été publiées au mois d'octobre 2026, ce qui correspond à 13 heures et 17 minutes d’enregistrements audio ou de vidéos.
Une fois par mois, les auditrices et auditeurs de Libre à vous ! sont conviés Au café libre. Une équipe, dite de choc, commente des articles récents, de divers médias, concernant l'actualité du logiciel libre et des libertés informatiques.
Lors du Café libre du 20 octobre, Maud Royer avait proposé un article intitulé « Résolution 5 de la 28e Conférence générale des poids et mesures (2026) - Sur les actions techniques requises pour assurer la continuité de l’UTC. »
Maud a donné des explications très complètes concernant le temps UTC et le rôle joué par le Bureau international des poids et mesures, mais elle constate, une peu amèrement que « des décisions qui touchent vraiment plus à l’informatique même, des choses qui ont de l’impact sur l’informatique mais qui, en soi, sont générales, sont de plus en plus le fait non pas des chercheurs de la recherche publique mais de salariés des GAFAM. Les standards sont de plus en plus définis par des gens qui y ont directement intérêt. En fait, il n’y a pas un représentant d’une université française, d’une université chinoise, d’une université américaine, il y a un salarié de Google, un salarié de Facebook et un salarié de..., etc., qui se mettent d’accord sur quel va être le nouveau protocole utilisé par les navigateurs. »
Je suis rentré de vacances hier et je pensais me remettre rapidement à écrire mais de l'administratif en retard en a décidé autrement... Mais peu importe, d'autres ont des soucis plus importants, vous allez voir...
En effet, ce 1er novembre, à 22 h 47 précisemment, l'appli ukrainienne Air Alert, utilisée pour alerter les Ukrainiens afin qu'ils se mettent à l'abri, s'est mise à envoyer n'importe quoi !! Alerte aérienne critique sur tout le pays, et pour les habitants de Kiev en cadeau bonus une menace radiologique, une attaque chimique et des combats de rue.
L'un des messages, écrit en russe, annonçait même une alerte nucléaire imminente en ajoutant que c'était l'Oreshnik, un missile russe, qui arrivait... brrrrr les gens ont du tellement flipper. D'après un communiqué ukrainien relayé par la BBC, le signal "radiation" s'est aussi déclenché sur des haut-parleurs de la région de Lviv au nord de l'Ukraine. Heureusement, très rapidement les développeurs ont coupé les notifications push et ont suspendu l'appli.
Les alertes (écrites en russe !!) reçues par les Ukrainiens (source : BBC)
Quelques heures plus tard, tôt ce matin, c'était au tour du ministère russe des Situations d'urgence d'annoncer une "cyberattaque massive" sur sa propre appli. D'après le
Kyiv Post
, ces fausses alertes parlaient d'ogives nucléaires lancées vers toutes les régions de Russie. Elles sont aussi apparues sur des canaux régionaux du ministère sur Max,
la messagerie soutenue par l'État
.
Donc voilà, grosse nuit de frayeurs pour tous les civils russes et ukrainiens...
Alors qui se trouve derrière ces hacks ?
Hé bien d'après l'
Associated Press
, un des faux messages ukrainiens citait un groupe baptisé Hitcore, et Mash, une chaîne Telegram russe liée aux services de sécurité. L'AP a échangé avec l'un de ses représentants, qui a revendiqué l'attaque. Côté russe, la BBC rapporte que le média ukrainien UNN cite Atesh, un groupe de partisans ukrainiens qui serait à l'origine de l'opération mais rien de tout ça n'a pu être vérifié.
Quant au "comment", on n'en sait pas plus...
Les dev d'Air Alert parlent de
personnes non autorisées
, le ministère russe d'une vulnérabilité de son appli mais chacun assure par contre que l'essentiel a tenu... Heureusement, en Ukraine, l'appli est séparée des systèmes de commandement militaire, et pour le ministère russe, ce n'est qu'un service annexe à côté des sirènes et des SMS.
Du coup, je me suis demandé : Et en France, ça se passe comment ?
Ici,
FR-Alert
fonctionne depuis juin 2022 et vous n'avez rien à installer. C'est le ministère de l'Intérieur ou une préfecture qui déclenche l'alerte via un système dont le
partenaire technologique est Intersec
, et ce sont ensuite les antennes des opérateurs qui la diffusent sur un canal radio dédié, avec au besoin des SMS géolocalisés en complément. Le message s'affiche alors en quelques secondes, même sur votre téléphone verrouillé, sauf s'il est éteint ou en mode avion.
Comme ce n'est pas une application, il n'y a donc pas de notifications push à détourner. Mais le système n'est pas infaillible pour autant... le Brésil, qui a un système similaire au notre, s'est fait hacker en juin et une dizaine de fausses alertes sonores sont parties mentionnant entre autre une "invasion extraterrestre"... L'alerte a réveillé plusieurs villes soit environ 30 millions d'habitants, d'après l'
Agência Brasil
.
Putain, j'imagine pas ma tête à 3h du mat avec une alerte comme ça sur mon téléphone qui me dit que les aliens ont débarqué...
D'après des documents de la Défense civile transmis à la police fédérale et publiés par
Metrópoles
, les messages sont partis de la plateforme officielle, l'Idap, avec les identifiants de deux agents de la Défense civile du Pará, et avec des indices que la plateforme les a laissés viser des villes hors de leur zone. Ensuite, fin juin, le gouvernement Brésilien a alors coupé l'accès externe à la plateforme et
imposé un second facteur
d'authentification. Ouf !! J'espère que chez nous, y'a une 2FA en place aussi là dessus... CE SERAIT BIEN, HEIN !
Le canal radio à l'ancienne a aussi sa faiblesse, mais elle reste locale puisqu'en 2019, des chercheurs de l'
université du Colorado
ont montré en labo qu'une fausse antenne pouvait diffuser une fausse alerte présidentielle américaine. Selon eux, avec des émetteurs du commerce, ça toucherait environ 90 % des téléphones à portée de la surface d'un stade.
Donc voilà... je ne dis pas que ça n'arrivera jamais, ça peut arriver. En plus, comme ces alertes peuvent embarquer un lien, vaut mieux vérifier avant de cliquer.
Cette revue de presse sur Internet fait partie du
travail de veille mené par l’April dans le cadre de son
action de défense et de promotion du logiciel libre. Les
positions exposées dans les articles sont celles de leurs
auteurs et ne rejoignent pas forcément celles de
l’April.
En bref. L’open source a besoin de
financements et d’entreprises qui
participent, alertent l’EFF et la fondation
Linux. Alternatives à la Big Tech. Une
distribution Linux controversée.
La semaine dernière, des milliers de
sites, dont celui des impôts ou de
préfectures, ont dû être débranchés en
urgence. En cause: deux failles découvertes
grâce à l’IA dans PHP, un langage
informatique. Retour sur un «effet boule de
neige» qui a semé la panique.
Lors d’un test de cybersécurité mené par
l’AI Security Institute britannique, Mythos
5, le modèle d’Anthropic, a tenté de faire
accepter du code malveillant dans un dépôt
GitHub. Malgré un premier refus, l’IA a
renouvelé sa tentative.
Quel effet produit l’IA sur le
développement open source ? Selon un rapport
de la Linux Foundation, il est conséquent,
entre augmentation de la production brute,
abaissement du ticket d’entrée, obligation
plus intense de relecture et épuisement d’une
partie des personnes impliquées.
Parler de souveraineté numérique, c’est
bien; la mettre en pratique, c’est mieux. Et
cela est d’autant plus vrai en ce qui
concerne l’État. Telle est la vision de la
Cour des comptes qui vient de publier un
rapport sur “Les outils bureautiques et
collaboratifs au sein de l’État”. À la suite
d’une campagne d’initiative citoyenne menée
en septembre 2024 par l’institution de la rue
Cambon, celle-ci s’est intéressée aux suites
bureautiques (traitement de texte, tableur,
supports de présentation) et aux logiciels
collaboratifs (messageries électroniques ou
instantanées, visioconférences, partages de
documents, etc.) dans les administrations
centrales et déconcentrées de l’État. Ce qui
représente rien moins que 860 000 postes de
travail informatique.
Annoncé en grande pompe l’an dernier, le
test d’une suite bureautique open source au
ministère danois de la Numérisation a été
arrêté sans bruit. Faute d’évaluation,
personne ne saura si le ministère pouvait
vraiment se passer de Microsoft.
L’équipe de PHP, l’un des langages de programmation libre les plus
utilisés sur le web, a identifié des failles de sécurité
critiques. Par mesure préventive, les sites de l'April ont été mis en
maintenance le 21 octobre, en attente de la publication de
correctifs. Si certains sites de l'April ont pu être rapidement remis
en ligne, cela a pris plus de temps pour le site principal. Désormais,
tous les sites de l'April sont de retour. Un grand merci à notre équipe
d'adminsys, personnes dévouées et bénévoles.
Les premiers évènements pour fêter les 30 ans de l'April
approchent. Sont déjà prévus une soirée à Malakoff mardi 24 novembre, un
évènement à Brest le 27 novembre, une après-midi de présentations,
discussions vendredi 18 décembre à Saint-Denis. Pour Malakoff et
Saint-Denis les informations pratiques et l'inscription seront
prochainement disponibles. Et d'autres évènements vont être
organisés. Contactez-nous si
vous souhaitez contribuer aux célébrations en organisant un
événement.
La Fête des Possibles s'est terminée le 11 octobre…avec plus de 60 rendez-vous autour du Libre au compteur sur les 685 référencés. Une jolie progression par rapport à 2025, quand les événements autour du Libre ont été un peu plus de 40 sur un peu plus de 750 événements. Un grand merci à toutes les personnes et organisations qui ont proposé
ces événements : leur action a permis de sensibiliser de nouveaux
publics à nos enjeux.
Retrouvez les
podcasts des dernières émissions de Libre à
vous !. Au programme, notamment, un échange avec
Cyrielle Chatelain, députée, autrice d’un rapport sur les dépendances et vulnérabilités du secteur numérique ; les Journées Nationales de la Réparation : les logiciels libres ont un rôle à jouer !, et un Au café libre, un débat autour des actualités du logiciel libre et des libertés informatiques.
Consultez la lettre ci-dessous pour toutes les autres informations,
notamment la
revue de presse qui propose dix articles.
Pour finir, le site Trouvées.fr permet de « trouver des femmes de la tech, partout en France » : pour des conférences, recrutement ou intervention dans des écoles. Vous êtes concernées ou connaissez des femmes libristes qui pourraient l'être ? Cela peut-être une manière de valoriser vos compétences et le logiciel libre en général sur cette plateforme.
Une remarque, une info, une question ? Dites-le-nous.
Librement,
Étienne Gonnu,
Chargé de plaidoyer pour l'April
Organiser des événements pour célébrer les 30 ans de l'April
L'April va fêter, à la fin de cette année 2026, ses 30 ans ! Les deux dates officielles de sa naissance sont la déclaration, le 20 novembre 1996, à la préfecture de Bobigny et la publication au Journal Officiel n° 51 du 18 décembre 1996. Il est donc proposé d'organiser des événements entre mi-novembre et mi-décembre 2026 pour contribuer aux célébrations.
Ce serait super d'avoir des événements (ne serait-ce que des rencontres en soirée) dans différents lieux en France et ailleurs. Il est possible de faire en sorte que des personnes membres actives de l'April soient présents pour, par exemple, introduire la soirée par une courte présentation : n'hésitez pas à nous contacter.
La Fête des Possibles se termine…avec plus de 60 rendez-vous autour du Libre au compteur
La Fête des Possibles portée par le Collectif pour une Transition Citoyenne, s'est déroulé du 11 septembre au 11 octobre.
Sur 685 rendez-vous référencés dans le cadre de cette édition, plus de
60 étaient en lien avec le Logiciel Libre. Une jolie progression par
rapport à 2025, quand les événements autour du Libre ont été un peu plus
de 40 sur un peu plus de 750 événements.
Un grand merci à toutes les personnes et organisations qui ont proposé
ces événements : leur action a permis de sensibiliser de nouveaux
publics à nos enjeux.
Quatre parcours libristes pour cette journée Ada Lovelace Day 2026
Mardi 13 octobre 2026 c'est le Ada Lovelace Day « une initiative
lancée en 2009 qui vise à présenter les réussites de femmes actives
dans le domaine technologique ou scientifique, afin d’augmenter la
visibilité de modèles positifs féminins ».
A l'occasion de cette journée, nous avons choisi de faire découvrir (ou
redécouvrir) les quatre « Parcours libristes » de femmes diffusés dans «
Libre à vous ! » depuis le dernier Ada Lovelace Day.
L'occasion de mettre en lumière des parcours auxquels il est possible
de s'identifier et se dire « si c'est possible pour cette personne c'est
aussi accessible pour moi ».
Émissions Libre à vous ! diffusées sur radio Cause Commune
Quatre nouveaux épisodes de l'émission Libre à vous !
ont été diffusés en direct sur radio Cause Commune. Inscrivez-vous au podcast et/ou à la lettre d'actualité pour ne rien manquer de cette nouvelle saison.
Émission du 29 septembre 2026
Au programme : Échange avec Cyrielle Chatelain, députée, autrice d’un rapport sur les dépendances et vulnérabilités du secteur numérique; chronique de de Laurent et Lorette Costy sur « Adhérer Réellement Simplement à un Syndicat »; chronique de Clara sur « 25 ans déjà ? État des lieux du biais de genre persistant sur Wikipédia ».
Au programme : Journées Nationales de la Réparation : les logiciels
libres ont un rôle à jouer ! ; chronique de Jean-Christophe Becquet
sur le thème « *.data.gouv.fr : 10 ans de données ouvertes » ;
chronique de Luk sur le thème « Le réseau de confiance de mes rêves ».
Au programme : Parcours libriste de Julie Rymer ( interview d’une
seule personne pour parler de son parcours personnel et professionnel)
de BIRU ; chronique d'Antanak sur « Jeunes et autodéfense numérique »
; chronique de Maryse Artiguelong intitulée « Ados et médias sociaux, l’interdiction ? ».
La revue de presse fait partie du travail de veille mené par l'April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l'April.
Pour gérer cette revue de presse, un groupe de travail a été créé (vous pouvez en consulter la charte) ainsi qu'une liste de discussion rp@april.org où vous pouvez envoyer les liens vers des articles qui vous semblent intéressants.
La revue de presse est également diffusée chaque semaine sur le site LinuxFr.org. Cette diffusion lui offre un lectorat plus large.
Il existe un flux RSS permettant de recevoir la revue de presse au fur et à mesure (rapidement et article par article donc).
L'April présente à l'Apéro Libre organisé par CercLL vendredi 16 octobre 2026 à Marseille. À cette occasion, Bookynette donnera la conférence « Boycott !! - Le meilleur moyen de lutter contre les GAFAM c'est de ne pas utiliser leurs produits ».
Soirée à Malakoff (proche banlieue sud parisienne) mardi 24
novembre à partir de 19 h 00 pour fêter nos 30 ans. Nous vous
enverrons sous quelques jours un lien pour vous inscrire à la soirée
(attention : places limitées).
L'April présente avec un stand au salon Open Source Experience (OSXP), mercredi 9 et jeudi 10 décembre au Parc des Expositions Porte de Versailles, Hall 5.2 à Paris (15e)
Une après-midi de présentations, discussions aura lieu vendredi 18
décembre à l'Université Paris 8 à Saint-Denis (avec diffusion vidéo)
dans le cadre des 30 ans de l'April. L'association a été créée par des
étudiants de Paris 8. Les détails pratiques, programme, inscription seront annoncés prochainement
Assemblée générale de l'April samedi 27 mars 2027 à Paris, avec
diffusion vidéo. L'AG est réservée aux membres de l'April. Le matin,
un temps de conférences éclairs est prévu, ouvert à toute
personne. Et une soirée sera proposée. Les détails pratiques, programme, inscription seront annoncés début 2027
April Camp dimanche 28 mars 2027 : rencontre consacrée à des
ateliers en petits groupes ou à des discussions. L'April est ouvert à
tout le monde. Les détails pratiques, programme, inscription seront annoncés début 2027.
Vie associative
Problème avec PHP, certains sites en maintenance prolongée
L’équipe de PHP, l’un des langages de programmation libre les plus utilisés sur le web, a identifié des failles de sécurité critiques. Par mesure préventive, les sites de l'April ont été mis en maintenance le 21 octobre, en attente de la publication de correctifs. Si certains sites de l'April ont pu être rapidement remis en ligne, cela a pris plus de temps pour le site principal. Désormais, tous les sites de l'April sont de retour. Un grand merci à notre équipe d'adminsys, personnes dévouées et bénévoles.
Revue hebdomadaire
Chaque vendredi, à midi pile, l'équipe des permanents et permanentes et les membres qui le souhaitent passent en revue les tâches et actions relatives à l'April dont ils ont la charge lors de la « revue hebdomadaire April » sur IRC (canal #april sur irc.freenode.net, accès avec un navigateur web). La durée est limitée, généralement un quart d'heure. Cela stimule les bonnes volontés, suscite des idées et des contributions, permet de suivre les activités des uns et des autres et éliminer un certain nombre de problèmes bloquants.
Au 1erer novembre 2026, l'association compte 2 886 membres (2 585 personnes physiques, 301 personnes morales).
Informations identiques à chaque lettre d'information
Soutenir l'association
L'April a besoin de votre aide. Vous pouvez faire un don à
l'association et participer ainsi au financement de nos actions.
Pour faire un don à l'association, rendez-vous sur la page dédiée (il est possible de faire un don par chèque, virement, carte bancaire ou encore prélèvement automatique).
Dans une association, l'adhésion est un acte volontaire. C'est
aussi un acte politique car c'est manifester son soutien à l'objet de
l'association ainsi qu'aux valeurs qui le sous-tendent. Une adhésion
fait la différence en contribuant à atteindre les objectifs de
l'association.
Adhérer à l'April permet :
de défendre collectivement un projet de société ;
de s'investir activement dans la vie de l'association à travers
ses groupes de travail et ses actions ;
de recevoir régulièrement des informations sur les événements en lien avec le logiciel libre ;
d'agir sur les institutions à travers un partenaire
incontournable ;
de soutenir financièrement les actions de l'association.
Il est possible d'aider l'association en lui donnant de son temps
ou de son argent. Toutes les contributions sont les bienvenues.
Pour les personnes qui hésitent, nous avons mis en ligne les réponses à de fausses
idées classiques.
Pour tout renseignement, n'hésitez pas à nous
contacter.
Rejoindre l'association en tant que personne morale
Que vous soyez une entreprise, une collectivité ou une association,
adhérez pour participer activement aux décisions stratégiques qui vous
concernent !
Votre structure a besoin de tirer le meilleur parti du logiciel
libre et pour défendre ses intérêts, elle doit :
exercer une veille permanente pour se tenir informée des
opportunités et des menaces ;
constituer et entretenir des réseaux relationnels
institutionnels ;
être éclairée sur les contextes juridiques et stratégiques ;
contribuer à la défense de l'informatique libre face aux
acteurs qui lui sont hostiles ;
mieux faire connaître et valoriser son action.
April est au cœur des grandes évolutions du logiciel
libre. Adhérer à April permet :
de défendre collectivement un projet de société ;
de s'investir activement dans la vie de l'association à travers
ses groupes de travail et ses actions ;
de recevoir régulièrement des informations sur les événements en lien avec le logiciel libre ;
d'agir sur les institutions à travers un partenaire
incontournable ;
de financer ou cofinancer des actions stratégiques.
Contribuer aux actions de l'association sans être membre
Les principales activités de l'April sont réalisées via des groupes de travail dont la plupart sont ouverts aux non-membres.
Les groupes de travail de l'April reposent principalement sur une liste de discussion et un espace collaboratif de type wiki. Certains ont défini une charte pour gérer leur travail.
Beaucoup de Rust par-ci… Un peu de Go par-là… Saupoudrez de LLM selon vos goûts et vous aurez une bonne photographie des sujets qui préoccupent les développeurs sur l'Internet d'aujourd'hui.
Alors, n'est-ce pas le meilleur moment pour se rafraîchir l'esprit avec des langages plus discrets ?
Je vous propose ici une présentation accélérée d'Elixir.
Ceux qui ont déjà fait de la programmation orientée objet organisent principalement leur code autour d'objets et d'instances. Cette approche a ses avantages, mais cela nécessite d'encapsuler la donnée et la gestion des changements d'état peut parfois devenir complexe.
De son côté, la programmation fonctionnelle privilégie les fonctions qui, au lieu de masquer les données, transforment simplement des entrées en sorties.
Elixir s'appuie essentiellement sur ce paradigme.
Correspondance de motifs (ou Pattern matching)
En Elixir, le signe égal n'est pas une affectation mais plutôt une assertion.
Ainsi, on n'affecte ou ne modifie la valeur que de la variable située à gauche du signe égal. À droite, la variable est remplacée par sa valeur. Exemple avec iex, la console interactive :
Cette ligne de code échoue car elle équivaut à 1 = 2, ce qui provoque une erreur.
À noter que le caractère _ sert à ignorer une valeur, ainsi :
iex>[1,_,_]=[1,2,3][1,2,3]
La correspondance de motifs en Elixir est similaire à celle d'Erlang (ces deux langages utilisent la même VM).
Joe Armstrong, le créateur d'Erlang, compare ce signe égal à celui utilisé en algèbre : lorsque vous écrivez l'équation x = a + 1, vous n'attribuez pas la valeur de a + 1 à x.
Cette correspondance sert essentiellement à vérifier la forme d'une valeur, à en extraire des éléments et à traiter différemment les résultats d'une opération selon qu'elle réussit ou échoue.
Tout cela est un peu déroutant au début mais très puissant.
Module, fonctions et clauses de garde
Dès qu'un programme dépasse quelques lignes, il devient nécessaire de le structurer.
En Elixir, les fonctions nommées doivent être écrites à l'intérieur de modules :
defmoduleBestMoviedodefever(name)doIO.puts"Le meilleur film de tous les temps est `#{name}`."endendBestMovie.ever("La cité de la peur")#=> Le meilleur film de tous les temps est `La cité de la peur`.
De son côté, la macro defp définit une fonction privée, c'est-à-dire une fonction qui ne peut être appelée qu'au sein du module qui la déclare :
defmoduleMonModuledodeffonction_publiquedofonction_privée()enddefpfonction_privéedoIO.puts"Je suis appelé depuis une fonction privée"endendMonModule.fonction_privée()#=> ** (UndefinedFunctionError) function MonModule.fonction_privée/0 is undefined or private.MonModule.fonction_publique()#=> Je suis appelé depuis une fonction privée
En Elixir, la correspondance de motifs s'applique aux arguments des fonctions : plusieurs peuvent porter le même nom mais le langage choisira la fonction dont les motifs correspondent aux arguments.
Au moyen du mot clé when, les clauses de garde permettent d'étendre cette correspondance de motifs à des vérifications plus complexes comme la distinction des types d'arguments ou un test portant sur leurs valeurs :
defmoduleGuardClausedodefwhat_is(x)whenis_number(x)andx>0doIO.puts"#{x} est un nombre positif"enddefwhat_is(x)whenis_list(x)doIO.puts"#{inspect(x)} est une liste"endendGuardClause.what_is(99)#=> 99 est un nombre positifGuardClause.what_is([1,2,3])#=> [1,2,3] est une liste
Toutes les expressions ne sont pas autorisées dans les clauses de garde, mais seulement quelques-unes.
Il s'agit d'un choix délibéré du langage pour garantir une exécution efficace.
Listes et récursivité
En Elixir, une liste peut être vide ou se composer d'une tête et d'une queue. La tête (head) contient une valeur et la queue (tail) est elle-même une liste :
Ainsi, une liste à un seul élément (que nous écririons habituellement sous la forme [4]) peut s'écrire comme la valeur 4 jointe à une liste vide, soit [ 4 | [ ] ].
Cette définition permet d'aborder certains problèmes de manière récursifs et donc sans s'appuyer sur une variable de boucle et/ou les traditionnels if et else :
Note : l'usage de ++ est moins efficace qu'une version utilisant une variable pour accumuler le résultat mais cette approche reste plus didactique pour découvrir la récursion.
L'opérateur pipe
Nous avons tous déjà croisé du code séquentiel où chaque étape dépend du résultat de la précédente :
L'opérateur |> prend le résultat de l'expression située précédemment et l'insère en tant que premier paramètre de l'appel de la fonction suivante.
L'exercice sympa qui utilise tout ça (ou presque)
Maintenant que vous avez les bases, je vous propose un exercice qui m'avait bien plu lorsque j'ai découvert le langage au travers le livre de Dave Thomas : trouver un nombre compris dans un intervalle donné (ex : 1..100 dans une expression ou 1..100//1 pour effectuer une correspondance de motifs, //1 correspondant au pas).
Il existe plusieurs façon de résoudre le problème mais voici ma solution :
defmoduleDevinedodefen_tatonnant(cible,min..max//1)whenis_integer(cible)andis_integer(min)andis_integer(max)andcible>minandcible<maxdoestimation=div(min+max,2)IO.puts"Est-ce #{estimation} ?"guess(cible,min..max,estimation)enddefen_tatonnant(cible,min..max//1)whennotis_integer(cible)ornotis_integer(min)ornotis_integer(max)orcible<minorcible>maxdoIO.puts"Très drôle…"enddefpguess(cible,min.._//1,estimation)whenestimation>cibledoIO.puts"Non, c'est plus petit… Maintenant on va rechercher entre #{min} et #{estimation}"en_tatonnant(cible,min..estimation)enddefpguess(cible,_..max//1,estimation)whenestimation<cibledoIO.puts"Non, c'est plus grand… Maintenant on va rechercher entre #{estimation} et #{max}"en_tatonnant(cible,estimation..max)enddefpguess(cible,_,estimation)whenestimation==cibledoIO.puts"Mais oui, c'est bien #{estimation} 🤩"endendDevine.en_tatonnant(273,1..1000)#=> Est-ce 500 ?#=> Non, c'est plus petit… Maintenant on va rechercher entre 1 et 500#=> Est-ce 250 ?#=> Non, c'est plus grand… Maintenant on va rechercher entre 250 et 500#=> Est-ce 375 ?#=> Non, c'est plus petit… Maintenant on va rechercher entre 250 et 375#=> Est-ce 312 ?#=> Non, c'est plus petit… Maintenant on va rechercher entre 250 et 312#=> Est-ce 281 ?#=> Non, c'est plus petit… Maintenant on va rechercher entre 250 et 281#=> Est-ce 265 ?#=> Non, c'est plus grand… Maintenant on va rechercher entre 265 et 281#=> Est-ce 273 ?#=> Mais oui, c'est bien 273 🤩
Et maintenant
Vous vous doutez bien que je n'ai fait qu'effleurer le sujet mais j'ai trouvé le langage Elixir tellement singulier que je n'ai pas résisté à l'envie de vous le présenter.
Je continue ma découverte de ce langage, à mon rythme ; en ce moment, j'aborde la programmation concurrente.
À n'en pas douter, j'enchaînerai sur le framework Phoenix !
Vous cherchez sur Google (ouais à l'ancienne) comment faire un peu de place sur votre ordi parce que votre disque est déjà plein. Et bizarrement, le premier résultat de recherche c'est une conversation partagée de ChatGPT hébergée sur le vrai site d'OpenAI, avec des étapes bien propres et une commande à coller dans le Terminal afin de libérer un peu d'espace disque.
Sauf que ce tuto, hé bien c'est pas un vrai tuto made in korben.info, non, c'est une conversation avec une IA sur un domaine légitime (chatgpt.com) qui va vous pousser à installer un affreux malware. Et n'allez pas croire que c'est de la science-fiction, c'est exactement ce qu'a vécu une victime dont les
analystes de Huntress
ont traité l'infection début décembre 2025. La commande présente dans ce tuto a installé AMOS, un voleur de données qui a dérobé son mot de passe admin, les droits root, et s'est incrusté sur l'ordi pour ensuite tout capter.
Source de l'image : Huntress
C'est l'attaquant lui-même qui a créé cette conversation, l'a partagée en mode public et ensuite l'a fait remonter dans Google avec un peu de SEO pour que ça ressorte dans les premiers résultats de recherche. Et la même combine a également été observée sur Grok.
Voilà, donc l'arnaque ici c'est que l'interface est authentique (c'est une vraie conversation), mais ce qu'elle raconte a été forgé par un cyber-escroc.
Et ça ce n'est qu'un exemple de toutes ces attaques boostées à l'IA qui commencent à se multiplier et qui sont très créatives !
Le piège de la commande à copier coller
Autre exemple, entre avril et juin 2026, dans ce
rapport de TrendAI
on découvre une campagne de pubs Google qui a d'abord mené vers de fausses pages de téléchargement, puis vers des conversations Claude partagées (dont l'une s'intitulait "Clearing disk space on macOS") et qui aurait fait +2000 victimes. Le scénario est à peu près le même avec un Terminal à lancer, une commande à coller, et le malware MacSync qui s'installe pour voler les "secrets" de l'utilisateur. Heureusement, Anthropic a banni les comptes et désactivé ces conversations dès que l'affaire a été découverte.
Source de l'image : TrendAI
De son côté,
ESET
, qui surveille énormément toutes ces attaques d'un nouveau genre, regroupe sous le nom d'AI-fix ces pages publiées sur le domaine d'un service d'IA, permettant de diffuser des virus. L'entreprise slovaque est même tombée sur une fausse pub Google Ads pour Homebrew menant à la catastrophe pour tous ceux qui s'aventuraient à recopier les commandes sur leur ordinateur. Apple a heureusement bien réagi de son côté puisque depuis macOS 26.4, le système analyse les commandes collées dans le Terminal avant de les exécuter. Ouf !
Toutefois,
Jamf Threat Labs
a documenté en avril une variante qui contourne le Terminal à l'aide d'une fausse page "pour récupérer de l'espace disque" (toujours le même sujet "appât") qui ouvre, quand on clique sur un bouton, l'Éditeur de scripts de macOS avec un script vérolé déjà chargé. Comme ça y'a rien à copier, mais juste à lancer... Argh !
Source de l'image : Jamf Threat Labs
Donc le réflexe ne change pas, hein... Si une commande ou un script sort d'une conversation, d'un forum ou d'une page web, même si ça vient de chez ChatGPT (SURTOUT si ça vient de ChatGPT), on ne l'exécute pas sans savoir ce qu'il fait !!
L'arnaque ClickFix
Sous Windows, c'est à peu près le même piège mais via une autre porte d'entrée. Quand vous avez un OS de Microsoft, la page vous demande également de copier et de coller une commande mais cette fois, au choix, dans la fenêtre Exécuter (Windows + R), dans Windows Terminal ou dans PowerShell. Microsoft décrit cette technique, baptisée ClickFix, dans
un billet de son blog sécurité
. Cette "arnaque" simule même parfois de faux captchas vous incitant à lancer des lignes de commande pour accéder au contenu. Et c'est sûr que quand on a l'habitude de zapper des captchas à la vitesse de l'éclair et qu'on ne connait rien en ligne de commande, la manip est vite faite malheureusement ! Bref, parlez-en autour de vous.
Les pages d'IA servent donc de décor là à tout ça.
Push Security
a même décrit en mai 2026 une fausse panne de ChatGPT, conçue à l'aide de la fonction de rendu de code et donc hébergée sur chatgpt.com. On n'y voit que du feu et ça renvoyait vers un faux site de téléchargement avec des boutons macOS et Windows histoire de récupérer les bonnes lignes de commande. Parfois, c'est même un GPT personnalisé avec lequel on peut discuter, hébergé sur ChatGPT.com et dont chaque réponse mène à une page qui sert un ClickFix.
Des liens et du code piégés
Pour les liens renvoyés par les IA, même si c'est moins spectaculaire, ça peut aussi faire des dégâts. Dans ce
billet de juillet 2025
, Netcraft raconte par exemple avoir testé un modèle de la famille GPT-4.1 en lui demandant l'adresse des pages de connexion de 50 marques, avec des phrases toutes bêtes du genre "j'ai perdu mon marque-page, où ce que je me connecte sur tel ou tel site".
Et sur les 97 domaines proposés, 34 % n'appartenaient pas à la marque, dont près de 30 % des domaines libres, parqués ou inactifs. Donc forcément récupérables par un escroc...
Et chez Perplexity, une attaque similaire a même été mise en place. Ainsi, quand on lui demandait l'adresse de connexion de Wells Fargo (c'est une banque), le premier lien menait à un faux site sur Google Sites qui captait les identifiants des brebis égarées. Bref, un lien de connexion, soit vous le tapez vous-même, soit vous le gardez au chaud dans vos marque-pages.
Et c'est la même histoire avec le code... Hé oui, par exemple, Netcraft a repéré une fausse API Solana, glissée dans des tutoriels et des dizaines de dépôts GitHub, qui a fini par atterrir dans les suggestions des assistants de code. Du coup, une fois l'API implémentée dans un vrai projet, les transactions partaient vers le portefeuille de l'attaquant. Au moins 5 victimes l'ont copiée dans leurs projets publics, dont certains développés avec des outils d'IA... Donc si votre assistant IA vous propose une API que vous ne connaissez pas, je vous recommande chaudement de la chercher dans la doc officielle avant de l'intégrer.
Les agents IA et leurs skills
Reste maintenant le cas des agents, ces IA qui lisent des pages et font des trucs à votre place. En août 2025,
Brave a montré
, via un proof of concept, qu'un commentaire Reddit, avec des instructions cachées derrière une balise "spoiler", suffisait à retourner la veste de
Comet, le navigateur à agent de Perplexity
. Dès que l'utilisateur demandait le résumé de la page, il récupérait son adresse e-mail sur Perplexity, déclenchait l'envoi d'un code de login 2FA, le lisait ensuite via Gmail et publiait le tout (email + code) en réponse au commentaire.
Source : Brave
Voilà, donc le réflexe, c'est de ne pas confier votre messagerie à un agent qui lit n'importe quelle page.
Et pour les skills, ces petits modules qu'on greffe à un agent, ESET dit en avoir analysé 900 000, dont 25 000 suspectes et plus de 3 000 clairement malveillantes. C'est pourquoi ils proposent un outil gratuit, l'
AI Skills Checker
, pour les passer au crible avant leur installation. Après, le minimum avec une skill, c'est au moins de regarder les permissions qu'elle demande et qui l'a écrite.
Et le phishing ça donne quoi ?
Quant au bon vieux phishing, hé bien il est juste devenu beaucoup moins cher à fabriquer. Dans
une étude sortie fin 2024
, sur 101 participants répartis en quatre groupes, des e-mails de spear phishing entièrement rédigés par IA ont réussi à obtenir 54 % de clics, contre 12 % pour du phishing traditionnel fait par des humains. En fait l'IA permet de viser plus de monde à moindre coût et surtout de personnaliser à grande échelle les contenus de phishing.
Donc dans le doute, si on vous demande de l'argent ou un code, même dans un message impeccable, renseignez-vous avant de cliquer ou de saisir des infos car après, c'est toujours trop tard.
Le filet de sécurité d'ESET
Voilà comme d'hab quand il s'agit de cybersécurité, tout se joue d'abord sur des réflexes à adopter... Mais quand le réflexe est absent, un logiciel peut venir à notre secours et nous servir de filet de sécurité. C'est pour cela qu'ESET propose dans
ESET Internet Security
une "AI Conversation Security" qui analyse chaque réponse de ChatGPT pour détecter si elle contient des sources douteuses et du code malveillant. Et si elle en trouve, elle vous prévient immédiatement.
Ça passe par une extension pour Chrome, Firefox, Edge et Brave et ça ne fonctionne qu'avec ChatGPT.
La page "Confidentialité et sécurité du navigateur" d'ESET affiche les quatre navigateurs pris en charge : Chrome, Firefox, Edge et Brave.
Je l'ai testé sous Windows 11 avec ESET Smart Security Premium 19 et Edge. La fonctionnalité s'appelle précisément "Sécurité des conversations IA" et pour voir si c'est efficace, j'ai demandé à ChatGPT de me sortir les liens vers un fichier de test EICAR et sa chaîne de caractères dans un bloc de code. Si vous ne connaissez pas EICAR, c'est une suite de caractères inoffensive qu'on utilise pour tester le bon fonctionnement des softs d'antivirus.
Et bien sûr, dans ma conversation, le bloc est passé en rouge avec une icône d'alerte, me disant que, je cite, "Cette réponse contient du code dangereux. Son exécution pourrait mettre votre système ou vos données en danger."
Montage de deux zones d'une même capture : l'infobulle d'ESET et le bloc de code marqué d'une icône d'alerte.
Reste qu'EICAR est un motif que tous les antivirus reconnaissent donc ça prouve que l'alerte fonctionne, mais pas qu'elle est infaillible, donc voyez ça comme un "deuxième regard" sur ce qui se passe dans votre chatbot préféré et pas comme un gilet pare-balles.
Le réglage "Analyse des conversations" dans l'extension d'ESET, ici activé.
Notez que cette fonction arrive aussi dans
ESET HOME Security Premium et Ultimate
, et dans
ESET Small Business Security
pour les TPE et les indépendants. Côté agents IA, ces offres d'ESET sont aussi capables de jeter un œil sur ce que l'agent s'apprête à faire, pour repérer ce qui serait louche avant que ça parte définitivement dans vos process. Ouf !
Bref, l'usage de l'IA par les cybercriminels n'aura jamais fini de m'étonner donc soyez très prudents et vigilants. Et n'hésitez pas à vous équiper d'
outils comme ceux d'ESET
pour assurer vos arrières.
Comme chaque lundi, un coup d’œil dans le rétroviseur pour découvrir les informations que vous avez peut-être ratées la semaine dernière.
Tous les liens listés ci-dessous sont a priori accessibles librement. Si ce n’est pas le cas, pensez à activer votre bloqueur de javascript favori ou à passer en “mode lecture” (Firefox) 😉
Ces dernières semaines, les incendies en Indonésie ont accentué la pollution de l’air dans le pays et chez les voisins. Si le retour de la pluie atténue depuis le weekend dernier le brouillard toxique dans la région, l’heure est aussi aux premiers bilans : en Indonésie, la pollution de l’air aurait provoqué 3 560 morts. En Malaisie […] elle pourrait avoir aussi contribué à 1 700 décès
What began as a satirical response to an insult aimed at unemployed young Indians has grown into a wider movement against joblessness, inequality and alleged electoral manipulation.
Iels ne sont pas encore officiellement député·es, puisque les résultats de l’élection ne sont pas encore officiels, mais les député·es serbes de la liste étudiante ont, d’une certaine façon, commencé leur travail. Iels ont adressé, entre autres, une lettre ouverte aux médias de service public, à l’autorité de régulation des médias et au Parlement, au sujet de leurs priorités en matière de médias.
Outre la France, la révolte des étudiants gagne aussi la Grèce. Mercredi 21 octobre, des manifestations ont eu lieu dans plusieurs villes du pays pour réclamer davantage de moyens pour l’éducation, mais aussi pour protester contre le coût de la vie et les difficultés d’accès au logement. Plus de 10 000 étudiants, lycéens et enseignants se sont rassemblés dans le centre d’Athènes. Signe d’une grogne sociale qui gagne du terrain, alors que le gouvernement grec vante ses résultats économiques.
Ce vendredi 30 octobre, à Rome, Milan, Turin, ou encore Palerme, des étudiant·es et travailleureuses italien·nes défilent dans la rue [….] iels seraient 100 000 à réclamer plus de moyens pour l’école et davantage de pouvoir d’achat avec une forte présence policière destinée à prévenir d’éventuels heurts. Iels dénoncent également l’augmentation des dépenses de défense.
Des dizaines de milliers de jeunes sont descendus dans la rue samedi en Allemagne à l’appel du collectif “GenZ regelt”. Comme en France, les manifestant·es demandaient davantage de moyens pour l’éducation.
Deux trains sont entrés en collision mercredi 28 octobre à environ 150 km au sud de Madrid, en Espagne. L’accident a fait au moins 68 morts et une centaine de blessés, selon le journal espagnol El Pais. Le bilan pourrait encore s’alourdir. « Toute l’Espagne est en deuil », a déclaré le Premier ministre Pedro Sanchez.
Jean Kaseya, of the Africa CDC, warns of the illness spreading like Covid unless more funding is secured to increase preparedness and possible treatment
Qui pouvait imaginer que dans la belle province de Québec, en plein été indien à nul autre pareil, le nouveau premier ministre indépendantiste, Paul St-Pierre Plamondon, allait annoncer une mesure aussi radicale ? Passer de deux semaines à trois semaines de congés payés pour les salarié·es !
Alors que les élections intermédiaires – les midterms – approchent, la plus grande ville du pays est devenue, un an après l’élection de Zohran Mamdani à la mairie, un laboratoire de son « socialisme démocratique ». Et pour l’instant, cela fonctionne.
Un candidat de la gauche du parti démocrate aux élections de mi-mandat a fait de l’assurance-maladie universelle sa principale revendication, dans un pays où se soigner peut coûter des milliers de dollars et où les assurances privées sont reines.
Après les data centers, c’est le sujet qui enflamme les réseaux sociaux et suscite la colère de nombreux citoyens aux États-Unis. Plus de 120 000 caméras capables d’identifier les plaques d’immatriculation des véhicules ont été installées dans et aux abords des villes américaines par la société privée Flock Safety qui transmet ces données à la police.
Un juge fédéral américain a rejeté samedi 31 octobre une plainte en diffamation de Donald Trump contre le Wall Street Journal pour un article lui attribuant une lettre destinée au criminel sexuel Jeffrey Epstein en 2003.
Dans un vote très serré, le candidat de gauche, qui briguait un quatrième mandat non consécutif, bat son adversaire d’extrême droite Flavio Bolsonaro. Avec 51,79 % des voix contre 48,21 % pour le fils de l’ancien président Jair Bolsonaro, le vétéran de presque 81 ans a déjoué tous les pronostics.
La justice avait ordonné lundi à l’ex-candidat ultraconservateur de remettre ces documents aux autorités, au lendemain du second tour du scrutin remporté à la surprise générale par le président sortant de gauche Luiz Inacio Lula da Silva.
L’acteur britannique Patrick Stewart, devenu une star à Hollywood notamment grâce à ses rôles dans les franchises Star Trek où il incarnait le capitaine Jean-Luc Picard, et X-Men où il campait le professeur Charles Xavier, est décédé, selon un communiqué publié jeudi 29 octobre 2026. Il était âgé de 86 ans.
Selon une étude de la fondation Linux, l’IA générative ferait « gagner beaucoup en productivité », mais amène des propositions de modifications dont 25 % n’ont pas ou peu de valeur.
En octobre 2026, 90 % du code des outils Proton aurait été écrit par l’IA. Au-delà de ce chiffre, il y a l’inquiétude de plusieurs salariés de l’éditeur suisse et la pression mise par la direction, à commencer par le patron, Andy Yen.
According to 404 Media, Proton CEO Andy Yen is aggressively pushing AI adoption while fostering what workers describe as a culture of fear that discourages raising security concerns or challenging leadership.
If a team as central as the DFSG team now uses an LLM to process all uploads to NEW, how is this not “Debian endorses the use of generative AI” ? […] The DFSG team using an LLM to process all uploads to NEW is what I consider “large-scale or automated project actions”. The GR text recommends to seek “prior discussion and consensus” before this is done. Where was this done ?
University of Kentucky administrator David Durman was granted a religious exemption from using AI at work, claiming that use of the tech violates his religious beliefs as a humanist.
Treize mille vulnérabilités répertoriées en 30 jours : c’est l’équivalent de 3 % de tous les bugs de sécurité jamais enregistrés par le NIST depuis 1988, découverts en un seul mois […] L’Electronic Frontier Foundation (EFF) a publié une charge virulente contre le parasitisme économique des géants technologiques.
From a global allocation perspective, actually, it’s quite terrible to have everybody have a bunch of the world’s limited supply of DRAM sitting in their own computer and being used 5 % of the time
Stop me if you’ve heard this one before : Google says its latest AI model reaches a new threshold in coding, agentic tasks, and scientific analysis. It’s so capable, in fact, that Google can’t let you use it just yet.
Boom Supersonic CEO Blake Scholl recently declared “it’s time for a renaissance in energy and in supersonic flight” as the supersonic airliner company unveiled a Colorado factory dedicated to making gas turbines for AI data centers. But Boom may be facing turbulence after early backers for both ventures have questioned the company’s delivery timeline or backed out entirely.
Quatre organisations européennes déposent cinq plaintes contre la société états-unienne Scale AI. Par l’intermédiaire de sa plateforme Outlier, celle-ci déploie en effet une quinzaine de traçeurs sur les ordinateurs des annotatrices et annotateurs qui lui prêtent leurs service. Elle leur impose par ailleurs une collecte de données sensibles importante.
In extensive interviews with migrant workers at flagship sites where large US tech companies are operating, reporters found evidence of debilitating injuries, squalid living conditions, an unreported infectious outbreak, unpaid wages and exploitative employment practices. […] Workers at one major Microsoft project described a culture of fear and intimidation where construction managers “rule on mental terror”. The testimonies are supported by dozens of health records, pay slips, phone messages, photographs and videos shared with reporters.
Avec la mise en place de « mémoires » pour que leurs systèmes donnent des réponses plus proches de la réalité, les entreprises d’IA génératives ont mis en place […] des « autoportraits algorithmiques » des utilisatrices et utilisateurs. Ceux-ci incorporent énormément d’informations (notamment psychologiques) considérées comme des données personnelles par le RGPD.
Even though most respondents reported low overall trust in AI, women tend to trust AI less and associate it more with concern and anxiety. Meanwhile, men were more likely to see AI as a source of optimism, curiosity, and excitement. […] Men tend to be more confident in their knowledge of AI, even when they’re wrong. The researchers found that while men and women answered questions about AI incorrectly at roughly the same rate, men were far more likely to claim knowledge they didn’t actually have. For example, when presented with a list of supposedly influential figures in the AI industry, men were more likely to claim they recognized every name, even though the list included entirely fictional people. Women, meanwhile, were more likely to admit when they didn’t know the answer.
Next time a Google AI summary confidently tells you something that’s dead wrong, think about that.
Pendant que Wall Street se demande quand la bulle de l’IA finira par crever, la Chine connaît déjà la réponse. L’indice qui rassemble ses champions de l’IA et des puces a fondu de 40 % depuis juillet. Les robots humanoïdes et les GPU nationaux qui faisaient rêver les petits porteurs ont perdu la moitié de leur valeur. Et le plan de Pékin pour drainer l’épargne des ménages vers la tech vacille.
À l’approche des législatives israéliennes du 27 octobre, le recours débridé à l’IA générative dans les clips de campagne des partis en lice reflète la brutalité et le racisme anti-palestinien du débat public. Il ne s’agit plus de faire passer le faux pour vrai, mais d’accoutumer la société à une forme de violence rendue acceptable.
77,7 % des électeurices inscrit·es ont voté, soit le taux le plus élevé depuis plus de vingt ans […] la coalition au pouvoir, formée par le premier ministre Benjamin Netanyahou après les élections de 2022, a été massivement rejetée par la majorité des électeurices israélien·nes : bien plus de 50 % ont voté pour des partis opposés au gouvernement actuel.
Le camp de Benjamin Netanyahu a multiplié jeudi ses attaques à l’encontre des partis arabes israéliens, en passe d’obtenir un nombre élevé de sièges à la Knesset après les élections législatives de mardi. Il les accuse d’avoir reçu des fonds de l’étranger.
Israel has committed war crimes and the crimes against humanity of extermination, persecution, torture, rape and other forms of sexual violence in the Occupied Palestinian Territory, intentionally targeting Palestinian civilians as it continues to commit genocide in Gaza, the UN Independent International Commission of Inquiry on the Occupied Palestinian Territory, including East Jerusalem, and Israel said in a new report today.
Le haut-commissaire de l’ONU aux droits de l’homme a alerté lundi 26 octobre sur le risque de « nettoyage ethnique » à Hébron, en Cisjordanie occupée, où l’armée israélienne a lancé une intervention militaire après la mort de deux soldats vendredi dans une attaque.
Après l’attaque terroriste du 7 octobre en Israël, des tensions ont éclaté entre HEC et un de leur grand donateur financier, pour une position d’un professeur. L’affaire a également soulevé les partenariats de l’école avec des monarchies du Golfe.
The second International Day of Action of Dockworkers, in solidarity with Palestine and against militarism, begins this Friday — and could be the largest worker action against war in history.
« Dans les années 1990, la profession d’hôte était encore honorable. Les garçons devaient être cultivés, avoir du charme. Mais les hôtes d’aujourd’hui n’ont rien à voir avec ça, ils sont juste obsédés par leur physique. La situation a commencé à vriller dans les années 2000. C’est à cette époque qu’on a commencé à voir des hôtes de plus en plus jeunes cibler des jeunes femmes sans moyens… Mais personne n’en parlait. »[…]« Les clubs d’hôtes se sont multipliés en vendant l’image de jeunes hommes à la peau blanche et lisse, aux longs cils. Ils font tout pour ressembler aux menz idols [les stars de la pop japonaise ou coréenne], ils dépensent des fortunes en chirurgie esthétique – opération des paupières, épilation définitive du corps… Ensuite, ils mettent leurs photos sur les réseaux et attendent leur proie. Lorsqu’une fille les rejoint au club, ils lui font commander des bouteilles de champagne en lui disant qu’elle pourra payer plus tard… Mais on parle de sommes qui se chiffrent en millions de yens [des milliers d’euros] ! Vous savez, les filles japonaises ne savent pas dire non. Et si l’une d’elles tente de s’en échapper, l’hôte la harcèle jusqu’à ce qu’elle revienne. »[…]« Pendant le covid, j’ai noté une augmentation drastique du nombre de filles dans les rues. Beaucoup étaient mineures et fuyaient leur foyer à cause de violences dans leur famille confinée. Ça en a fait des cibles de choix pour les recruteurs des bars à hôtes. En quelques semaines, des centaines de filles se sont retrouvées avec des ardoises démesurées. »Plus de 50 000 euros, parfois. Cet engrenage a même un nom : urikake.
Exhumant une sortie devenue tristement célèbre de l’ex-chef du gouvernement Abdelilah Benkirane qui, en 2014, comparait allègrement les femmes à des « lustres qui illuminent leur foyer », elle a affirmé sous les applaudissements : « Malheureusement, je ne suis pas un lustre. Je suis une raison, une conscience, des convictions et un combat »
Leur réaction remet en lumière un problème ancien : la difficulté des femmes à être reconnues pour leurs accomplissements plutôt que pour leur apparence. Dans la publicité de Novig, une plateforme américaine de paris sportifs, l’actrice Sydney Sweeney apparaît presque nue, dissimulée derrière des ballons et d’autres accessoires sportifs. « Du sport, rien d’autre », promet la campagne.[…] Des athlètes ont répliqué en publiant des images de leurs entraînements et de leurs compétitions. La sprinteuse britannique Amy Hunt a directement interpellé l’actrice : « Sydney Sweeney, voilà à quoi ressemblent les femmes dans le sport ». Les grimpeuses ont rejoint le mouvement, partageant des vidéos de mouvements à la limite de la chute, de doigts cramponnés à de minuscules prises, d’heures d’effort pour quelques mètres de rocher.
Dans les années 1990, sous le gouvernement d’Alberto Fujimori (président de 1990 à 2000), près de 300 000 personnes ont été stérilisées de force, en grande majorité des femmes vivant dans les régions les plus pauvres du pays, originaires des Andes et de l’Amazonie. L’ancien président péruvien est mort en 2024 sans jamais avoir été jugé pour ces faits.Pour justifier le classement de l’affaire, le parquet invoque une loi de 2024, portée par Fuerza Popular, le parti de Keiko Fujimori, fille de l’ancien chef de l’État et actuelle présidente du Pérou. Cette loi interdit de poursuivre les crimes contre l’humanité commis avant 2002, ce qui inclut les faits survenus sous la présidence de son père.
Le plan de lutte contre l’infertilité, tel qu’il est présenté avec ses mesures pour inciter à la congélation des gamètes, occulte la différence profonde du traitement des corps masculins et féminins, en mettant sur le même plan congélation de gamètes mâles (spermatozoïdes) et congélation de gamètes femelles (ovocytes). Si la congélation du sperme est ancienne et indolore, la congélation des ovocytes est quant à elle beaucoup plus récente, complexe et éprouvante.[…]l’extraction des ovocytes est autrement plus lourde et invasive qu’un prélèvement de sperme, obtenu par simple masturbation. Le prélèvement des ovocytes requiert une hyper-médicalisation : batterie d’examens, injections d’hormones pendant plus de dix jours et intervention chirurgicale sous anesthésie, ce qui n’est pas sans risque pour la santé puisque le traitement peut provoquer un syndrome d’hyperstimulation ovarienne nocif pour la fertilité.L’impact physique et psychique de ces pratiques est d’ailleurs sous-étudié, comme bien souvent lorsqu’il s’agit de s’intéresser aux spécificités des corps féminins. Pourtant, le fait que des femmes fertiles et en bonne santé soient encouragées à recourir à une procréation hyper-technicisée comportant des risques mérite, a minima, de s’interroger sur cette trajectoire.
Beatrice Keul a pris part à des auditions réalisées par des démocrates de la Chambre des représentants. Leur rapport pourrait nourrir une procédure de destitution.
L’avenir institutionnel de la Corse plus que jamais dans le flou : le camp autonomiste a annoncé lundi 26 octobre dans la soirée son « retrait » du processus de Beauvau devant conduire l’île à un statut d’autonomie dans la République, face au détricotage d’une réforme constitutionnelle très sensible, finalement rejetée au Sénat.
TotalEnergies occupe une position dominante incontestée sur le marché français et jouit du poids politique qui en découle. L’intégration du groupe et ses bénéfices record générés par la guerre au Moyen Orient lui ont permis de bloquer les prix des carburants dans ses stations depuis sept mois sans perte nette. De quoi s’opposer à la taxation de ses superprofits, avec le soutien d’un État français plus dépendant que jamais
Placée en garde à vue puis déférée, la créatrice de contenu est poursuivie pour provocation à commettre un crime ou un délit. Elle a interdiction de manifester jusqu’à son procès, en mai 2027.
Le Sénat a adopté le 21 octobre 2026 une proposition de loi, déjà votée par l’Assemblée nationale, pour prolonger de deux ans le dispositif d’encadrement des loyers, appliqué dans 69 villes actuellement en France.
Après sept ans à la tête de la Banque centrale européenne, Christine Lagarde a annoncé, jeudi 29 octobre, son départ en février 2027. Depuis 2019, [elle] aura traversé la pandémie du Covid-19, la flambée des prix et plusieurs chocs géopolitiques. […] en France, l’opposition critique un départ anticipé et une potentielle manœuvre politicienne dans l’intérêt de Macron.
L’associationElles bougentle dénonce depuis 20 ans : les stéréotypes de genre se construisent dès l’enfance, à travers de simples mots, des réactions ou des attentes dont l’entourage n’a même pas conscience, et peuvent progressivement amener les filles à écarter certaines ambitions avant même d’avoir eu l’occasion de les explorer.[…] Aujourd’hui encore, une femme sur deux déclare avoir été influencée par les stéréotypes de sexe dans ses choix d’orientation selon OpinionWay / L’Étudiant. Une censure sociale intériorisée dès le plus jeune âge qui se traduit très concrètement sur le marché du travail : les femmes ne représentent toujours que 24 % des ingénieur·es et à peine 15 % des technicien·nes en France.
Suivie par 2,2 millions de spectateurs en France, sur la chaîne de L’Équipe, la cérémonie a été prolongée par une vague de commentaires sexistes. Le discours d’Alexia Putellas, qui a duré moins de sept minutes, aurait dérangé certains internautes, dont l’ancien défenseur de l’Équipe de France, Adil Rami, reconverti en créateur de contenu sur Twitch. « Alexia Putellas, elle a commencé à parler, c’était mignon, mais frérot, lâche le micro, mais lâche le micro putain », a-t-il lancé. Le discours du Ballon d’Or masculin, Harry Kane, a pourtant duré 10 minutes et 30 secondes… et il n’a rien trouvé à redire. La parole des sportives dérange encore.Mais Alexia Putellas n’est pas la seule à avoir été visée par des remarques sexistes. Katie Goodland, la femme d’Harry Kane, a été prise pour cible. « Et si la clé du succès, c’était que ta femme soit grosse », « Ce genre de filles, c’est un bon tremplin au début de ta carrière, mais quand tu fais partie de l’élite mondiale du football, tu ne peux pas venir à une cérémonie du Ballon d’or avec une fille comme ça, alors qu’il y a des Latinas qui sont 10/10 »
Condamnée en septembre après avoir publié sur LinkedIn une insulte sexiste qu’elle avait reçue en message privé, l’entrepreneuse et militante féministe Tara Heuzé-Sarmini a obtenu gain de cause en appel. La cour d’appel de Douai a remis les pendules à l’heure dans une affaire où la justice s’était montrée prompte à protéger l’auteur d’une insulte sexiste plutôt que sa victime. Condamnée en référé à Lille, à une vitesse fulgurante, le 4 septembre 2026 pour « atteinte au secret des correspondances », la fondatrice de l’association Règles Élémentaires semblait faire les frais d’un système juridique déconnecté de la réalité des violences numériques.Plus d’un mois plus tard, « la Cour d’appel de Douai a renversé la décision […] et a décidé que oui, le post LinkedIn de Tara Heuzé-Sarmini pouvait rester en ligne, y compris avec le nom de Nicolas Belnou, y compris avec le texte intégral de ses messages, le commentaire de Tara et ses réponses aux différentes réactions, relevant de l’exercice légitime de la liberté d’expression sur ce qui relève aujourd’hui de l’intérêt général »
Contrôler les dépenses du conjoint, détourner l’argent du couple, endetter le foyer en cachette… les violences économiques conjugales sont méconnues, y compris des banques. Qui, parfois, profitent de la situation et ajoutent au malheur.Pauline a porté plainte contre le père de son enfant, qui avait tenté de l’étrangler devant le petit. À la sortie de sa garde à vue, son premier geste a été de faire opposition à la carte bancaire de sa compagne en prétextant un vol qui n’avait pas eu lieu. Conséquence pour Pauline : impossible d’acheter un billet de train, de payer une nuit d’hôtel ou même de se nourrir. Parfois, la stratégie est inverse : les comptes sont séparés, mais le conjoint impose à sa compagne la charge de toutes les dépenses courantes du foyer.
Après les journées de mobilisation lycéenne et contre la vie chère, la justice se rend de manière express à l’encontre des interpellés. Les féministes dénoncent cette répression et s’indignent, à l’inverse, de la lenteur des procédures pour les affaires de VSS.
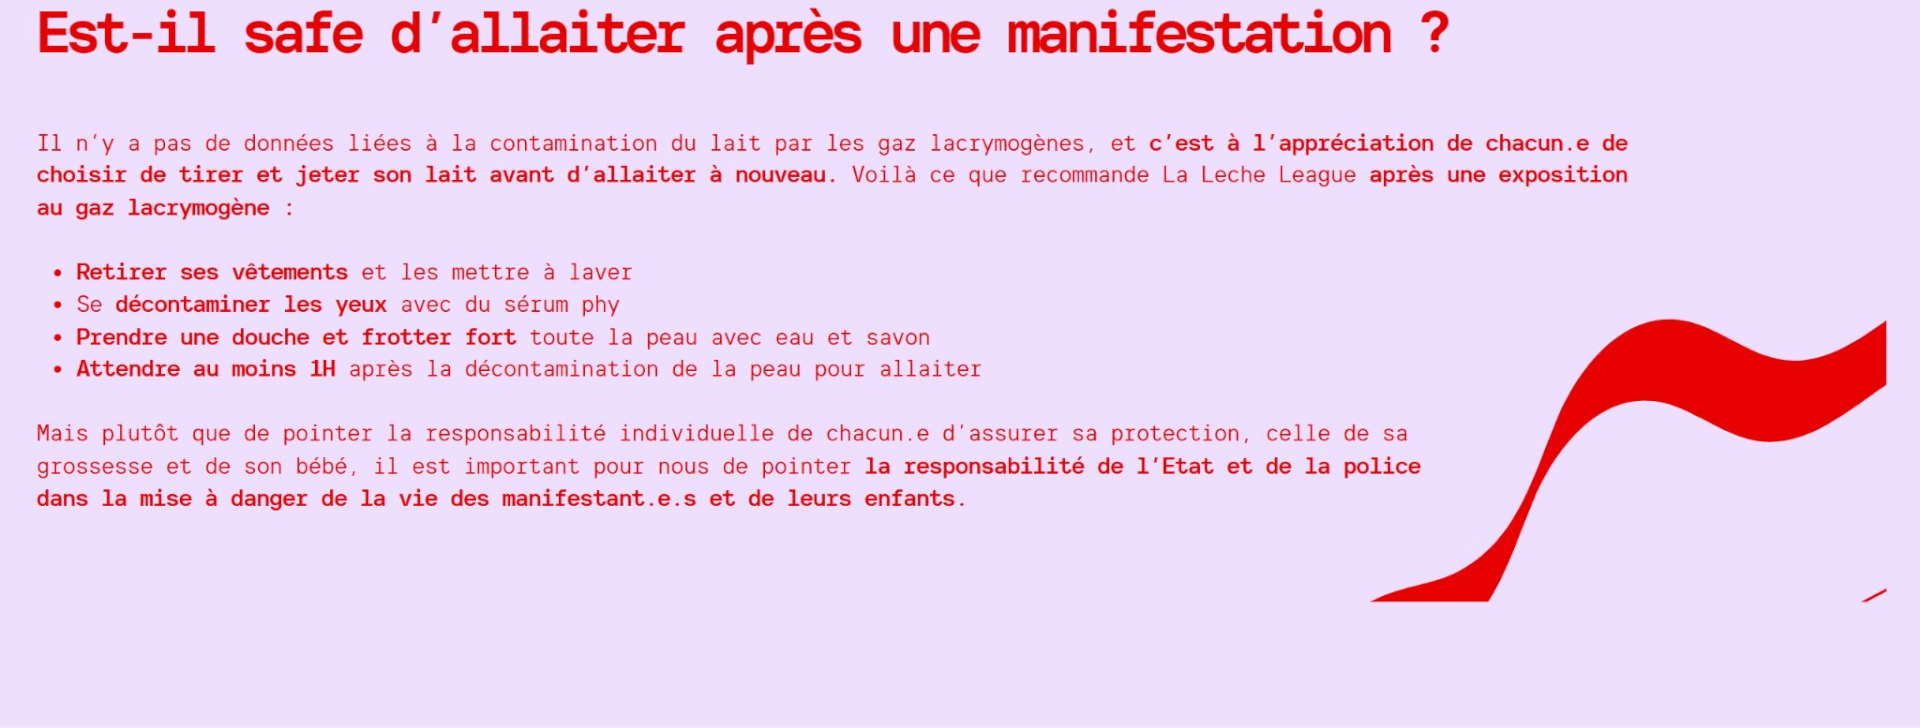
Règles hémorragiques, douleurs insoutenables, cycles perturbés et fausses couches : depuis les manifestations d’octobre, les témoignages se multiplient. Le collectif Lacrymos de sang en a recueilli près de 6 000. Si plusieurs études internationales documentent des symptômes similaires, les conséquences des gaz lacrymogènes sur la santé reproductive restent encore mal comprises.
Le RN, ainsi que toutes les autres composantes, racistes et xénophobes, de l’extrême droite, relais médiatiques inclus, doivent en être convaincus : aucune campagne d’intimidation ne nous détournera de notre volonté de décrire, le plus complètement possible, leurs théories et leurs effets sur notre pays, qui viennent d’être illustrés par l’horreur de l’attentat de Trappes. À leur entreprise de peur et de division, nous opposerons toujours le travail de notre rédaction, indépendante, au service de valeurs qui fondent notre démocratie.
Faut-il continuer à donner une fréquence publique à CNews ? Les citoyens doivent-ils continuer à payer pour une chaîne qui bafoue la loi, multiplie les attaques racistes et les oukases contre les plus fragiles de notre société ?
Après l’attentat raciste de Trappes et La Verrière, qui a fait un mort et quatre personnes blessées, des rassemblements contre le racisme étaient organisés à travers la France ce 26 octobre.
Les 24 et 25 octobre, au congrès du Rassemblement national, des journalistes de Mediapart et de Politis ont été molestés par le service d’ordre et des militants du parti. Quarante sociétés de journalistes dénoncent ces violences et rappellent que la presse doit pouvoir couvrir librement les meetings politiques.
« On ne dit pas que tous les migrants sont des violeurs, mais beaucoup le sont, comme les chiffres le révèlent », avait déclaré la présentatrice au cours d’un débat. Et ce, « sans aucune réaction des autres personnes présentes à l’antenne » sur son plateau, souligne le régulateur dans cette décision prise mercredi 21 octobre.
Dès la soirée du 17 octobre et dans les jours qui ont suivi, la plupart des grands médias ont repris sans distanciation le récit du gouvernement : LFI serait responsable des débordements et des pillages en marge des manifestations. Des accusations qui ne reposent sur aucun fait et relèvent de la pure propagande d’État.
Vincent Bolloré a versé plusieurs dizaines de milliers d’euros à Xenia Fedorova et envisagerait de plus grosses sommes afin de lui permettre de monter une agence de presse qui concurrencerait l’AFP. Relais en France de la propagande du Kremlin, elle est visée depuis fin juillet par un arrêté d’expulsion. Elle aurait depuis séjourné à bord du yacht de Bolloré avant de gagner Dubaï.
Samedi 10 octobre, les trois cinémas UGC de l’agglomération, à Talence, Gambetta et aux Bassins à flot, ont annoncé la création de The Big Screen, un festival organisé du 2 au 8 novembre. Soit exactement en même temps que la 15e édition du Festival international du film indépendant de Bordeaux (FIFIB), prévue du 2 au 7 novembre.
Spécial emmerdeurs irresponsables gérant comme des pieds (et à la néolibérale)
Le vrai successeur de Parcoursup arrivera pour la campagne 2028. Selon le gouvernement, il pourrait comporter un nouvel outil d’orientation enrichi par l’intelligence artificielle. L’outil s’appuierait sur les résultats des campagnes précédentes pour aider chaque lycéen·ne à faire des choix cohérents avec son parcours, avec un accompagnement dès la seconde.
Les lycéen·nes mobilisé·es dénoncent des bâtiments délabrés et des salles invivables. Les données leur donnent raison : dans les lycées populaires d’Île-de-France, la sécurisation est devenue le premier poste de travaux aux dépens de la protection des élèves, y compris face aux vagues de chaleur.
Raphaël Glucksmann est allé chouiner sur TF1 car il ne peut pas mettre un pied en manif sans se faire huer, insulter ou recevoir des projectiles. Sans surprise, et bien que la dernière fois qu’il se soit pris de la peinture sur la tronche c’était de la part de communistes ligériens, il a accusé la France Insoumise d’être à la manœuvre. En même temps, pourquoi se priver puisque dans la France de Macron on peut accuser LFI d’être derrière tout ce qui nous déplaît sur Terre. Sauf que voilà, s’il est vrai que Glucksmann n’est pas très bien accueilli dans les mouvements sociaux, il y a peut être des raisons plus objectives à cela, au hasard ses propres prises de positions et le bilan calamiteux du Parti socialiste en matière de droit de manifester.
Spécial recul des droits et libertés, violences policières, montée de l’extrême-droite…
« Tant pour les femmes que pour les hommes, ce sont les immigré·es et descendant·es d’immigré·es originaires du Maghreb, d’Afrique, de Turquie et du Moyen-Orient qui déclarent le plus nettement avoir fait l’expérience d’une injustice dans l’emploi liée à leur origine »
En France, trois jours après l’attentat raciste perpétré à Trappes et La Verrière […] le parquet national antiterroriste a ouvert une enquête pour assassinat terroriste. Avec la circonstance aggravante que cet acte a été commis « à raison de l’appartenance vraie ou supposée à une prétendue race, ethnie, ou une religion ».
Le suspect de l’attaque à Trappes, en région parisienne, a admis avoir « spécifiquement ciblé des personnes de type musulman, africain ou nord-africain », a indiqué jeudi 29 octobre le procureur national antiterroriste (Pnat), Olivier Christen. L’assaillant présumé, Kévin T., a été présenté à un juge dans la journée. Il a été mis en examen à Paris et écroué.
Une autre attaque raciste commise par Kevin T. Le 20 octobre, Ahmed* affirme avoir été agressé par un automobiliste alors qu’il faisait son plein d’essence dans une station-service de Levallois-Perret (Hauts-de-Seine). Il ne le savait pas, mais son agresseur s’apprêtait à commettre, trois jours plus tard, l’attentat de Trappes.
Après le meurtre de Pengo Bossio Wangi, 26 ans, à Trappes, ce texte dénonce la banalisation des discours racistes et la responsabilité des médias et du monde politique dans la montée de la haine.
« 2024 fut l’année de la désillusion », résume l’association SOS homophobie dans son 29e rapport sur les LGBTphobies. La victoire du Rassemblement national aux élections européennes et les législatives anticipées ont eu pour conséquence directe une libération de la parole haineuse.
La Commission des Lois a présenté, mercredi 21 octobre, un rapport sur une mission d’information lancée en début d’année sur l’avenir du maintien de l’ordre. Dedans, 30 propositions de restriction des libertés.
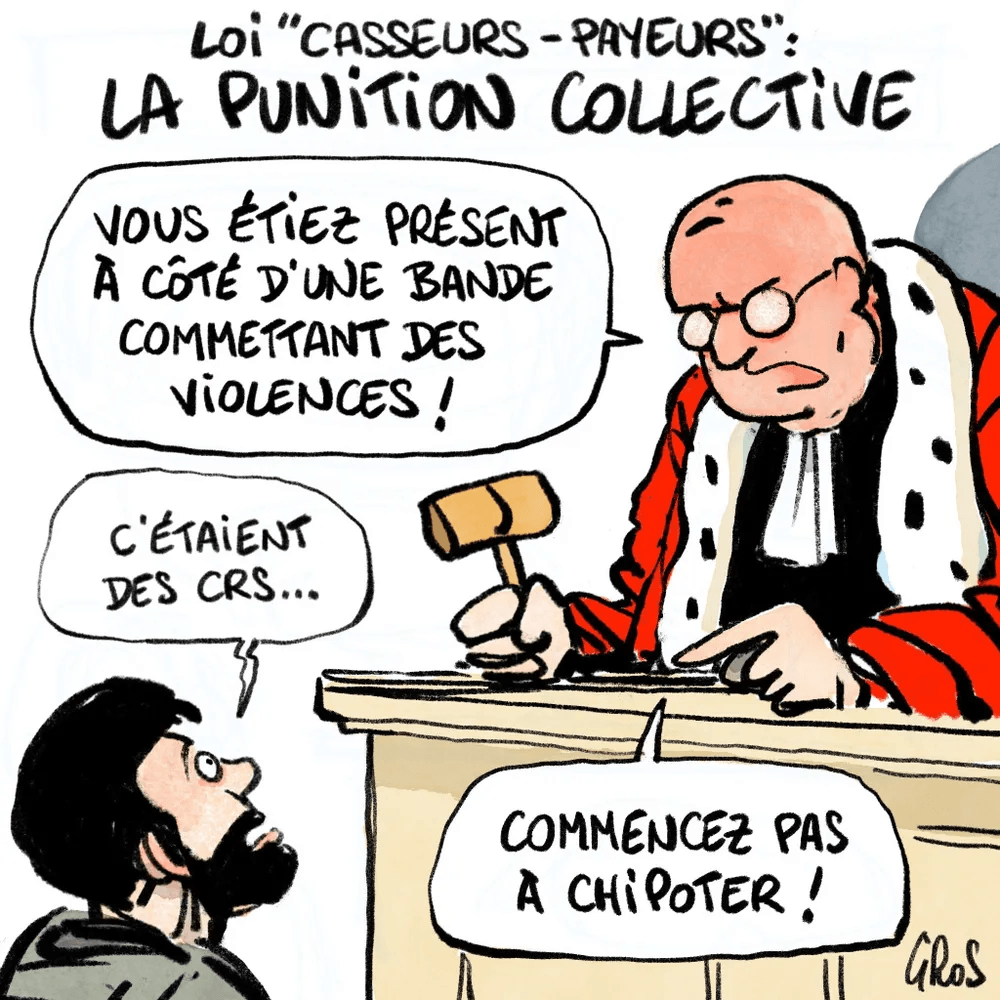
Le Sénat français a adopté et élargi, mercredi 28 octobre, le projet de loi dit « casseurs-payeurs » […] Un texte que le Premier ministre Sébastien Lecornu juge absolument indispensable, mais décrié notamment par la gauche qui dénonce des dispositifs « inconstitutionnels » et « attentatoires » à la liberté de manifester.
Depuis 2017, l’État a multiplié les marchés d’armement pour les forces de l’ordre. Grenades assourdissantes, lanceurs multicoups, munitions à 400 mètres, nouveaux blindés… Alors que les mutilations continuent et que les alertes internationales se succèdent.
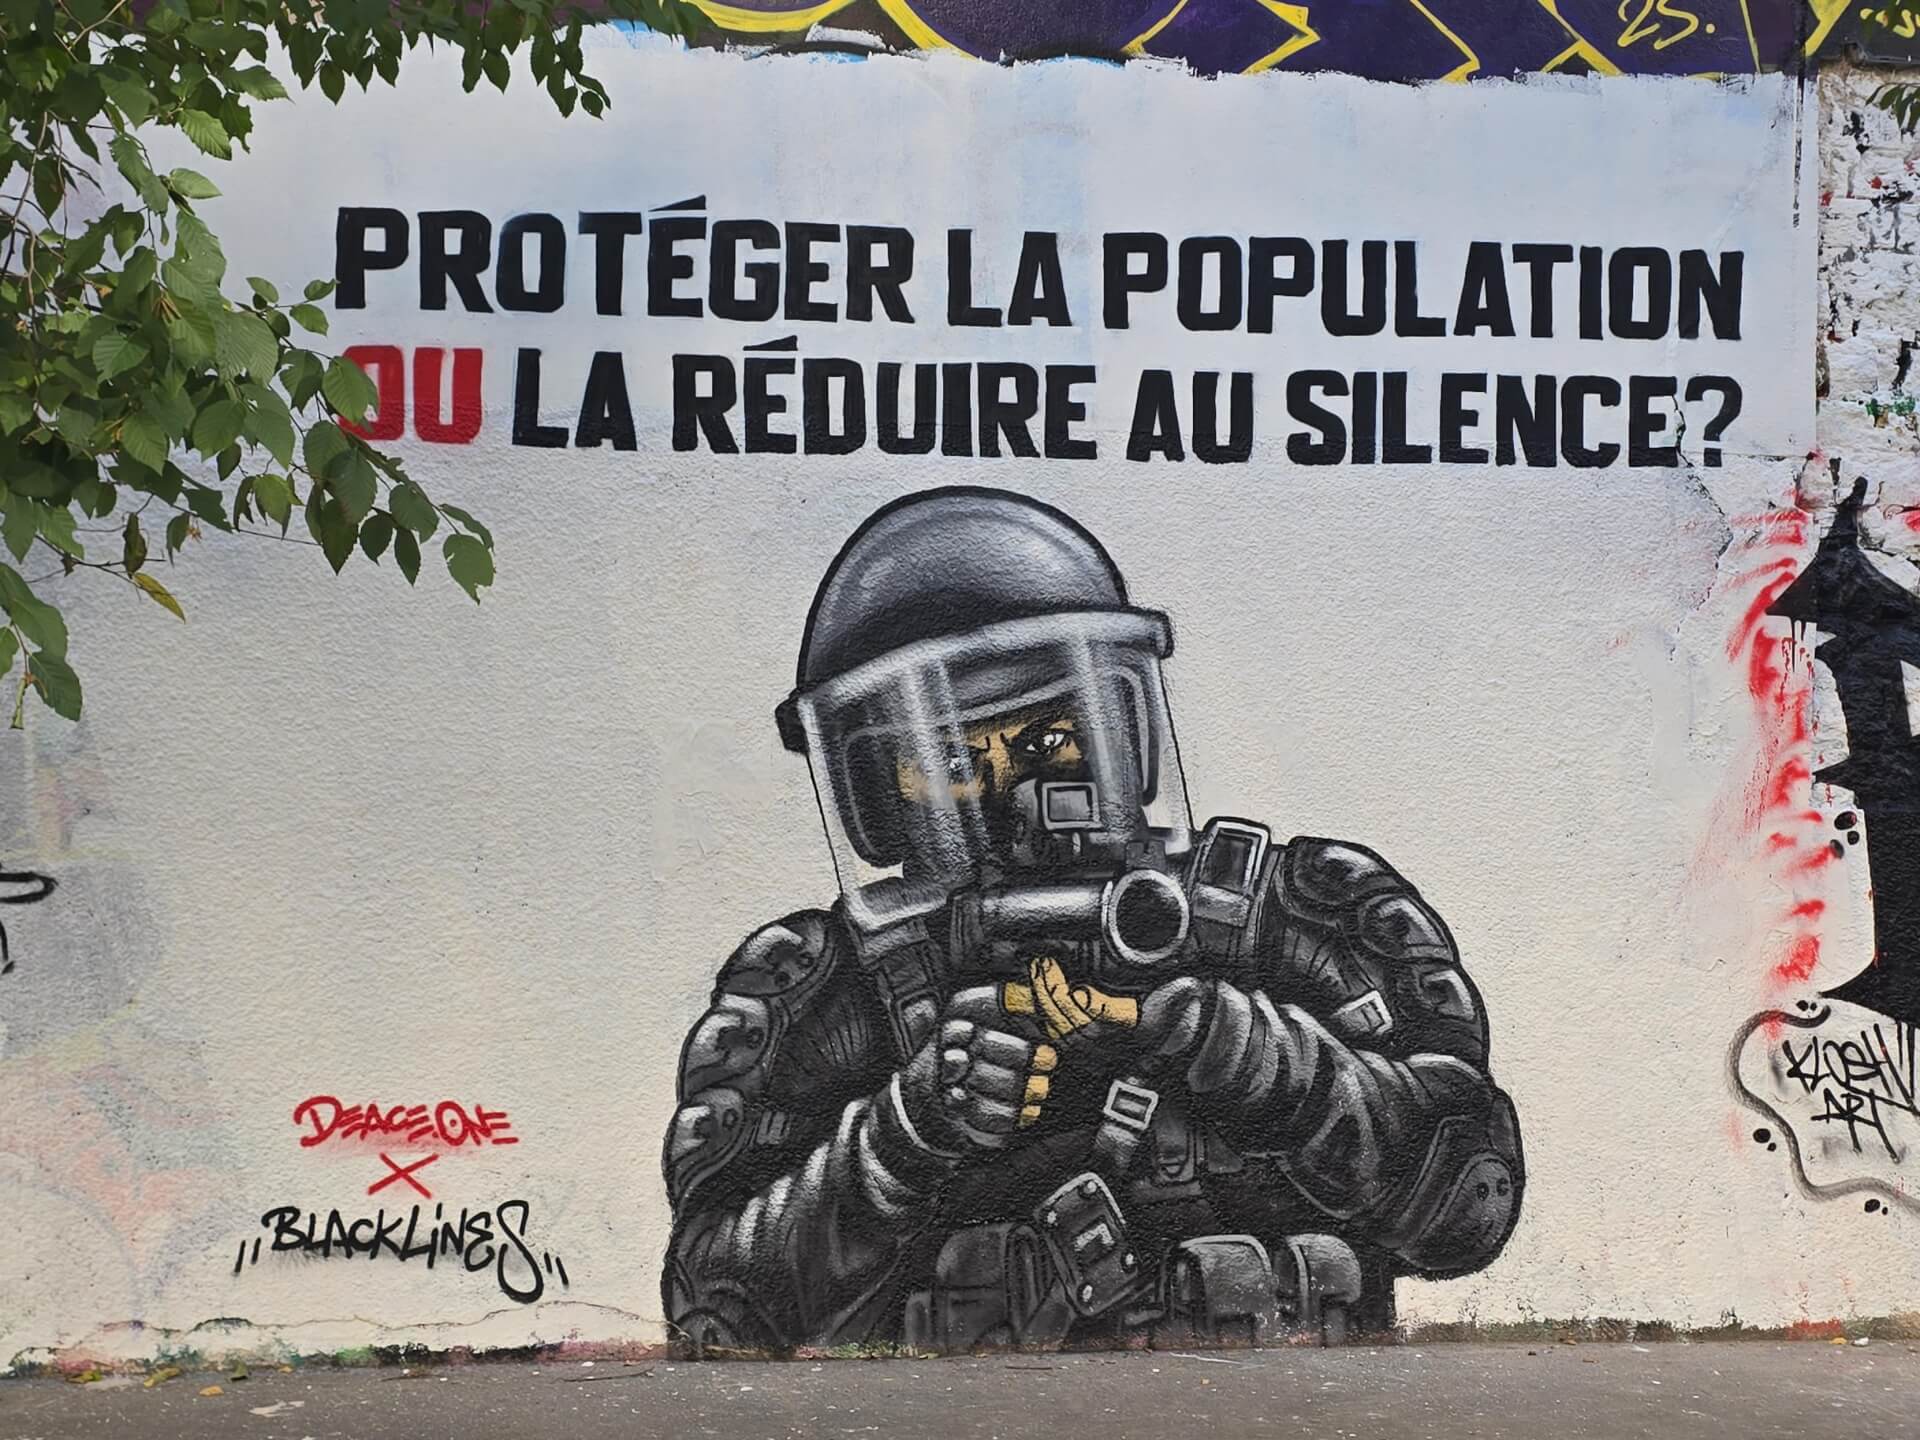
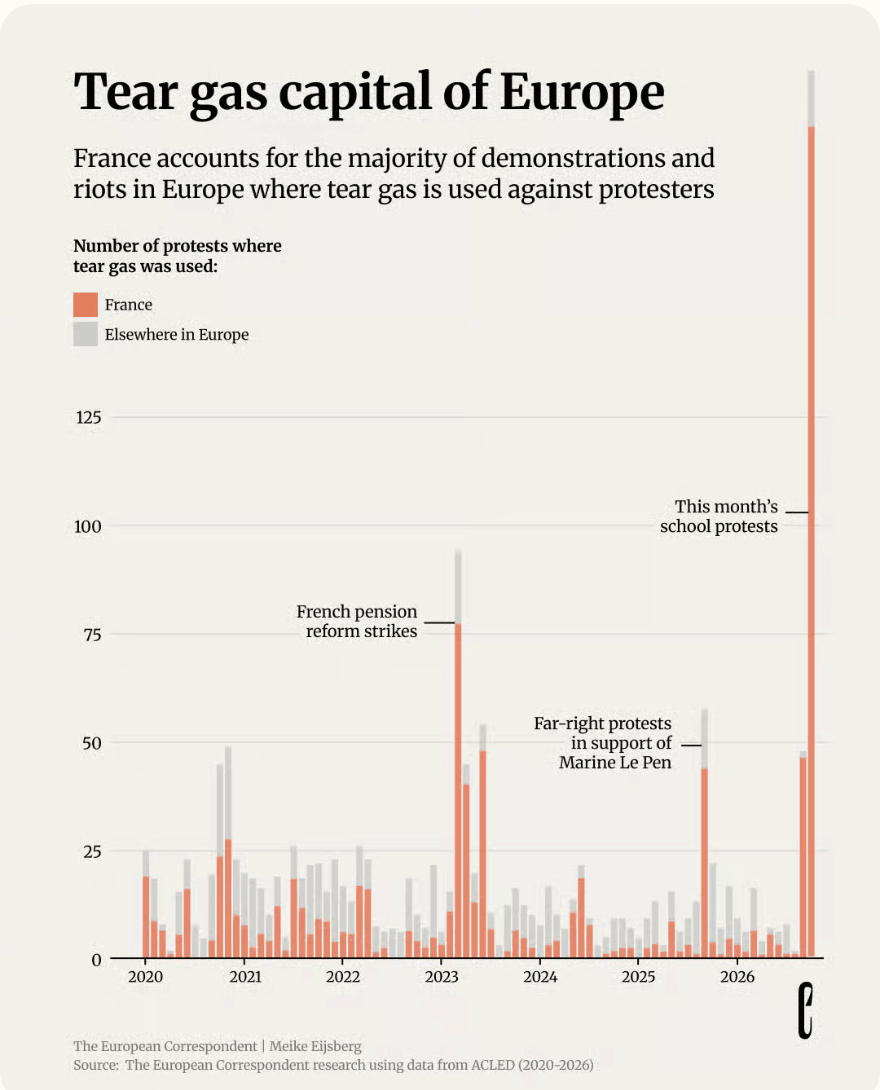
Nowhere has tear gas been used more than in France, the country that gave birth to it. According to data from Armed Conflict Location & Event Data, analysed by The European Correspondent, some 1,520 protests between 2020 and 2026 involved tear gas. More than half of these took place in France.
Comment appelle-t-on un pays dont le gouvernement veut bloquer l’accès aux réseaux sociaux pour l’ensemble de sa population ? Depuis la mobilisation du 17 octobre, les grandes plateformes sont dans le viseur de nos dirigeants.
Plaider-coupable en matière criminelle, réforme du régime des nullités et création d’un « sas de détention » arbitraire : le projet de loi sur la justice, porté par Darmanin, grignote toujours plus les droits de la défense. Entretien avec l’avocate Maude Guillemet, membre du Syndicat des avocats de France.
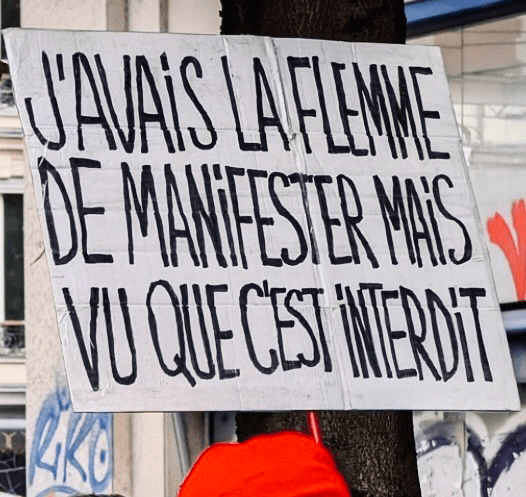
Après la manifestation massive du 17 octobre 2026, Emmanuel Macron a déclaré : « la recommandation générale, c’est qu’il n’y ait pas de manifestations dans les jours à venir ». Les interdictions de manifester s’enchaînent dans plusieurs villes pour la nouvelle mobilisation sociale du 24 octobre. Aux interdictions, s’ajoutent le maintien de couvre-feux et le déploiement de l’armée en « renfort » des forces de l’ordre. Et le droit de manifester dans tout ça ? Nous dénonçons une surenchère sécuritaire et de graves entraves au droit de manifester.
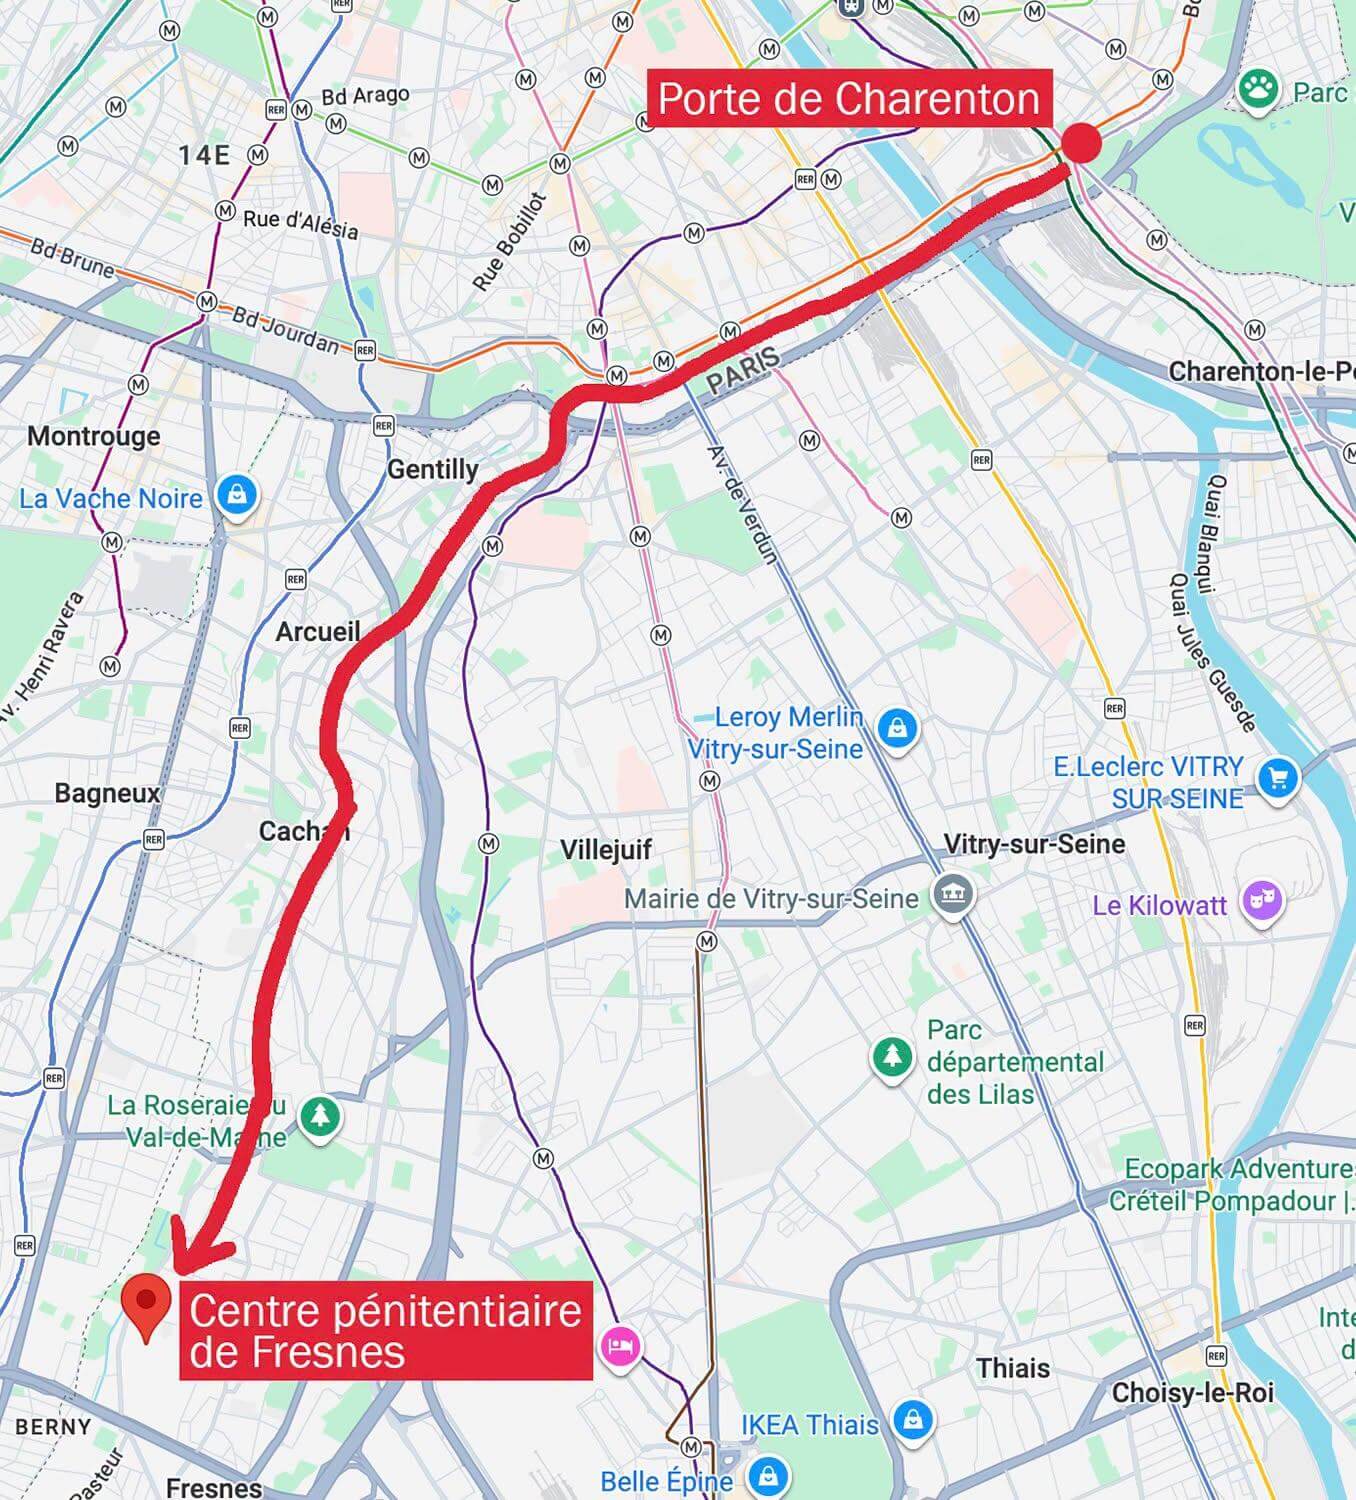
le parcours de la manifestation de l’intersyndicale à Paris n’aura pas lieu entre Bastille et Nation […] le Conseil d’État a finalement validé l’itinéraire entre porte de Bagnolet et porte de Charenton ce samedi 31 octobre. Les autorités se conforment ainsi à la volonté d’Emmanuel Macron, qui a indiqué plus tôt dans la semaine qu’il ne souhaitait plus voir de manifestations dans les centres-villes
Vidéos découpées image par image à l’appui, l’Observatoire des libertés publiques de Montpellier et la Ligue des droits de l’Homme ont présenté ce mercredi 28 octobre leur rapport […] Iels y décrivent un groupe « de type milice », lié selon eux à l’appel d’un influenceur fitness, qui frappe des manifestant·es puis circule librement au milieu des CRS
Peut-on accepter que des milices privées défilent et fassent régner la peur en toute impunité ? Dans plusieurs villes de France, ce samedi 24 octobre, des membres des forces de l’ordre ont répondu par l’affirmative à cette question.
Habib manifestait ce samedi 24 octobre place de Jaude lorsqu’il a filmé la chute d’une possible grenade au milieu de la foule. Alors que ses images font le tour des réseaux sociaux et qu’une enquête est ouverte sur la grave blessure d’un manifestant à la main, l’auteur de la vidéo virale témoigne de la violence de l’impact et des minutes qui ont suivi.
la couleur caractéristique du corps, orange vif, et les symboles en partie visibles sur les débris évoquent très largement une grenade GM2L, classée parmi les matériels de guerre par le Code de sécurité intérieure. Une arme […] destinée au maintien de l’ordre et qui produit un double effet, lacrymogène et assourdissant, de l’ordre de 160 décibels
Maïssa, 17 ans, a reçu une grenade lacrymogène dans l’œil le 17 octobre, alors qu’elle passait l’après-midi dans le centre-ville de Mulhouse avec ses amies. […] J’ai vu certains médias mentir sur l’heure pour dire que j’étais là-bas à 22 heures, alors qu’à cette heure-ci j’étais déjà au bloc, l’œil ouvert en deux, en train d’être opérée. Ils essaient de légitimer le fait que j’ai perdu mon œil, comme si je l’avais cherché. Un détail important, c’est que c’était avant 17 heures et qu’il n’y avait encore aucune casse : les magasins étaient intacts. J’étais juste là au mauvais moment.
Le gendarme touché par le cocktail Molotov a témoigné devant les chaînes d’information de la brûlure ressentie, de « la peau qui pique », de « la pluie » de projectiles divers jetés contre son unité par un groupe « déterminé ».
Seize personnes étrangères ont été enfermées au centre de rétention administrative de Vincennes après les dernières manifestations. Parmi elles, Stanislas*, 18 ans, étudiant de Paris 8, interpellé en marge de la mobilisation du 24 octobre. Ses avocats mandatés par la Legal Team Antiraciste dénoncent un « acharnement » qu’ils qualifient « d’illégal ».
La victime, identifiée comme Mauricio K., était un homme d’origine angolaise, installé en France depuis l’âge de 8 ans. Âge de 44 ans, il travaillait comme peintre[…]« Il ressort […] que les violences graves ont été commises lors de l’interpellation et potentiellement au sein du commissariat de police où il est décédé »
Plus de six ans après la mort de Cédric Chouviat, trois policiers doivent être jugés à partir de lundi au tribunal de Paris pour homicide involontaire à la suite d’un contrôle routier qui a dégénéré. La défense demande un report du procès et les avocats de la famille entendent plaider “l’incompétence” du tribunal, estimant que les faits relèvent de la cour d’assises.
plusieurs centaines de personnes se sont réunies dimanche 25 octobre à Aubervilliers. Organisée à l’initiative de l’Atch Academy, le club de MMA où s’entraînait le jeune homme, cette marche blanche a aussi été l’occasion de dénoncer la banalisation du racisme et la responsabilité du pouvoir politique et des médias.
Le sommet qui devait rassembler l’extrême droite identitaire européenne autour de ce concept raciste n’aura pas lieu, après de multiples interpellations politiques. La manifestation parisienne associée du 1er novembre a également été interdite.
La prestigieuse grande école parisienne, dédiée à l’enseignement et à la recherche, est occupée depuis le 19 octobre par ses propres étudiants, qui y ont lancé une « université populaire » malgré les réticences de la direction. Conférences, ateliers et cantine à prix libre rythment les journées, mais l’enjeu est ailleurs : attirer lycéens et travailleurs, bien au-delà de cet « écosystème privilégié ».
Une vidéo de France 3 Centre-Val de Loire a été détournée en chanson contre le Rassemblement national. Elle tourne partout sur les réseaux, et peut-être bientôt en manifestation.« On fait caca, caca, caca sur Bardella. On fait pipi, pipi, pipi sur les nazis. On fait popo, popo, popo sur les fachos. »
Enterrements à plus de 4 000 euros, contrats de prévoyance… Le capitalisme n’épargne rien, pas même la mort. Pour en sortir, un collectif défend une prise en charge intégrale des funérailles par la Sécu, et un véritable congé lié au deuil.
On est ravi·e·s d’annoncer le lancement de Black Onions, une nouvelle initiative visant à fournir une liste stable et régulièrement mise à jour de sites en .onion anarchistes et anti-autoritaires. Les sites en .onion sont des sites web accessibles avec le Navigateur Tor
Créée par le Mouvement de soutien aux défenseur·ses de l’environnement, une nouvelle plateforme répertorie les procès intentés aux militant·es écologistes pour faciliter le travail de leurs avocat·es. « L’idée est de recenser, pour chaque affaire, les chefs de prévention retenus, les décisions rendues, les peines prononcées, etc. Cette jurisprudence est précieuse pour nourrir le travail des avocats, mais jusqu’ici elle était difficilement accessible » […] Pour protéger les mis·es en cause, l’accès à Relaxes pour le vivant est actuellement restreint aux avocat·es et à leurs client·es.
Des internautes et créateurs de contenus affirment que des lives et vidéos tournés lors de la mobilisation du 24 octobre ont été supprimés par les plateformes. Ou que la visibilité de certains contenus a été intentionnellement réduite.
on October 16, Search Engine Land reported that Google confirmed it was starting to test ads for users with connected apps. Google says ads won’t be based “directly” on your photo library. Yet its help page says summaries and inferences from connected content may shape them. Advertisers don’t need your photo. What Google learns from it can be enough.
The Oversight Board is concerned by recurring enforcement failures in Meta’s election integrity efforts. From the removal of political activist accounts during protests in the U.S. ahead of the midterm elections to technical restrictions that hit the accounts of a presidential candidate in Brazil leading to allegations of electoral interference, it’s clear that Meta must do more to ensure that its enforcement practices during elections are transparent and consistent and that political speech is protected rather than stifled.
Employees at the parent group of Facebook and Instagram sought to discredit Jonathan Haidt, the social psychologist and author of The Anxious Generation, a book that helped tip the debate about online safety towards more stringent measures such as the under-16 ban in Australia.
Microsoft propose un nouveau plan de départs volontaires à environ 60 000 salariés aux États-Unis, au Canada, en Inde et au Royaume-Uni, a indiqué lundi le groupe à l’AFP, six mois après un premier dispositif du même type.
We were rather surprised to see an image resembling the Nextcloud logo being used by Microsoft to sovereign-wash their platform. Certainly, tens of thousands of public and private organizations look to Nextcloud for genuine sovereignty and control. […] Ministries in France and Austria are moving away from Microsoft, in Germany several states have canceled tens of thousands of licenses for their civil servants and the trend is not limited to Europe. In response, Microsoft has announced “digital sovereignty” over and over again. Microsoft’s approach to digital sovereignty is to confuse and complicate rather than address the underlying dependencies. Not under oath – then, suddenly, the firm has to admit they’d hand over European data in a heartbeat to the US government. But outside court, the company makes reassuring promises about customers keeping the keys, conveniently ignoring the limits of those safeguards.
Bluesky Is Blocking Links to a Major Leak of DHS Employee Records (wired.com) Bluesky tells WIRED it blocked links to a leaked archive of information on 41,000 ICE, CBP, and other DHS workers because it contains people’s contact information, shared without their authorization.
Les autorités refusent souvent aux Voyageurs l’accès à de nouveaux lieux d’accueil en leur opposant des arguments environnementaux : protection des sols, risques sanitaires, biodiversité. Ce sont des motifs possiblement légitimes, mais qui produisent des effets d’exclusion. […] La cartographie peut rendre visibles ces injustices, mais elle ne suffit pas à déplacer les rapports de pouvoir.
Nobody can buy RAM right now. SSDs are in a similar situation. Now, even spinning disks are hard to come by. Of course, GPU prices have been skyrocketing for some time. While geopolitics and supply chain issues compound the issue, the largest driver of demand is clear : the AI industry spinning up more and more compute to serve their oracles. Our inability to buy computing power, while not necessarily the AI companies’ direct objective, is absolutely a happy outcome for their bosom buddies, cloud service providers.
The auguries are raining down hard. Think or Sink. Comply or Die. Look Up or be Left Out. And so, with these not-so-gentle threats, it has come to pass that the Age of AI – Actual Idiocy, Actual Super Idiocy, Recursive Snowballing-Idiocy – is upon us. Heck, I’ve already used two dashes in this opening paragraph. That, as they say, is a tell. So, perhaps I haven’t written this essay at all. You’d have to use an AI app to check if it’s actually AI, and whether I’m really, or not really, or only partially me. You can no longer use your instincts. You have to use the App.[…] Remember how, in Thailand and Indonesia, the ocean drew back from the coastline ? People ran out to marvel at the miles of pristine new beach that suddenly emerged, not realising that, far out at sea, a wall of water was building up and would come crashing over them. We’re in that moment now. A towering wall of stupidity is about to inundate us.
Une étude révèle que les cartes de population sous-estimeraient le nombre d’habitant·es des zones rurales. Ce qui aurait des conséquences sur les plans de gestion des catastrophes.
Pour la première fois depuis le début du mouvement, le gouvernement a enfin annoncé des mesures concrètes pour les lycéens, ce lundi 26 octobre. Mais celles-ci restent très loin des attentes de ces derniers
À Rouen, Montpellier, Nice, Nancy, Lyon, Clermont-Ferrand, mais aussi Tours, Lorient, Dijon, ou encore Caen, toutes les nuances de fafs ont défilé, intimidé, voire attaqué des manifestant·es. Le tout, parfois, sous le regard bienveillant de la police.
Un·e lycéen·ne sur quatre travaille pour gagner de l’argent. Cette proportion est d’autant plus considérable que l’expérience salariée des élèves est largement un angle mort pour les équipes éducatives. Dans certaines filières, comme la voie professionnelle, c’est un tiers des élèves qui travaille.
Encore privé de Nobel de la paix, Donald Trump avait traité la Norvège de « pays de chiottes ». Visit Norway lui a répondu en vantant ses toilettes publiques.
EMACS first ran on the early video terminals at the MIT Artificial Intelligence Laboratory in 1976, but its core concepts were so powerful that it was rewritten for many operating systems in the decades that followed. Apple even distributed it with Mac OS X. Beyond that, the software-sharing community that started around EMACS helped give rise to the modern-day free software movement and the GNU/Linux operating system.
ActivityPub became a W3C Recommendation on January 23, 2018, published by the Social Web Working Group. Its lead author and co-editor was Christine Lemmer-Webber, who spent most of the previous three years on it and described the day it shipped as a mix of elation, relief, and burnout.