Libre à vous !, l’émission de l’April, l’association de promotion et de défense du logiciel libre.
Prenez le contrôle de vos libertés informatiques, découvrez les enjeux et l’actualité du libre.
Au programme de la 288e émission :
Sujet principal : Parcours libriste de Julie Rymer ( interview d’une seule personne pour parler de son parcours personnel et professionnel) de BIRU
la chronique Que libérer d’autre que du logiciel avec Antanak » intitulée « Jeunes et autodéfense numérique »
la chronique Numérique, libertés et droits humains de Maryse Artiguelong intitulée « Ados et médias sociaux, l’interdiction ? »
Quoi de Libre ? Actualités et annonces concernant l'April et le monde du Libre
Cette revue de presse sur Internet fait partie du
travail de veille mené par l’April dans le cadre de son
action de défense et de promotion du logiciel libre. Les
positions exposées dans les articles sont celles de leurs
auteurs et ne rejoignent pas forcément celles de
l’April.
Le débat secoue la communauté du libre
depuis des mois: faut-il accepter le code
généré par IA ? Pour certains, c’est une
trahison de l’esprit même du libre. Pour
d’autres, ce n’est pas un problème. Pour
Linus Torvalds, il n’y a vraiment aucun
problème, mais à une condition. Au point de
se mettre une nouvelle fois en colère.
Sur le périmètre européen, les
participants au sondage annuel de la
Fondation Linux considèrent de moins en moins
l’open source comme levier de réduction des
coûts.
Les autorités néerlandaises ont gelé le
déploiement de la suite bureautique
américaine dans leurs administrations
fiscales et douanières. Ce revirement massif
s’articule autour du projet DAWO, un
environnement de travail basé sur
l’écosystème Linux, visant à garantir une
indépendance technologique totale face aux
ingérences étrangères.
J'ai pas mal de déplacements pro en ce moment, et comme je suis sur plein de projets en même temps, c'est un peu relou. Parce que tout ne tourne pas uniquement sur mon ordi portable. J'ai des traitements un peu plus lourds qui tournent par exemple sur mon Mac Studio et faut dire que je lui en fais vraiment voir de toutes les couleurs à celui-là...
La plupart du temps, j'arrive heureusement à tout gérer à distance en me connectant en SSH à l'ordinateur via mon VPN privé (ça me permet d'avoir toutes mes machines sur le même réseau local virtuel comme ça c'est chiffré et sécurisé) mais il arrive parfois que je doive cliquer sur un bouton ou taper un mot de passe via l'interface de macOS.
Jusqu'à présent pour ce genre de choses, j'utilisais donc l'application Partage d'Écran fournie par Apple, mais je ne sais pas vous, chez moi ça lag furieusement et c'est vraiment pas pratique à utiliser. Bref, j'aime pas.
Je me suis donc rabattu sur des Real VNC et compagnie, mais pareil, ce n'est pas un protocole et des clients que je trouve très efficaces. Et j'avais pas envie non plus de payer un peu au pif une app présentée comme meilleure comme celle-ci d'Apple pour voir ce que ça donne :
Ça s'appelle Korben Remote Desktop et ça fonctionne en deux parties. On a d'un côté un petit agent sur l'ordi à contrôler, qui demande juste les autorisations système "Enregistrement de l'écran" et "Accessibilité" (sans oublier la fonctionnalité de Session à distance activée dans Partage, pour le tunnel SSH au niveau des réglages de macOS), et de l'autre côté le client sur le Mac que vous avez sous les yeux. Les deux se parlent ensuite à travers un tunnel SSH chiffré, sur votre réseau local ou votre VPN privé, sans passer par aucun serveur chez moi ni ailleurs puisque l'appli refuse carrément les adresses IP publiques pour des questions de sécurité.
Voici tout ce que j'ai mis en place dans cette application :
Une image fluide, jusqu'en 4K. Capture ScreenCaptureKit, encodage HEVC ou H.264 par la puce du Mac, transport UDP chiffré avec de la parité Reed-Solomon pour encaisser les paquets perdus. Qualité au choix (Automatique, 720p, 1080p, 4K ou Native) et cadence de 30, 60 ou 120 images par seconde.
Un Wi-Fi qui coupe n'est plus un drame. Une micro-coupure est traitée comme un retard et pas comme une perte, et trois priorités de présentation (Réactif, Équilibré, Fluide) règlent le tampon selon que vous voulez la latence la plus basse ou aucun gel d'image.
Le son aussi. Le son système du Mac distant arrive au format Opus, et si y'a pas de son, aucune bande passante n'est consommée pour ça.
Souris, clavier et raccourcis. Défilement précis, boutons latéraux compris, et les raccourcis partent au Mac distant tant qu'il a le clavier (⌘C copie là-bas, pas chez vous). Ceux du client sont donc basculés en ⌃⌥⌘ pour ne pas leur marcher dessus.
Un mode jeu. Capturer la souris (⌃⌥⌘G) cache le curseur, envoie le mouvement brut sans le bloquer aux bords de l'image et passe le clavier en touches physiques, donc W reste la touche W quelle que soit la disposition. Les manettes passent aussi, en expérimental.
Tous les écrans. Vous passez d'un écran à l'autre, ou vous les affichez tous à la fois (⌃⌥⌘A), rangés comme sur le Mac distant, le pointeur passe de l'un à l'autre et une fenêtre se tire d'un écran à l'autre. Un écran branché ou débranché pendant la session apparaît ou disparaît tout seul.
Zoom et plein écran. Un zoom comme celui de macOS (pincement à partir du curseur, déplacement à deux doigts, double toucher) et un plein écran système dont la barre d'outils se range.
Les fenêtres des apps distantes, chez vous. Une fenêtre d'une application du Mac distant (un Terminal du Studio, par exemple) peut s'ouvrir comme une fenêtre indépendant sur votre Mac. Vous la déplacez, la redimensionnez, vous tapez et cliquez dedans, et c'est l'application distante qui répond. Quand elle a accès au clavier, la barre des menus de votre Mac affiche même les menus de cette application distante, et un clic droit y ouvre le vrai menu contextuel du Mac distant.
Fichiers et presse-papiers. Presse-papiers texte partagé, transfert de fichiers dans les deux sens, y compris en glisser-déposer vers et depuis le Finder distant. Un transfert interrompu peut également reprendre sans tout recommencer. Les fichiers reçus sont ensuite mis en quarantaine, comme n'importe quel téléchargement.
Reconnexion automatique. Si le lien tombe, l'image se grise et le client réessaie jusqu'à ce que vous l'arrêtiez, en gardant vos fenêtres déportées. Et si aucune session n'est ouverte sur le Mac distant (après un redémarrage, par exemple), l'appli vous propose alors d'ouvrir le Partage d'écran d'Apple pour taper votre mot de passe, puis reprend la main dès que l'agent est prêt (J'ai pas d'autre choix que de faire comme ça).
Un Mac qui ne montre rien pendant que vous bossez dessus. Durant une session, l'écran du Mac distant est noir pour quelqu'un qui passerait devant, son clavier et sa souris sont bloqués et ses haut-parleurs sont coupés (le son, lui, continue d'arriver chez vous). À la déconnexion, l'agent demande au lecteur multimédia de se mettre en pause (s'il peut le faire) et verrouille la session, par défaut.
Un accès depuis un simple navigateur. L'agent peut aussi ouvrir un accès web, à démarrer explicitement dans sa fenêtre. Vous copiez un lien à usage unique valable quinze minutes, vous l'ouvrez dans Safari ou Chrome sur votre réseau privé, vous comparez l'empreinte du certificat avec celle affichée par l'agent, et vous retrouvez l'écran, le son, le zoom et le contrôle sans rien installer. Les fichiers et les fenêtres séparées restent réservés au client Mac.
Sécurisé par défaut. Tunnel SSH obligatoire pour le client natif (votre compte SSH est la clé, aucun compte à créer nulle part), TLS avec échange de clés ECDHE et ChaCha20-Poly1305 pour le lien de contrôle, AES-256-GCM pour l'image et le son, adresses publiques refusées, et un seul viewer à la fois (le deuxième doit demander la place au premier, qui répond oui ou non).
Une vraie app Mac. Barre latérale avec vos Macs, barre d'outils native, fenêtre Réglages, menus complets, mode sombre, français ou anglais selon la langue du système, et les Macs du réseau qui ont la session à distance activée sont trouvés tout seuls par Bonjour. Les statistiques du flux (⌃⌥⌘I) donnent la latence, la gigue, le tampon et les pertes, et une "liaison économe" allège tout d'un coup pour un réseau lent ou compté.
Ce que ça ne fait pas encore par contre, c'est pas de réveil à distance, pas de déverrouillage FileVault après un redémarrage à froid (prévu sur macOS 26, mais pas encore validé), les gestes du trackpad comme la rotation ou le balayage à trois doigts ne passent pas, et le verrouillage des majuscules reste celui du Mac distant. Il faut macOS 14 minimum des deux côtés, et les deux applications sont universelles, Apple Silicon comme Intel (testées sur Apple Silicon, l'Intel et macOS 14 restent à valider).
Maintenant pour pour l'utiliser tous les jours, ce que je peux vous dire c'est que ça marche très bien. Maintenant, j'ai pas eu d'autres testeurs que moi-même pour le moment mais ça fait tout ce dont j'ai besoin.
Et je me suis payé le luxe également d'adapter le code (en version ultra alpha, j'ai pas encore assez testé ça) pour Windows et Linux. Et l'application iOS est également sur les rails.
Maintenant, comme d'hab, j'ai essayé de la mettre sur l'App Store d'Apple mais ils sont tellement casse couilles que je ne sais pas si j'y arriverai. Mais peu importe, je me suis dit que ça vous servirait alors je vous ai fait un petit site ici pour télécharger mon app :
remotedesktop.korben.info
.
C'est 100% gratuit, y'a aucune télémétrie ni pub dedans et je n'ai pas de plan de carrière avec ce logiciel si ce n'est de l'améliorer par petites touches au fil du temps. Je l'ai créé pour mes besoins et je me suis dit que ce serait dommage de ne pas vous en faire profiter, c'est tout.
Voilà, donc n'hésitez pas à tester. C'est conçu pour macOS mais j'ai décliné ça pour Windows et Linux (je le redis, c'est de l'alpha pour Win et Linux) afin que chaque client puisse prendre le contrôle de n'importe quelle machine peu importe son système d'exploitation.
J'sais pas si vous avez suivi,
mais dès janvier 2027
, ce gros nul de Gmail ne saura plus aller chercher le courrier de vos autres boîtes via POP3, et encore moins vous laisser envoyer des mails depuis leurs adresses. De mon point de vue, c'est une sacrée régression...
Alors j'ai cherché une solution pour amortir le choc et je suis tombé sur
plMail
, un client mail que vous hébergez vous-même sur votre propre serveur / NAS qui n'est pas un serveur de messagerie (puisqu'il ne reçoit rien et n'héberge pas votre domaine) mais un formidable outil qui se connecte à vos boîtes existantes (IMAP, Gmail, Outlook), les synchronise dans une base PostgreSQL chez vous et vous affiche vos emails dans une seule et même boîte de réception, avec une recherche unifiée et la possibilité de mettre des tags...etc.
C'est vachement plus sympa que de se config je ne sais combien de boîtes dans Apple Mail ou Thunderbird et le moteur de recherche est assez puissant avec également la possibilité de faire des filtres, des alias ainsi qu'un agenda synchronisé avec Google, Microsoft et CalDAV.
Il y a aussi un modèle de langage (inactif de base) permettant de résumer un fil ou de chercher un truc en fonction de son sens.
Ce modèle, c'est à vous de le fournir, en indiquant à plMail l'adresse d'un Ollama qui tourne sur votre réseau ou de n'importe quel service compatible OpenAI. Et en plus du résumé et de la recherche par le sens, il sait rédiger des brouillons de réponse et trier votre courrier dans des onglets, chacune de ces quatre fonctions s'activant séparément.
Côté pièces jointes, plMail sait aussi aller chercher un fichier ou en ranger un dans Nextcloud, Immich, Paperless-ngx, Google Drive, Google Photos, OneDrive ou Dropbox. Et pour sécuriser l'accès, vous avez la double authentification, et la connexion via Authentik, Keycloak ou n'importe quel fournisseur OpenID Connect. Et l'interface est traduite en français.
Maintenant, pour brancher Gmail, il faut d'abord enregistrer une application OAuth dans la console Google Cloud, ce qui n'est pas forcément super simple pour tout le monde (tout est cependant très bien expliqué dans le doc). Par contre, un compte IMAP classique, lui, s'ajoute très rapidement dans le menu Settings > Mail accounts.
Après niveau mobile, c'est pas encore ça puisque même s'il y a bien une appli iPhone / Android, faudra compiler celle pour iPhone vous-même (
l'APK Android
, lui, est fourni). De plus, côté serveur, marquer un message lu dans plMail le marque lu sur le serveur sans que l'inverse ne soit possible. Donc vaut mieux ne lire vos boîtes QUE dans plMail. Hé oui c'est un projet encore un peu jeune, c'est vrai.
En attendant mieux, sachez que plMail parle JMAP, donc un client mail compatible peut s'y brancher avec un mot de passe d'application généré dans Settings > App passwords. Et c'est aussi une PWA, ce qui permet à votre navigateur de l'installer comme une appli et de vous notifier des nouveaux mails même quand l'onglet est fermé, à condition d'avoir généré les clés VAPID du serveur (la doc explique comment).
Pour l'installer, il vous faut Docker :
git clone https://github.com/karatektus/pl_mail.git
cd pl_mail
docker compose up -d
Vous ouvrez ensuite le localhost ou votre NAS en https, vous créez votre compte et vous acceptez une fois pour toutes l'avertissement du certificat auto-signé. Sur TrueNAS, sachez que l'appli est dans leur catalogue.
Après pour sauvegarder les datas de PlMail, conservez bien ces 2 choses séparément : D'un côté la base PostgreSQL et de l'autre, le fichier var/secrets/generated.env, qui contient la clé des mots de passe de vos boîtes.
Keepsweeper
, c'est la célèbre grille toute grise du Démineur de Windows, qui sous ses cases numérotées ne cache pas des mines mais tout un royaume à faire évoluer en temps réel. Ce jeu est signé Michael Flarup, un designer danois à qui on doit aussi les App Icon Books, qui m'a écrit après être passé sur
mon article consacré à UnDUNE II
.
Le principe de Keepsweeper ne dépaysera pas les emplois fictifs sous Windows que vous êtes, puisque chaque chiffre compte ce qui se cache dans les 8 cases alentour, diagonales comprises. Seulement ici, c'est la couleur qui indique ce qui se passe... Si c'est doré, c'est un trésor, si c'est bleu, c'est un repaire d'ennemis qui peut abriter des gobelins ou un troll, et si c'est rouge, alors là, aïe aïe aïe, c'est un repaire de DRAGONS !!! Et bien sûr, le chiffre baisse quand vous détruisez ce qu'il comptabilise ou que vous vous emparez de son trésor.
Par contre, ce n'est pas à vous de retournez les cases. En bon roi, vous désignez celles à creuser et ce sont vos ouvriers qui s'en occuperont. Les soldats quand à eux, défendront les alentours, et quand un repaire apparaîtra, vous pourrez les envoyer le détruire en 1 clic. La seule règle à vraiment respecter c'est de protéger absolument votre Donjon "quoiqu'il en coûte" comme dirait notre pervers narcissique national, car le perdre mettrait alors immédiatement fin à la partie.
Les chiffres bleus, dorés et rouges autour du Donjon, pendant qu'un ouvrier creuse la case encadrée
Et ce que vous déterrez servira ensuite à bâtir des fermes, des maisons et des défenses, avec des bâtiments qui pourront se "soutenir" les uns les autres. Par exemple les moulins soutiennent les fermes, les forges équipent les soldats et les chapelles permettent de garder l'armée debout. C'est fou de se dire que tout ce gameplay tient dans une stupide fenêtre de Démineur avec ses boutons en relief qui sentent bon le Windows 95.
Côté contenu, il y a pour le moment 4 quêtes, dont une chasse au dragon, des expéditions aléatoires dans les Terres sauvages, et un Siège où il faut tenir face à des vagues d'ennemis toujours plus nombreux. Ensuite, les Sceaux royaux gagnés en route débloqueront des bâtiments, des améliorations et des récompenses permanentes qui vous serviront pour les parties suivantes.
Sachez également que vous pouvez jouer en solo bien sûr (et donc mettre en pause pour cogiter quand ça devient chaud) mais aussi jouer en ligne de deux à quatre joueur, et même fabriquer ses propres cartes dans l'éditeur.
Sur iPhone et iPad l'app est gratuit pour les 2 premiers niveau de chaque quête et après faudra débourser un peu moins de 6 euros pour acheter le jeu (c'est un achat unique, y'a pas d'abonnement à la con). Et bonne nouvelle, la version web quand à elle est entièrement gratuite ! Le jeu existe aussi sur Android, une version Steam est annoncée pour bientôt !
Merci à Michael pour le partage, et bonne chasse au dragon à tous !
Si vous avez des potes qui vous envoient des liens Spotify trop cools toute la journée alors que vous écoutez tout sur Deezer (ou l'inverse), bah c'est chiant votre vie. Faut copier le titre, ouvrir votre appli, le chercher...etc.
Heureusement, il existe
Music Bridge
, une extension pour le navigateur signée Simon Duhem (un ancien de Deezer) qui vous permet d'éviter de faire tout ce bordel en ouvrant directement la bonne chanson dans votre application musicale à vous.
Une fois Music Bridge installé, vous réglez votre service favori une fois pour toutes dans les options, et ensuite chaque page de morceau ou d'album ouverte ailleurs vous renvoie automatiquement vers son équivalent chez vous.
Deezer, Spotify, Apple Music, YouTube Music, Amazon Music, Tidal et Pandora se renvoient ainsi la balle dans n'importe quel sens, et YouTube ou SoundCloud peuvent également servir de destination. Et bien sûr si le morceau n'existe pas dans votre catalogue parce que c'est trop niche, bah vous restez sur la page d'origine avec un petit message qui vous prévient.
Maintenant pour ceux qui préfèrent l'appli de bureau plutôt que l'extension navigateur, une option permet également de lancer la musique directement dedans pour Deezer, Spotify et Apple Music, sous Windows et macOS, et une autre s'occupe de refermer l'onglet resté ouvert 5 secondes après l'ouverture de l'appli. Cochez juste "Toujours autoriser" la première fois que le navigateur vous demande s'il peut ouvrir l'appli, sinon l'onglet se fermera avant d'avoir eu votre réponse.
Après, il y a encore quelques trous dans la raquette... Par exemple, il n'y a pas de conversion pour les artistes ou pour les playlists. Et sur Android, quand l'appli de l'autre plateforme est installée, c'est elle qui récupère ses liens avant même que le navigateur ne les voie, et ça malheureusement, l'extension n'y peut rien.
Maintenant, pour retrouver le bon morceau, l'extension envoie l'adresse de la page ainsi que la plateforme de destination choisie à un petit service web que Simon hébergé chez Cloudflare, qui interroge l'API d'
Odesli
(le moteur de song.link) pour faire le matching.
En ce moment c'est la Cybersecurity Awareness Week, la semaine de l'année où tout le monde vous ressort les mêmes conseils de sécurité depuis 15 ans. Changez vos mots de passe. Activez la 2FA. Ne cliquez pas sur les liens suspects. Merci, on avait compris.
Sauf qu'il y a un truc dont on parle beaucoup moins, et pourtant c'est probablement un des chantiers les plus importants. Celui de gérer tout ce que les data brokers savent de vous. Pas vos mots de passe, hein, je parle de votre nom, votre adresse, votre téléphone, votre date de naissance, vos revenus supposés, vos centres d'intérêt, vos achats sur le web & co. Le tout empaqueté en un seul joli profil revendu au plus offrant, sans que vous n'ayez jamais rien signé.
Et
une étude qu'Incogni vient de publier
montre que vous le savez très bien, d'ailleurs. Après avoir effectué un sondage auprès d'un millier d'internautes, les chiffres sont vraiment assez clairs : plus d'une personne sur deux (52% pour être exact) est convaincue que ses données finiront exposées dans une fuite. Même que 63% disent que cette perspective les rend anxieux (ne vous inquiétez pas, ça va bien se passer lol). Autant dire qu'on n'est pas loin de la résignation généralisée. Ce qui doit encore être pire chez nous, pauvres petits Français, qui savons que tous nos sites gouvernementaux et sites sensibles (mutuelles & co) leakent aussi souvent qu'il y a de l'orage. Alors oui, moi aussi ça me rend nerveux. Mais se résigner, non merci, pas de ça chez tonton Korben.
"J'ai déjà partagé trop d'infos de toute façon"
C'est le 2e gros constat de l'étude : 1 personne sur 2 regrette d'avoir partagé des informations personnelles en ligne. Chez les femmes de la Gen Z, ça monte même à 61%. Et c'est le drame classique de l'ère numérique, ce que vous postez (ou confiez à un formulaire) à 17 ans pourra encore vous suivre à 40. Les données, ça ne s'oublie pas, ça se recoupe, se revend, se ressuscite.
Ajoutez à ça le flot de slop IA qui inonde les résultats de recherche et vous obtenez des personnes qui disent avoir du mal à savoir ce qui est réel en ligne. Et plus vous êtes vieux plus le doute règne. Au final on se retrouve avec un internet où plus personne ne fait vraiment confiance à rien. Un quart des répondants déclarent vouloir passer significativement moins de temps en ligne à cause de tout ce contenu généré à la chaîne. Tendance entérinée par le fait que 6 internautes sur 10 ont déjà supprimé au moins un compte de réseau social ou de messagerie à cause de la surcharge mentale, du stress, de l'anxiété ou des problèmes de vie privée.
Bref, les gens sont crevés, exposés, voire un peu dégoûtés. Mais voilà le paradoxe que l'étude met aussi en lumière : 1/3 paieraient pour accéder à un internet sans tracking ni algorithmes. Chiffre qui grimpe autour des 40% chez les hauts revenus, mais qui chute à 22% chez les plus modestes. Traduction : la vie privée devient un produit de luxe.
Faire faire le sale boulot à votre place
Incogni
fait exactement ce que personne n'a envie de faire à la main tout seul dans son coin. La première étape sera de lui renseigner quelques infos perso que vous trouvez trop sensibles (votre nom, prénom, adresse, email). Vous signez ensuite une procuration numérique et le service commence quasi de suite à envoyer les demandes de suppression. Le processus prend réellement moins de 10 minutes. Bien loin des heures qu'il faudrait pour tout faire soi-même. Et pour donner un peu de poids aux demandes il s'appuie sur les réglementations (RGPD, CCPA et textes équivalents pour le Canada).
Parce que oui, vous avez déjà en votre pouvoir le droit légal de demander la suppression de vos données et ça auprès de n'importe qui. Le vrai souci c'est d'exercer ce droit vous-même. Parce que concrètement ça représente des dizaines d'heures de recherches pour trouver les brokers, remplir des formulaires ou envoyer des mails, effectuer un suivi, lancer des relances, etc. Et faire ça pour chaque broker ? Pfffff on a tous autre chose à faire de nos précieuses heures. L'outil d'Incogni prend votre droit théorique et en fait un droit exercé, et surtout il le fait en continu. Après une première vague d'envois, comptez 30 à 45 jours pour les réponses (et oui, les brokers ont des délais légaux aussi). Ensuite le service scannera à nouveau les mêmes acteurs tous les 2 à 3 mois et renverra des demandes si vos données n'ont pas encore été supprimées. Ou si elles ont déjà fait leur grand retour. Parce que oui, parfois elles reviennent. C'est le principe même du jeu, car les brokers "re-scrapent" ou rachètent des bases en permanence.
Vous pourrez suivre tout ça via votre tableau de bord. Tout est indiqué de manière visuelle : les demandes envoyées, en cours, terminées, mais aussi les brokers placés en suppression (c'est-à-dire ceux à qui on a dit de ne plus jamais vous réimporter). Et si vous voulez plus d'assurance, des tests indépendants confirment le sérieux du processus. Je l'ai vu avec mon utilisation personnelle et l'équipe de Security.org a vu plus de 100 profils retirés en deux semaines de test. Et tout a été audité par des cabinets comme Deloitte (août 2025). Ce qui est déjà mieux que rien dans une industrie où tout repose habituellement sur du "faites-nous confiance, on est sympas".
Le mode sniper
Un truc que j'aime beaucoup avec l'offre Unlimited c'est que vous pouvez pointer du doigt un site précis qui expose vos données. Que ce soit un annuaire de recherche de personnes, une base obscure où traîne votre numéro, peu importe. Il suffit d'envoyer l'URL au service qui va s'en occuper. Et il n'y a pas de limite au nombre de requêtes possible. C'est le mode sniper pour les cas que la liste standard ne couvre pas.
Et pendant qu'on y est, conseil perso que je vous ai déjà donné et que je remets ici : créez une alerte Google sur votre nom. Vous serez étonné (voire horrifié) de ce qui traîne. Chaque fois que vous tombez sur une fiche qui vous concerne, vous la filez à
Incogni
et vous passez à autre chose.
Petite parenthèse honnêteté, comme d'habitude, pour vous dire qu'Incogni n'est pas une baguette magique. Ça ne va pas aller effacer vos infos jusque dans les registres publics, les dossiers judiciaires et ne va pas aller effacer vos propres posts sur les réseaux. Il ne va pas non plus aller modifier directement les résultats sur les moteurs de recherche & co. Par contre en supprimant les données à la source, les liens finissent par mener vers des pages mortes qui disparaîtront des résultats. Quant au paradoxe de confier vos données à un service pour les faire supprimer ? Ils les chiffrent via l'algo AES-256, s'engagent à ne pas les revendre (vérifié par des audits tiers indépendants) et purgent vos infos sous 12 mois si vous résiliez. Vous pouvez même demander explicitement un effacement immédiat.
Le problème c'est que pour beaucoup, dire "moins de données chez les brokers" ... ça sonne abstrait. Dans la pratique cela veut dire :
un démarchage moins ciblé, car les listes marketing s'appauvrissent. Ce qui se voit assez vite dans la boîte mail et sur le répondeur
moins de matière première pour les arnaques. Parce qu'un escroc qui ne connaît plus votre adresse, vos anciennes boîtes ou vos habitudes a beaucoup plus de mal à écrire un mail crédible
que vos fiches disparaissent des annuaires de recherche de personnes, ce qui réduit les risques de harcèlement ou de doxxing
moins de dégâts en cas de fuite. Si un broker se fait lui-même pirater, il a moins de données sur vous.
Et puis il y a le bénéfice indirect qui est le sentiment de reprendre un peu le contrôle. Parce que résignation et anxiété, ça ne mène à rien. Disposer d'un outil qui tourne en tâche de fond et qui fait chuter votre empreinte numérique sans que vous y pensiez, ça aide. Un an d'
Incogni
, c'est plusieurs centaines d'heures de paperasse que vous n'avez pas à gérer, des profils qui disparaissent et des arnaques qui perdent leur contexte. En 2026, c'est quasi le minimum syndical.
L'Offre Cybersecurity Awareness Week
D'habitude, je vous fais profiter d'une remise de -55%. Mais du 19 au 25 octobre, pour la Cybersecurity Awareness Week, il y a un petit bonus de 3% en plus :
-58% de réduction sur les abonnements annuelsavec le code KORBEN. Ce n'est pas l'exploit du siècle, mais tout est bon à prendre.
Je rappelle les tarifs de base : l'offre Standard (420+ brokers, automatisés, jusqu'à 3 emails et 3 adresses) est à 77,63€ TTC l'année et l'offre Unlimited (ajout des suppressions custom illimitées et du support téléphonique prioritaire) est à 155,4 €. Vous avez même une formule Family à 10-15€ de plus qui permet de protéger jusqu'à 5 personnes (famille, amis, collègues ...). Adaptée à ceux qui pensent que la vie privée, ça se gère en groupe. Et parce que votre tante qui clique sur tout a aussi besoin d'aide.
Offre exclusive pour les lecteurs de Korben.info :
-58% sur Incogni
avec le code KORBEN, valable uniquement du 19 au 25 octobre 2026.
Comme chaque lundi, un coup d’œil dans le rétroviseur pour découvrir les informations que vous avez peut-être ratées la semaine dernière.
Tous les liens listés ci-dessous sont a priori accessibles librement. Si ce n’est pas le cas, pensez à activer votre bloqueur de javascript favori ou à passer en “mode lecture” (Firefox) 😉
En Indonésie, le président Prabowo Subianto ordonne la mobilisation de moyens supplémentaires pour lutter contre les gigantesques incendies qui ravagent le pays. Les fumées toxiques touchent depuis plusieurs semaines les pays voisins et la colère monte face à la gestion de cette crise par Jakarta.
Le rédacteur en chef du média indépendant russe Novaïa Gazeta a été arrêté après une perquisition à son domicile, a annoncé jeudi 15 octobre le journal classé par les autorités russes « agent de l’étranger ».
Le président américain a qualifié de « honte » la décision de son homologue ukrainien de reprendre les frappes sur les raffineries russes, affirmant qu’il préférait « travailler » avec Vladimir Poutine.
Pour la deuxième nuit consécutive, des missiles ont frappé l’Ukraine sans que la population ait pu être alertée à l’avance. Volodymyr Zelensky met en cause ses alliés américains, accusés de ne pas avoir partagé leurs renseignements. En parallèle, une réduction des opérations de Starlink, le réseau satellitaire d’Elon Musk, pourrait compliquer les opérations militaires ukrainiennes.
L’Ukraine a accusé les États-Unis de restreindre son accès à la technologie satellitaire Starlink de SpaceX et le partage de renseignements. Les restrictions observées entravent une grande partie de l’action des drones aériens, clé dans la guerre contre la Russie. Elon Musk dit que le ralentissement du réseau militaire Starshield est dû au gouvernement étatsunien, et non à son entreprise
On Tuesday, a unit of the Amsterdam police seized a server belonging to the Italian internet service provider Autistici/Inventati (A/I) at a data center in Amsterdam’s Science Park. The seizure was carried out pursuant to a US request for legal assistance. A copy of the server’s contents is now being sent to the US.
« Bruxelles envoie un message clair : l’encadrement des meublés touristiques, c’est fini ! Avec à la clé un « open bar » pour Airbnb et la spéculation » […] Cette initiative législative de la Commission intervient alors que l’Espagne connaît une mobilisation d’ampleur sur la question du logement
La Cour de justice de l’Union européenne impose désormais aux banques européennes de rembourser les paiements non autorisés, même en cas de négligence grave de la part du client.
À l’instar de la France, des dizaines de milliers de personnes ont manifesté samedi en Italie dans plusieurs villes. Des rassemblements qui ont également dégénéré en affrontements violents entre émeutiers et forces de l’ordre, avec des scènes de pillage et d’incendies, notamment à Milan et Turin.
Avec le « Save Europe Act », l’extrême droite mène campagne pour imposer dans le public l’idée d’une expulsion de masse, ou « remigration » des étrangers présents sur le vieux continent. Une conférence sur le sujet est prévue à Paris ce 31 octobre prochain.
Après des années d’enquête, Amnesty sort un rapport inédit sur le fonctionnement du système de surveillance marocain pour réprimer des militant·es de la liberté d’expression et des journalistes.[…]La liste des outils utilisés par les autorités est longue, avec des techniques anciennes mais aussi de nouveaux moyens ultra-sophistiqués ) : infection physique des appareils, attaques « un clic » (l’utilisateur clique une seule fois sur un lien ou message) ou « zéro clic » (sans aucune action de l’utilisateur), mais aussi des attaques par injection réseau, signifiant pour ces dernières l’implication de l’opérateur public Maroc Telecom. Les renseignements marocains infectent aussi de nombreux cybercafés de logiciels espions (Remote Control System permet de suivre les appels, lire les messages, accéder aux photos, enregistrer le son), ils utilisent également des vendeurs de boutiques téléphoniques avec qui ils sont de mèche pour vendre des appareils dans lesquels des logiciels espions ont déjà été introduits. La DGST fait par ailleurs appel à des membres du voisinage des victimes qui deviennent dès lors des informateurs.
Deux jours après l’annonce par Donald Trump d’une « exploration pétrolière, gazière et minière massive (qui) s’apprête à commencer », le Parlement du Groenland a adopté jeudi 15 octobre à l’unanimité une proposition demandant au gouvernement d’élaborer une loi interdisant l’exploitation minière et l’exploration en eaux profondes jusqu’à fin 2029.
2500 gigawatts de projets solaires, éoliens et de stockage patientent actuellement dans des files d’attente interminables à travers la planète, faute de pouvoir se raccorder à des réseaux électriques saturés. Face à l’explosion de la demande portée par l’électrification et les centres de données d’intelligence artificielle, les opérateurs se heurtent à un mur invisible : des logiciels de planification fragmentés, des formats de fichiers fermés et des licences propriétaires hors de prix. Pour enrayer cette paralysie industrielle avant 2030, l’écosystème du logiciel libre décide d’appliquer ses méthodes ouvertes aux infrastructures de haute tension.
“I think it’s my First Amendment right to publicly demonstrate on a sidewalk to protest against delivery robots.”Marvin said she hopes the viral incident encourages discussion about delivery robots, artificial intelligence and their growing role in everyday life.
Les enfants étaient âgés de « cinq, huit et onze ans », alors que le tireur était lui-même seulement âgé de 16 ans. Il a été abattu par un habitant qui l’avait vu entrer dans l’établissement.
Le chef d’Etat sortant mise sur cette réforme constitutionnelle pour combler son retard sur le sénateur Flavio Bolsonaro en vue du second tour prévu le 25 octobre. Cette réforme va permettre à de nombreux·ses Brésilien·nes de bénéficier de deux jours de repos dans la semaine contre un seul actuellement, et de réduire de 44 à 40 le nombre d’heures de travail par semaine.
Des centaines de bactéries qui peuplaient les intestins de nos ancêtres sont désormais de plus en plus rares. Ce changement aurait des répercussions sur notre système immunitaire, en particulier dans les pays industrialisés.
Ces projets s’inscrivent dans un investissement de 13 milliards d’euros, le plus important investissement unique du groupe américain en Europe dans le domaine de l’intelligence artificielle (IA). Les autorités finlandaises reprochent à l’entreprise d’avoir lancé les chantiers avant l’achèvement d’études obligatoires sur leur impact environnemental.
L’entreprise américaine a investi au moins 8 milliards de dollars en Europe l’année dernière, a précisé son patron, Jensen Huang, affirmant avoir également investi dans les entreprises d’IA françaises Genesis IA et Pigment.
Artcraft has also made vibe-coded Microsoft Office clones ! For you to trust your actual work to. Like you couldn’t just download LibreOffice, which is now using “no AI” as a marketing point.
It’s hard to know what to do in the meantime. If you just want off Windows, then Linux is still less bad and isn’t advertising at you in the start menu.Forking Linux is not easy. It’s not just copying the code, it’s building institutions to keep it maintained. Anyone who says “just fork it” is talking in bad faith.[…] I suggest the social action : shame. Shame these people. Their actions are shameful. AI bros hate being shamed and they try to make rules against shaming — because shame works […]The cheap chatbots are going away and the vendors will stop releasing open-weight local models as loss leaders. Can the Linux Foundation afford to run local models for its developers ? Good luck to them.
Insulter Claude AI pourrait bientôt coûter cher : son concepteur, Anthropic, interdit à partir du 12 novembre la « cruauté gratuite et répétée » envers son IA.
Safety researchers continue to warn that a large volume of AI-generated explicit content is spreading unchecked, while regulators do little to meaningfully stop it.
Legal experts are sounding alarms that Meta will soon update its commercial terms to require business accounts to allow Meta to train AI on their linked website content, not just their social media posts.the TOS update won’t allow businesses to opt out, instead suggesting that businesses stop using Meta services if they won’t agree to let Meta bots freely crawl their linked content.
Aux États-Unis, sept sénateurs et sénatrices démocrates ont envoyé une lettre à Mark Zuckerberg le questionnant sur un énorme potentiel détournement des crédits d’impôt fédéraux qui s’élèverait à 6,6 milliards de dollars entre 2023 et 2025.
The threat of an AI share price crash rippling out across global markets is putting world financial stability at risk, the International Monetary fund has warned.
Days after six years of accessibility work finally landed in core, Matt Mullenweg ordered it reverted, and Andrea Fercia’s WordPress.org account was briefly banned.
Des colons israéliens ont attaqué, samedi 17 octobre, un convoi de diplomates européens qui effectuaient une visite en Cisjordanie occupée, rouant de coups un maire français […] Vendredi, c’est une photojournaliste du Washington Post qui était rouée de coups par des colons.
Alors que le documentaire Naza, qui dénonce la politique meurtrière menée à Gaza, est sorti dans les salles françaises le lundi 12 octobre, Israël tente d’invisibiliser son message avec la promotion d’une pâle copie, Naza : l’histoire vraie.
Avec plus de 4 000 morts en cinq mois, l’épidémie d’Ebola en République démocratique du Congo est devenue la plus meurtrière de l’histoire du pays. Cette 17ᵉ flambée épidémique a été qualifiée d’urgence de santé publique de portée internationale par l’Organisation mondiale de la santé (OMS).
Le 1er octobre, une femme de 40 ans a succombé à ses blessures après avoir été aspergée d’acide par son ex-compagnon à Dakar. Plus de 200 habitants de son quartier ont marché jusqu’à la préfecture de Grand Dakar pour demander justice et l’arrestation du suspect, toujours en fuite.
Défendre les acquis juridiques ne suffit pas. Il faut démonter les discours qui banalisent le viol, protéger les victimes de la culpabilisation. Le consentement est une frontière que nul pouvoir sur autrui ne peut franchir. Il faut aussi refuser qu’on fasse du divorce, de la liberté sexuelle ou de l’indépendance financière des femmes le coupable de toutes les crises du moment.
Menaces, harcèlement coordonné, divulgation de données personnelles, deepfakes sexualisés : dans la vie politique, la violence numérique ne vise pas seulement à détruire une réputation. Elle augmente le coût de la parole publique et peut conduire celles et ceux qu’elle vise à s’autocensurer, à quitter les réseaux sociaux ou à renoncer à s’engager.
Près de 10 ans après le mouvement#MeToo, les discours virilistes gagnent du terrain en Europe. C’est le cas en Italie, où Roberto Vannacci, candidat aux élections législatives de 2027, déploie depuis plusieurs mois une rhétorique identitaire et masculiniste.
beaucoup d’influenceuses tradwife entrent en repentance et racontent l’envers du décor : la dépendance, les rapports de pouvoir et, parfois, les violences conjugales. Ce retournement a un nom, proposé par deux chercheuses de l’université Massey, en Nouvelle-Zélande : le « de-tradding ».
Le comédien Shane Gillis est au cœur d’une vive polémique après une blague misogyne selon laquelle « les femmes s’habilleraient comme des putes à la salle de sport ».
Les « campagnes de harcèlement massif en ligne par Elon Musk » ont été dénoncées par le ministre français des Affaires étrangères, Jean-Noël Barrot, dans un discours offensif contre les tentatives d’ingérence étrangère dans le débat démocratique en Europe.
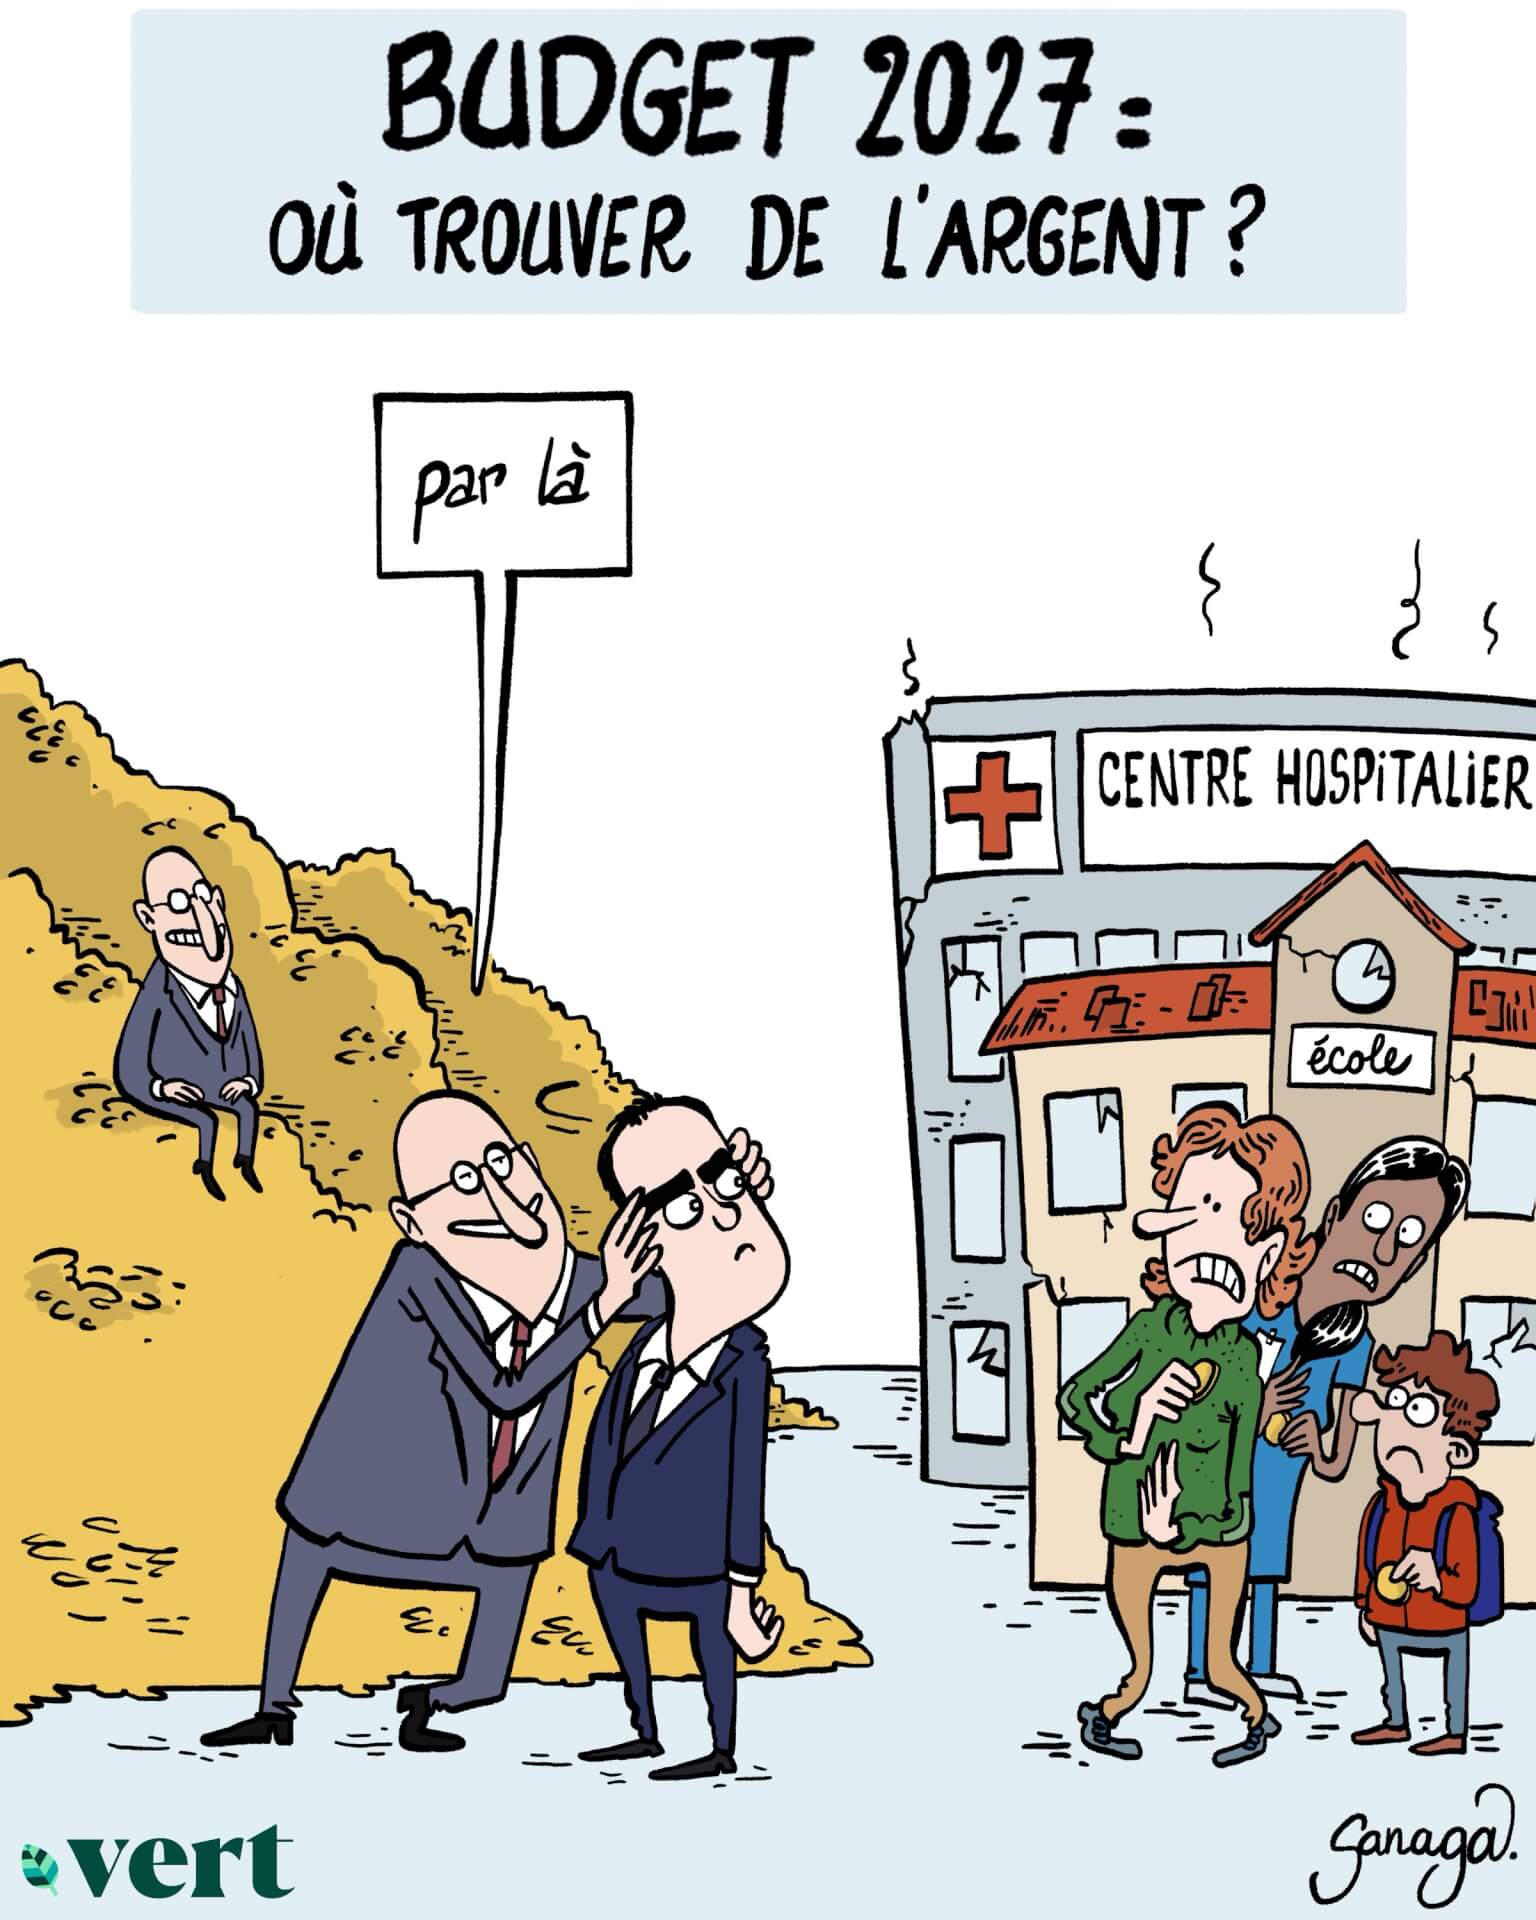
À quelque mois d’une élection présidentielle majeure et face à des difficultés budgétaires, la croissance française progresserait de seulement 0,4 % en 2026 et 0,7 % en 2027, selon le Fonds monétaire international.
Oxfam France a déposé mardi 13 octobre un recours en justice contre l’État pour rupture d’égalité face à l’impôt. D’après l’ONG, la fiscalité française « tend à alléger la contribution des plus hauts revenus et des plus grandes fortunes » : « Le top 0,0002 % des plus riches ne reverse que 25 % de ses revenus quand la majorité des Français reverse en moyenne plus de 50 % en pourcentage d’imposition effective
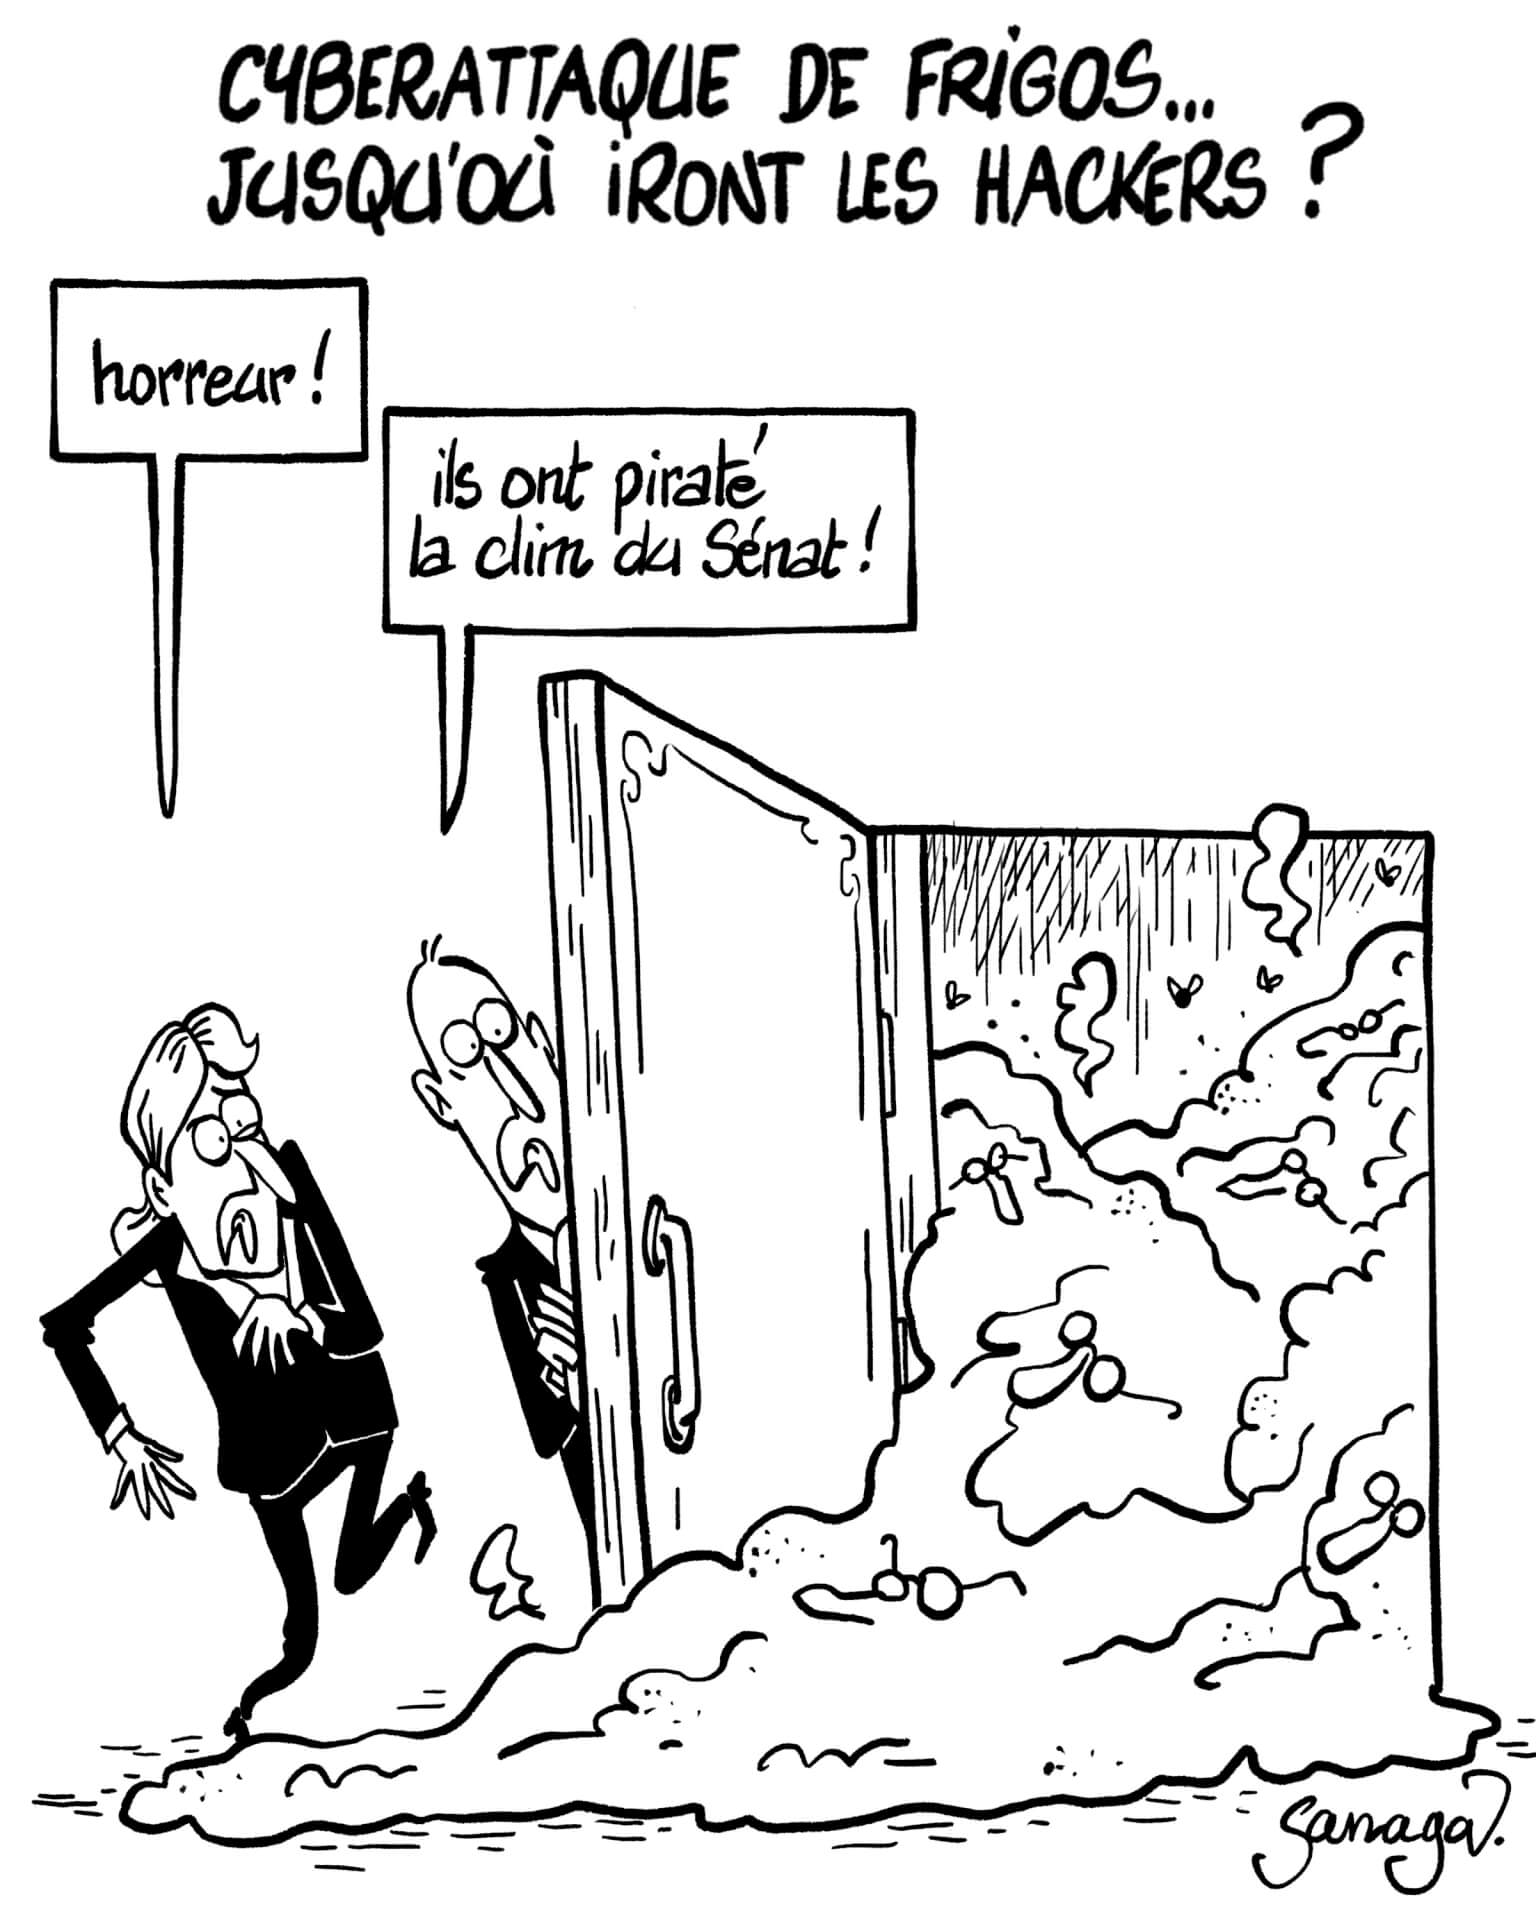
Des points de vente Intermarché et de la Coopérative U ont été touchés. Selon BFMTV, les pirates ont lancé un « dégivrage forcé », qui a parfois tourné une bonne partie de la nuit.
Pour fabriquer de l’acier dans ses usines de Dunkerque et Fos-sur-Mer, ArcelorMittal exploite des gisements de minerai de fer au Liberia. Entre accaparement de terres agricoles et contamination des ressources en eau, la firme met en danger plusieurs milliers d’habitant·es de ce pays d’Afrique de l’Ouest. Révélations sur les pratiques climaticides et néocoloniales du géant mondial de la sidérurgie.
La décision rendue par la justice française en avril dernier contre la société Lafarge et ses dirigeants pour leurs actions en Syrie a été saluée comme un moment historique. Est-elle une exception ou bien une étape importante dans les efforts pour rendre enfin les multinationales responsables devant des tribunaux ?
Pour pallier les difficultés du train, les avions redécollent temporairement entre Limoges et Paris grâce à de l’argent public. Une situation qui symbolise l’enclavement ferroviaire du Massif central.
Conséquence directe de la privatisation du réseau de bus de la RATP, les agent·es retraité·es ont découvert que leurs cartes de gratuité n’étaient plus actives sur les lignes privatisées, en dépit du contrat social de l’entreprise publique.
L’élève de 14 ans qui a tiré sur un principal et une enseignante adhérerait à la True Crime Community. La mouvance est présente depuis quinze ans en France.
Le président de la Coordination rurale a été reconnu coupable de provocation publique et directe, non suivie d’effet, à commettre un crime ou un délit par le Tribunal correctionnel d’Auch (Gers) ce 15 octobre. Il écope de 15 000 euros d’amende, dont 10 000 avec sursis.
C’est l’histoire d’une parcelle de forêt rasée par un sylviculteur, avec des conséquences en cascade jusqu’à la disparition de la biodiversité d’une rivière. L’exploitant, qui n’avait pas conscience des conséquences de ses actes, a été condamné.
Pour produire plus, de très nombreux élevages de crevettes sectionnent les pédoncules oculaires – soit la tige qui relie l’œil de l’animal au reste du corps – des femelles reproductrices. En théorie, cette mutilation est censée jouer sur le système hormonal des petits crustacés et favoriser des pontes plus rapides, donc une meilleure production.
Alors que la loi intégrale est votée à l’Assemblée ce mardi, un collectif d’associations féministes et d’institutions appelle les femmes à « suspendre leurs activités » afin de « rendre visible leur contribution essentielle ».
Comme chaque année, le mois d’octobre est marqué par « Octobre rose », la campagne de sensibilisation au cancer du sein. Mais cette année, de nombreuses voix s’élèvent pour dénoncer l’aggravation des causes environnementales du cancer et la dégradation de la prise en charge.
Des revenus en baisse, des dépenses qui augmentent… Le cancer du sein fait basculer de nombreuses femmes dans la précarité. Cancer Colère, qui a lancé le mouvement Octobre colère, réclame un plan d’urgence, avec le remboursement intégral des soins.
Adoptée en première lecture le 13 octobre par l’Assemblée nationale, la proposition de loi intégrale contre les violences sexistes et sexuelles a perdu en route plusieurs dispositions importantes. Mais le rapport de force a bougé : la force d’inertie qui dominait jusqu’ici a été fissurée.
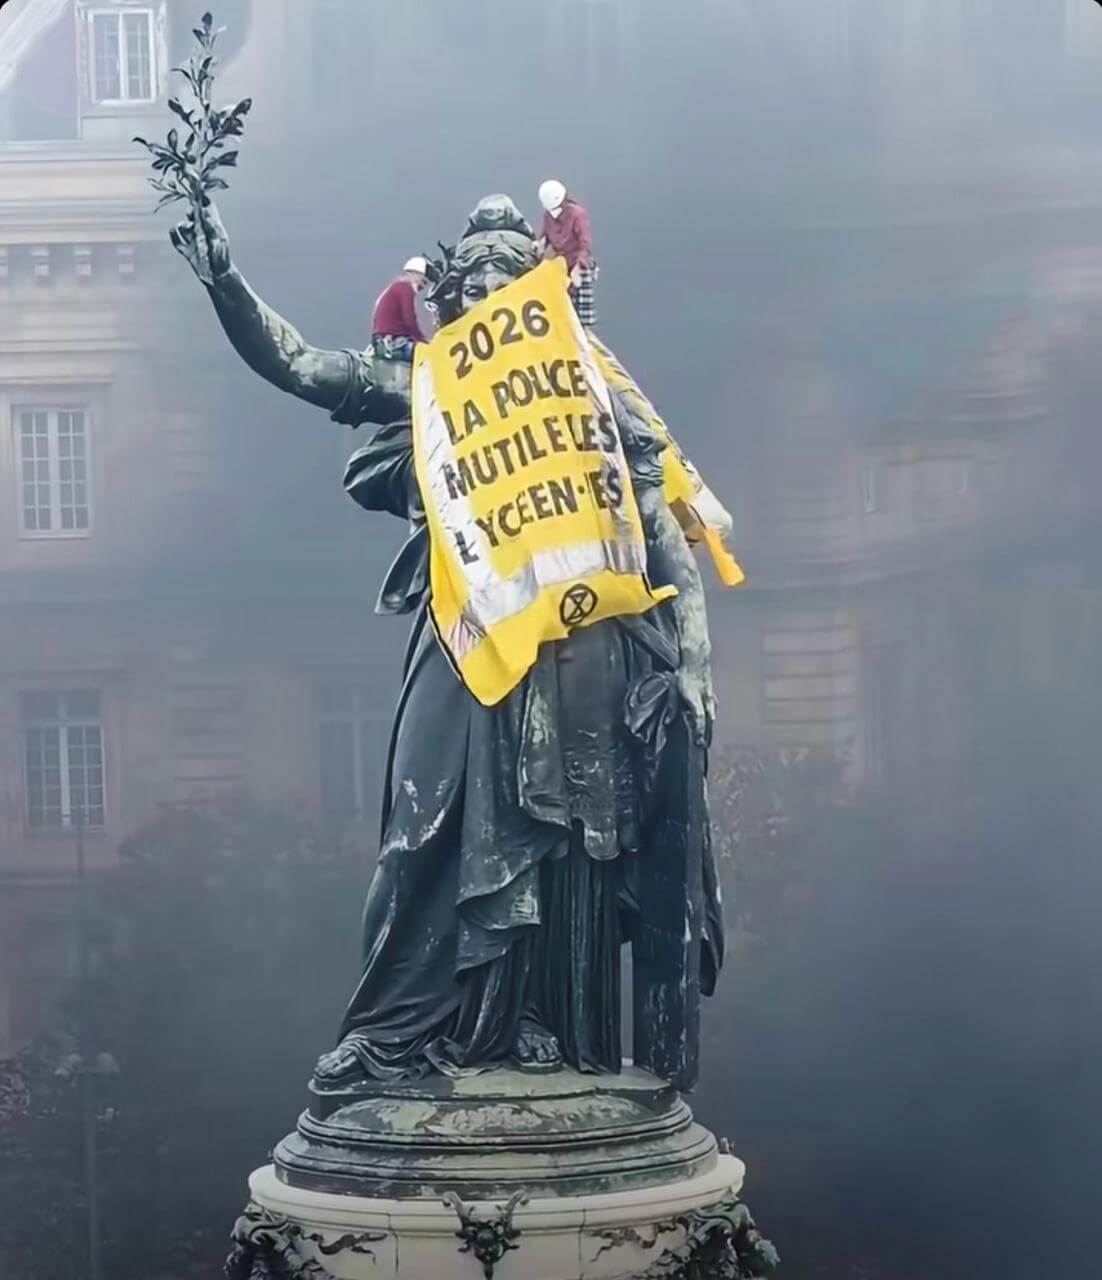
Alors que la mobilisation lycéenne se poursuit dans plusieurs villes, les interventions policières sont de plus en plus contestées. Une plainte pour agression sexuelle visant un policier vient d’être déposée, et l’IGPN a ouvert une enquête.
« Les remarques sexistes, homophobes, grossophobes… C’est tout le temps, tous les jours, à chaque sortie en mer. Et tu ne peux pas vraiment dénoncer une personne en particulier car en vérité, c’est tout le monde. C’est une ambiance générale qui génère des trucs plus graves, comme des agressions sexuelles. »
L’ex-compagne de l’acteur dénonce avoir été contrainte à avoir des relations sexuelles en sa présence avec d’autres hommes pendant une douzaine d’années.
En 2025, 111 femmes ont été tuées par leur conjoint ou ex-conjoint en France, selon l’étude annuelle du ministère de l’Intérieur. Un chiffre en hausse de 4 % sur un an.
Dans plusieurs villes, des membres des forces de l’ordre au volant ont eu des comportements dangereux envers les lycéen·nes mobilisé·es. Des faits graves, qui n’ont guère ému les médias dans l’ensemble.
Mouvement lycéen, écrits antisémites de Bardella : la machine à propagande du groupe Bolloré tourne à plein, ne faisant même plus semblant de respecter les règles imposées par sa licence de diffusion. L’Arcom, autorité régulatrice et tutelle des chaînes TNT, est aux abonnés absents. Laissant l’extrême droite pourrir le débat public.
Dénonçant une couverture médiatique qui privilégie les dégradations matérielles et passe sous silence les revendications lycéennes et les violences policières, 780 étudiants de 15 écoles de journalisme interpellent leurs futurs confrères. Ils appellent à défendre une information indépendante, respectueuse de la déontologie et de son rôle de contre-pouvoir démocratique.
Spécial emmerdeurs irresponsables gérant comme des pieds (et à la néolibérale)
La France pourrait dépasser la Grèce en termes de dette rapportée au PIB dès 2028 ou 2029, et l’Italie entre 2033 et 2040, devenant ainsi – dans le scénario central – le pays le plus endetté de l’Union d’ici sept ans.
L’État consacre des centaines de millions d’euros pour soutenir la recherche en IA […] une grande partie de cet argent va dans des structures ad hoc baptisées « Clusters IA »[…]Comme dans le domaine des infrastructures et des datacenters, le slogan de la « souveraineté » apparaît comme le cache-misère d’une soumission aux Big Tech, qui ne profite qu’à quelques-uns.
Le ministre de l’Éducation nationale a été mis face au témoignage d’Agathe, professeure de mathématiques appelée pour un remplacement en lettres modernes.
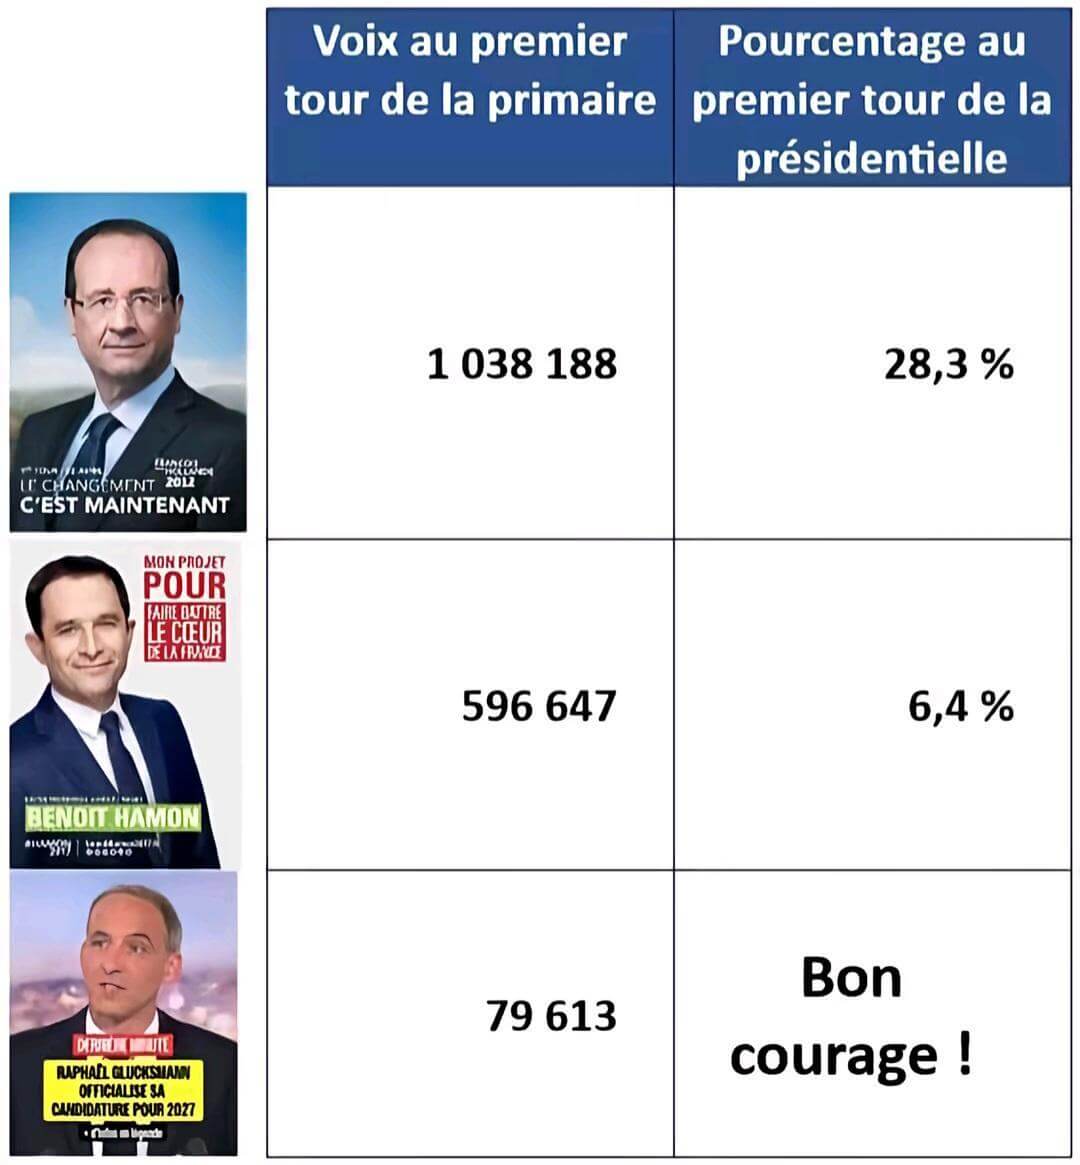
Le candidat du Parti socialiste est régulièrement malmené en manifestation. Au point de sécher désormais la plupart des rendez-vous, comme en ce moment avec la jeunesse.
« Ce texte concrétise une démarche punitive indifférenciée qui ne s’attache plus à la réalité des faits. Il s’agit ici de punir des personnes du fait de leur seule présence en les associant à des auteurs d’infraction. »
Depuis fin septembre et jusqu’à janvier, les céréaliers sont autorisés à recourir à l’Avadex Factor pour les cultures d’orge d’hiver. Cet herbicide à base de triallate n’a pourtant jamais été autorisé par les agences sanitaires en raison de ses risques pour l’eau.
Trois ans d’indemnisation hier, un an demain. Passée presque inaperçue, une nouvelle mesure réduit fortement les droits de certaines personnes en affection longue durée. Une nouvelle restriction alors que se prépare le budget 2027 de la Sécurité sociale.
Spécial recul des droits et libertés, violences policières, montée de l’extrême-droite…
François-Noël Buffet, qui a succédé cet été à Claire Hédon à la tête l’autorité administrative indépendante, a annoncé, dimanche 11 octobre, avoir reçu 28 saisines individuelles depuis le début du mouvement lycéen. L’ex-sénateur LR, dont la nomination à ce poste a suscité les plus vives inquiétudes compte tenu de ses prises de position antérieures, estime « impératif de concilier la sécurité à la protection des droits et libertés des personnes » sans pour autant dénoncer des violences policières.
L’Observatoire des Libertés de Montpellier (OLM), présent sur les blocages des lycées Monnet et Mermoz le lundi 12 octobre, signale le port par les forces de l’ordre de fusils d’assaut et dénonce “L’absence de port systématique de RIO”
Jeudi 15 octobre, des policiers en civil ont interpellé un élève à l’intérieur même du lycée Paul Éluard, à Saint-Denis, provoquant l’opposition de plusieurs membres du personnel […] des personnels mobilisés accusent le proviseur d’avoir convoqué l’élève dans son bureau avant de faire entrer les policiers pour l’interpeller.
Ce vendredi 16 octobre, au lycée Henri-Wallon d’Aubervilliers (93), une lycéenne et un enseignant ont été interpelés alors que ce dernier tentait de protéger l’élève des coups de la police.
Lycéen·nes et Gilets jaunes appellent à manifester ce samedi. Le Premier ministre dit « redouter de la violence ». Les manifestant·es, la stratégie de maintien de l’ordre.
le collectif a accompagné de nombreuses manifestations. Son but est toujours d’apporter de la joie et de créer « la bande originale de la révolution », comme le dit son fondateur. Parfois avec humour, les musiciens classiques n’hésitent pas à faire des références à la pop culture et à se déguiser. […] Sur une vidéo, on peut notamment voir les musiciens, dont certains masqués qui tentent de rester concentrés malgré le gaz qui leur brûle les yeux et la gorge […] « On avait discuté avec les CRS en leur disant ‘il y a des personnes qui ont des instruments, avant de charger prévenez-vous’. Il ne nous ont pas prévenus. »
Une adolescente, Maïssa, a été gravement blessée à l’œil au cours de tirs de lacrymogènes par les forces de l’ordre le 17 octobre à Mulhouse. Elle a reçu un projectile en plein visage, une grenade lacrymogène selon des témoins et ne retrouvera pas la vision de l’œil gauche.
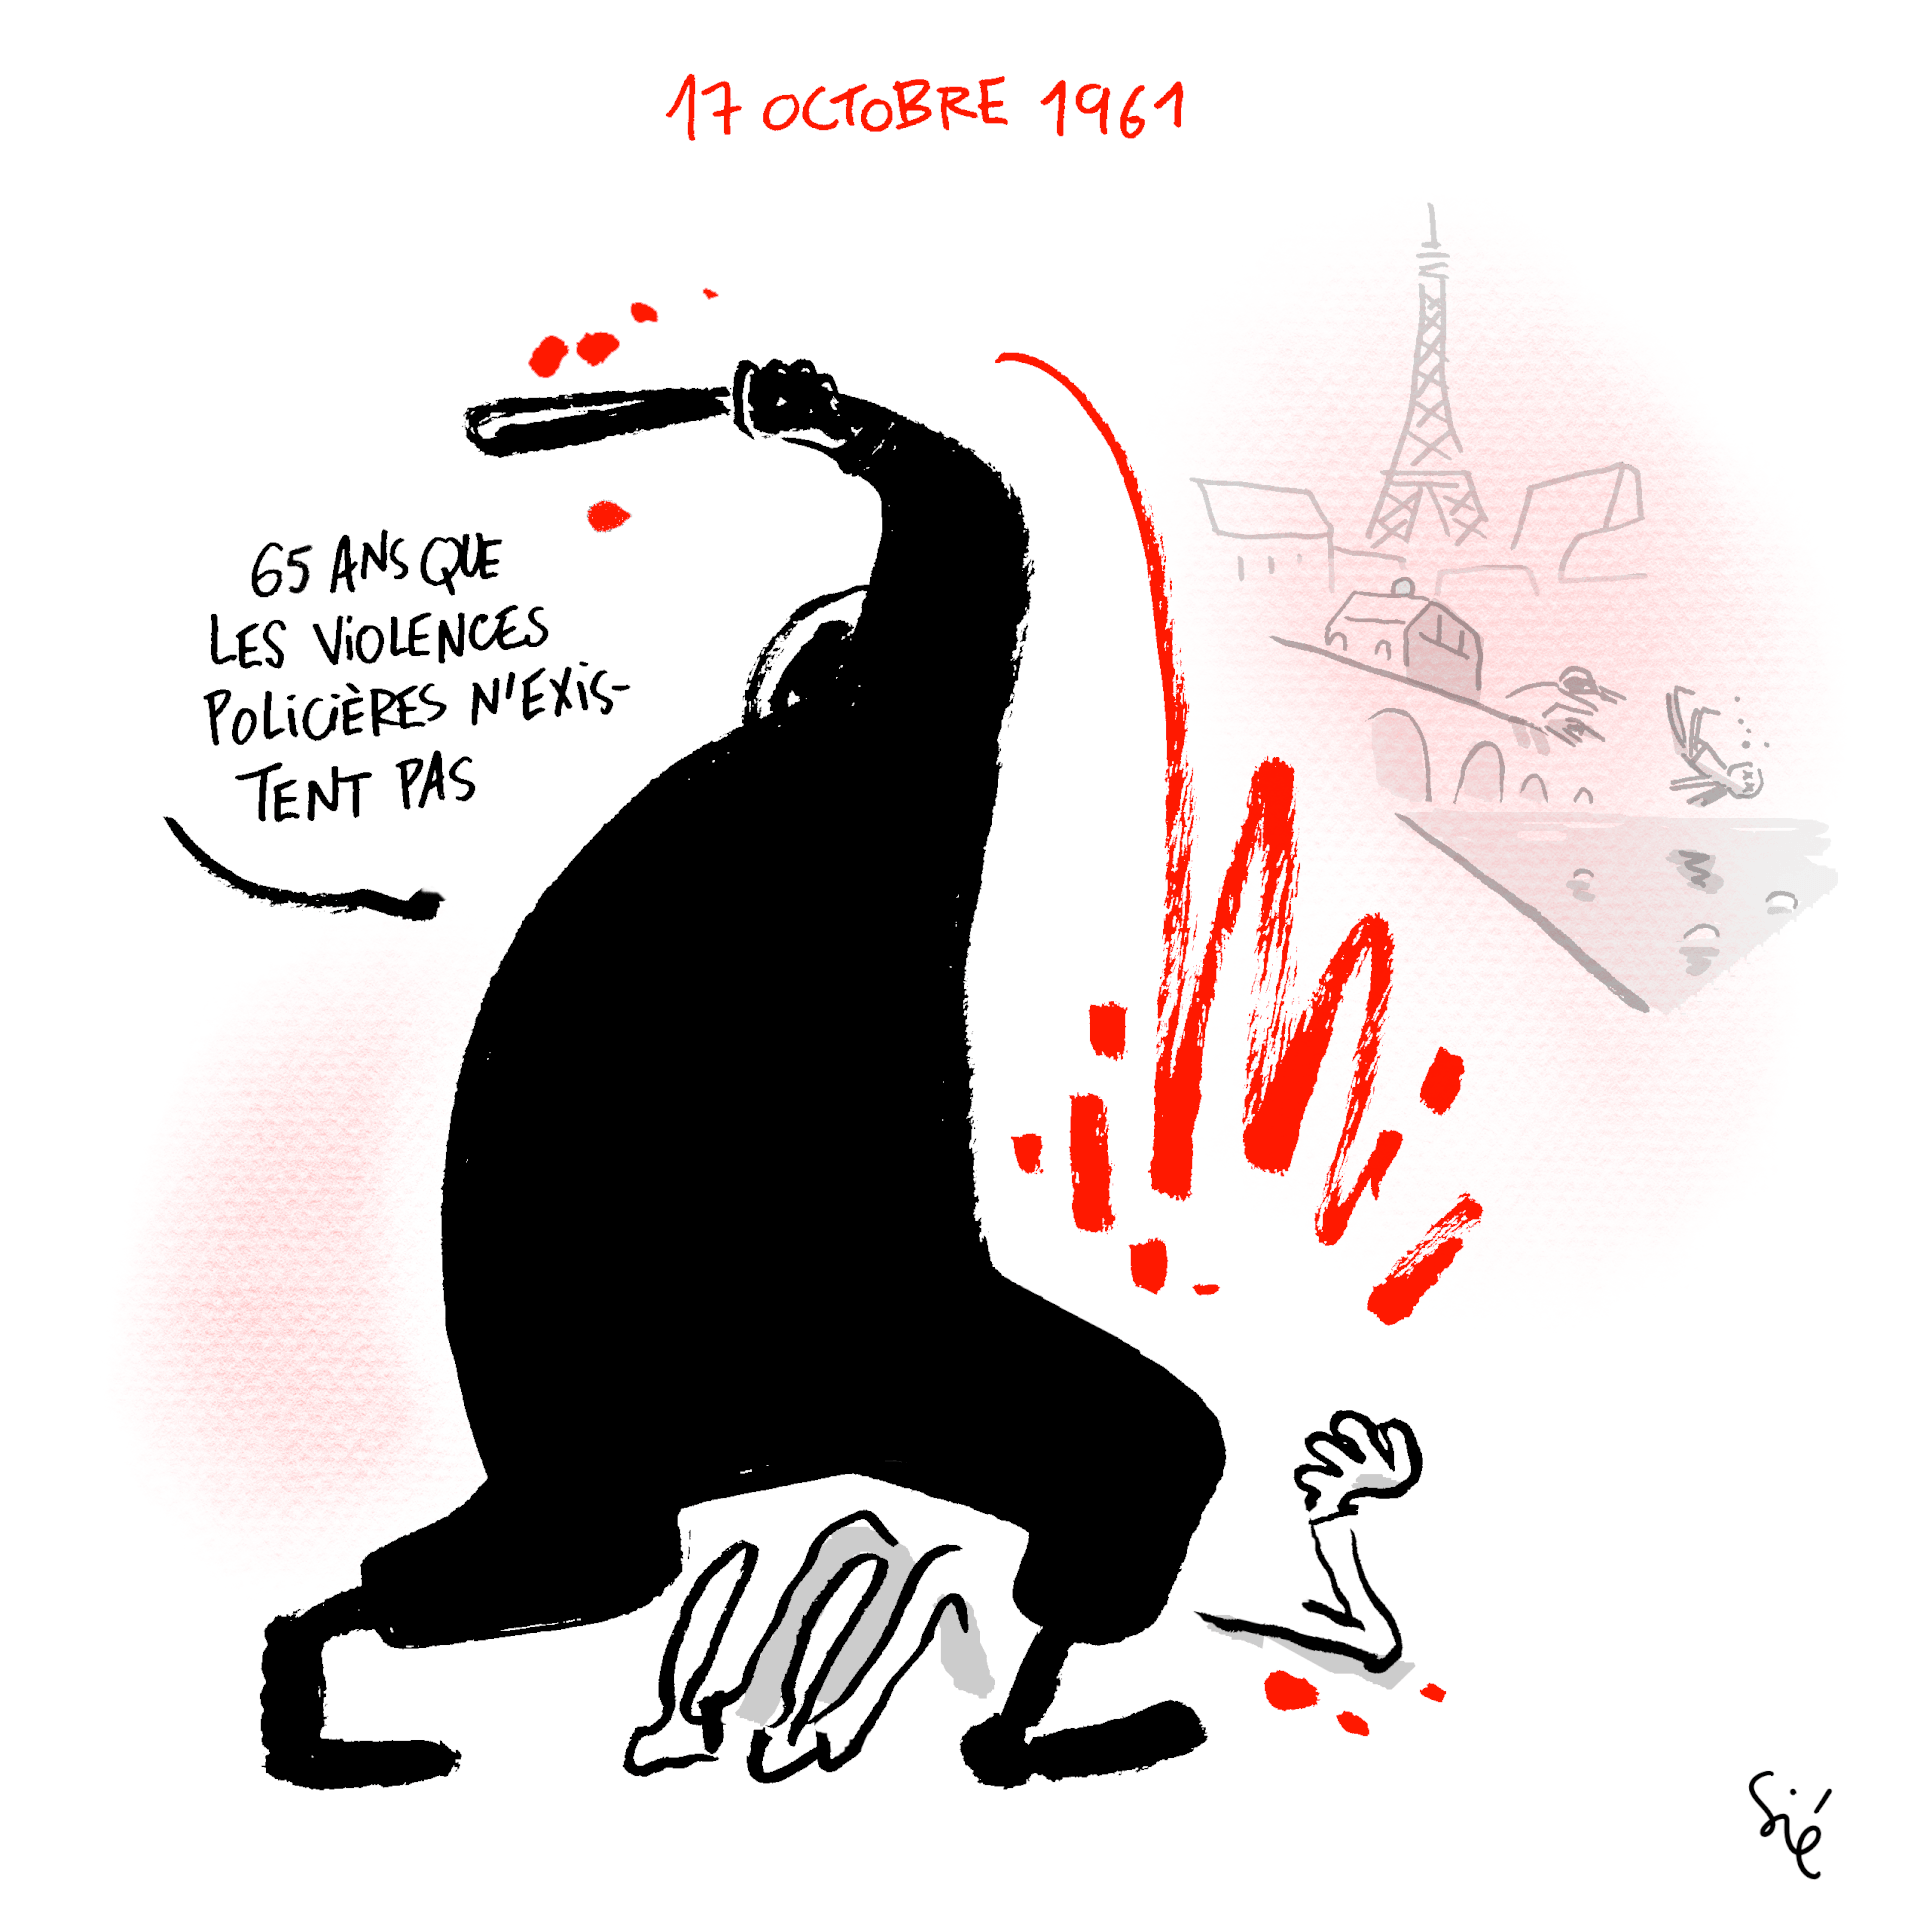
Ces dernières semaines, les mobilisations lycéennes ont été marquées par de fortes répressions. 65 ans après le massacre du 17 octobre 1961, les pratiques de la police continuent de porter les traces de son histoire coloniale.
Après plusieurs mutilations de lycéens, une pétition réclame l’interdiction de plusieurs armes et techniques policières lors des manifestations lycéennes. Une demande loin d’être récente malgré des avertissements répétés, jusqu’aux Nations unies.
Selon les organisateurices des manifestations, 800 000 personnes ont battu le pavé ce 17 octobre partout en France, et 550 000 selon le ministère de l’Intérieur.
Les étudiant·es sont de plus en plus nombreux·ses à rejoindre le mouvement lycéen, malgré les fermetures administratives, les cours en distanciel et, parfois, la répression de la police. Les enseignant·es-chercheureuses commencent aussi à se mobiliser.
“Nous avons volé toutes les données de votre site et de vos membres ainsi que tous vos échanges internes et messages privés”, déclarent les pirates dans un communiqué.
Pour la première fois de son histoire, l’université Panthéon-Assas, ancien fief de l’extrême droite, a été bloquée pendant deux jours, en solidarité avec le mouvement lycéen. Des sbires fascistes qui se baptisent eux-mêmes les « Waffen Assas » ont attaqué les contestataires, sans parvenir à empêcher le blocus. « Assas est désormais antifa », jubilent les étudiant·es de gauche.
Soumaya, Walid et Karima ont entre 17 et 18 ans et viennent de lancer la Fédération lycéenne des quartiers (FLQ), le premier syndicat par et pour les élèves des quartiers populaires.
L’établissement agricole de Saint-Aubin-du-Cormier, près de Rennes, est bloqué par les enseignant·es pour protéger un de leurs élèves, menacé d’expulsion. Vassiriki, 21 ans, est pourtant un lycéen exemplaire et a décroché une promesse d’embauche.
Alors que les lycéennes se mobilisent et bloquent leurs établissements à travers le pays, ce sont cette fois les enseignant·es et les personnels du lycée agricole de Saint-Aubin-du-Cormier, près de Rennes, qui bloquent le leur depuis le 5 octobre. Par solidarité avec Vassiriki, ils entrent en lutte pour exiger le réexamen de sa situation.
« No Title », composé il y a onze ans pour une star de YouTube, est devenu la bande-son des blocus lycéens. Son auteur, le producteur franco-vietnamien Nodey, soutient de longue date les victimes de l’agent orange.« C’est la plus belle récompense pour un compositeur. »
Nothing2Hide (N2H) et le Fonds pour une Presse Libre (FPL) lancent le Fonds Autodéfense, un projet de soutien en sécurité numérique des médias indépendants.
A judge ruled that the tech company must adopt measures to immediately secure equal treatment of the two presidential candidates ahead of an Oct. 25 runoff.
Microsoft a arrêté brutalement l’accès à 365 Business Premium et Office 365 E1 qu’elle proposait gratuitement aux organismes sans but lucratif. L’association française Watertrek a mis en demeure l’entreprise : elle a perdu 600 Go de données qui y étaient stockées alors que sa licence courait jusqu’au 18 octobre 2029.
Age verification proposals are often presented as a simple tradeoff : sacrifice a little privacy to better safeguard children online. But that framing overlooks a more fundamental question. What happens to people who cannot verify their age at all ? This is particularly a problem when users are required to prove their age with identity documents.
Immense némésis : il ne s’agit même plus de Parcoursup ici, de désindexation des retraites là, d’APL ailleurs. Il s’agit de tout. Aucun pouvoir ne peut rien quand c’est tout qui vient en question. C’est-à-dire quand se redresse la souveraineté primitive du peuple, niée par la souveraineté usurpatrice du capital et des marchés. Cette gigantomachie devait finir par avoir lieu. Nous y voilà. […] Quoi qu’il arrive désormais, ce pouvoir a perdu. En dix ans, le macronisme a très littéralement détruit le pays. Il sombre dans la honte et le dégoût. Longtemps nous avons attendu le moment de lui présenter la note. Le voici. […] La Totale, c’est donc l’arrivée à son paroxysme d’une configuration de l’État bourgeois qu’on voyait se profiler depuis longtemps déjà : réduit à deux ministères. Le ministère du budget et le ministère de l’intérieur. Ou, pour le dire autrement : le ministère des amis (exemptés d’impôt) et le ministère des ennemis (de l’intérieur).
De multiples reportages ont montré des CRS qui s’entraînent à s’y accoutumer afin d’être ensuite plus efficaces en opération. Au final, ils y sont peut-être autant, voire plus exposés que les manifestants eux-mêmes. Avec des conséquences considérables sur leur santé.
En 2026, près d’un jeune sur quatre considère son chatbot comme un psy. Pourtant, ce phénomène ne date pas d’hier : dès 1966, ELIZA suscitait déjà un fort attachement émotionnel. Son inventeur, Joseph Weizenbaum, n’a cessé d’alerter sur les risques d’une psychothérapie automatisée.
Il s’agit d’une version étendue sur un week-end complet des Premiers Samedis du Libre. Rendez-vous donc au Carrefour Numérique² de la Cité des Sciences à Paris de 10h à 18h le samedi 5/12 ET LE DIMANCHE 6/12 avec stands, ateliers et conférences !